Ing. Calogero Bono
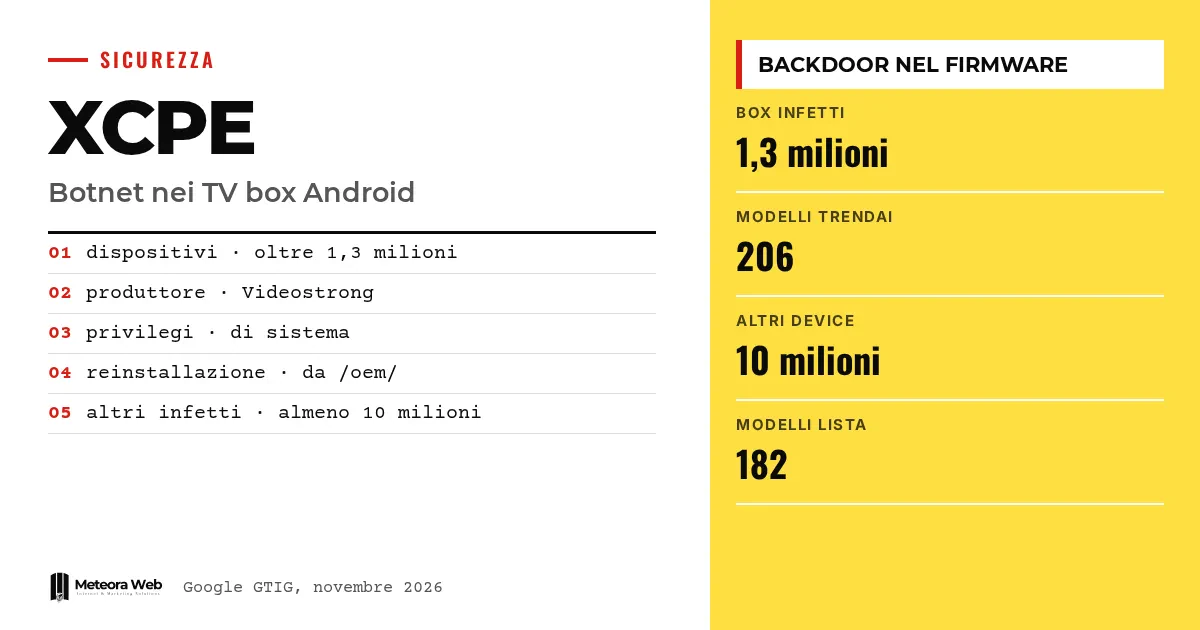
Google y algunos socios del sector han desmantelado XCPE, una backdoor que había reclutado más de 1,3 millones de set-top box en una botnet. Según el Threat Intelligence Group de Google, la construyó y la gestionó con fines de lucro Videostrong Technology Co., fabricante de dispositivos Android. El malware estaba dentro del firmware, así que los clientes lo compraban junto con el box. El caso importa porque la infección no empezó por el usuario y porque eliminarla no es sencillo.
Algunos términos antes de entrar en los hechos. Backdoor es un acceso oculto que permite controlar el dispositivo de forma remota. Botnet es una red de dispositivos infectados controlados por el mismo operador. C2 (command and control) son los servidores que envían órdenes a los dispositivos. Proxy residencial es un servicio que hace pasar el tráfico de otros por la conexión a internet de una casa. OEM/ODM son los fabricantes que producen dispositivos para su propia marca o para otras.
¿Qué ha pasado con la botnet XCPE?
Según Google, la semana pasada se desmanteló la backdoor XCPE. Google usó acciones legales para derribar dominios y servidores con los que Videostrong controlaba la botnet e instalaba los módulos maliciosos. También afectó a los dominios C2 de más de una docena de familias de malware cargadas a través de la backdoor.
Colaboraron la policía nacional japonesa, Lumen, HUMAN Security, Plume, Synthient y TrendAI. Según BleepingComputer, el informe de Google se publicó el lunes.
¿Qué hacía la backdoor en los TV box?
Funciona como aplicación de sistema en el firmware, con privilegios elevados. Para instalar software en silencio, según The Hacker News, primero desactiva los controles de Google Play Protect. Los operadores podían ejecutar comandos, capturar la pantalla, enviar pulsaciones de teclas, copiar datos de cuentas y registros, y abrir shells remotas.
El canal de comandos usa MQTT, un protocolo ligero. En los boxes, los módulos de terceros los convertían en proxies residenciales o en herramientas de fraude publicitario. Es la misma lógica de otros malware que seleccionan a las víctimas más rentables, pero aquí el canal es el propio hardware.
¿Por qué Google acusa a Videostrong?
Google habla de alta confianza y dice no creer en un empleado infiel ni en un descuido, porque el código estaba en muchos modelos y marcas durante años, con infraestructura dedicada. Synthient, según BleepingComputer, encontró una carpeta pública en un servidor de la botnet con un documento del director de I+D de Videostrong. Un dominio de la empresa apuntaba a la misma IP del servidor de comando.
Google ha cortado la relación con Videostrong y la excluye, junto con futuros afiliados, de la fabricación de dispositivos Android certificados y del suministro de software a fabricantes certificados.
¿Qué dispositivos están implicados y se puede eliminar el malware?
La mayoría son TV box Android, pero el código también apareció en equipos de telemedicina, karaoke y señalización digital. TrendAI contó 1.472.554 dispositivos en 206 modelos entre el 3 de junio y el 1 de octubre. Synthient publica 182 nombres de modelos, advirtiendo de que el nombre por sí solo no prueba la infección, y se centra en los MECOOL.
La eliminación no funciona porque XCPE se reinstala desde la partición /oem/ al reiniciar. Plume recomienda el restablecimiento de fábrica, sin decir si elimina x.cpe. Synthient sugiere desechar los boxes.
Límites que conviene conocer
Google no dice cuántos dispositivos certificados están implicados, mientras que Plume menciona tanto boxes certificados como versiones AOSP. No está claro si un restablecimiento de fábrica elimina la backdoor. Las cifras difieren – 1,3 millones según Google y 1,47 millones según TrendAI, en un periodo distinto. BleepingComputer pidió más aclaraciones a Google y podría actualizar la información. No sabemos si Videostrong responderá a las acusaciones.
Qué cambia para quien trabaja con lo digital
Para una empresa, el riesgo está en los dispositivos que nadie gestiona. Un TV box en la sala de reuniones o un aparato en casa de un colaborador puede convertirse en una vía de entrada a la red. Haz un inventario de lo que está conectado, separa los dispositivos inteligentes de los sistemas sensibles y bloquea los dominios indicados por Synthient. Si gestionas servidores y redes, un hosting con actualizaciones de seguridad gestionadas no basta si el punto débil está en la oficina. Quien desarrolla apps Android debe recordar que la certificación no garantiza el firmware.
Nuestra opinión
El dato más incómodo es el fallo en las pruebas de Google, que no detectaron código cargado después del primer arranque. Hay que reconocer que la empresa admitió el problema y cambió la revisión. Pero el producto en la web de Videostrong se presentaba como certificado por Google. El consumidor no tiene herramientas para verificar un firmware, y quitar la ventaja del fabricante no lo compensa. Hace falta responsabilidad a lo largo de toda la cadena, no solo retiradas periódicas.
Preguntas frecuentes
¿Qué es XCPE?
XCPE es una backdoor preinstalada en el firmware de TV box Android que los unía a una botnet. Según Google, permitía vender acceso a criminales que la usaban para fraudes publicitarios y proxies residenciales.
¿Quién es Videostrong?
Es un fabricante con sede en Shenzhen que produce dispositivos Android con su propia marca y para otras. Google la considera responsable y le ha revocado la posibilidad de fabricar dispositivos certificados.
¿Puedo quitar XCPE de mi box?
No de forma fiable. El malware se reinstala al reiniciar desde la partición /oem/. BleepingComputer indica firmware limpio o desconectarlo de internet, y Synthient aconseja desechar el box.
¿Cómo sé si mi box está afectado?
El nombre del modelo no basta. Synthient publica una lista de 182 modelos e indicadores de compromiso, pero advierte de que el modelo por sí solo no confirma la infección.
¿Han terminado los ataques?
No. Google advierte de que los criminales cambian rápido a nuevas herramientas. El desmantelamiento debería cortar el acceso a al menos 10 millones de otros dispositivos, pero hace falta una acción continua.
Qué vigilar tras el desmantelamiento de XCPE
La botnet ha sido golpeada, pero los dispositivos infectados siguen en circulación. En los próximos meses importa comprobar si los operadores se reorganizan y cuánto aguantan los nuevos controles de Google.
- Sigue las actualizaciones de BleepingComputer y de los socios sobre las respuestas de Google y de Videostrong.
- Revisa si Google aclara cuántos dispositivos certificados estaban afectados y cómo cambia la verificación del firmware.
- Antes de comprar TV box o dispositivos inteligentes para la empresa, pregunta al proveedor quién actualiza el firmware y durante cuánto tiempo.