Ing. Calogero Bono
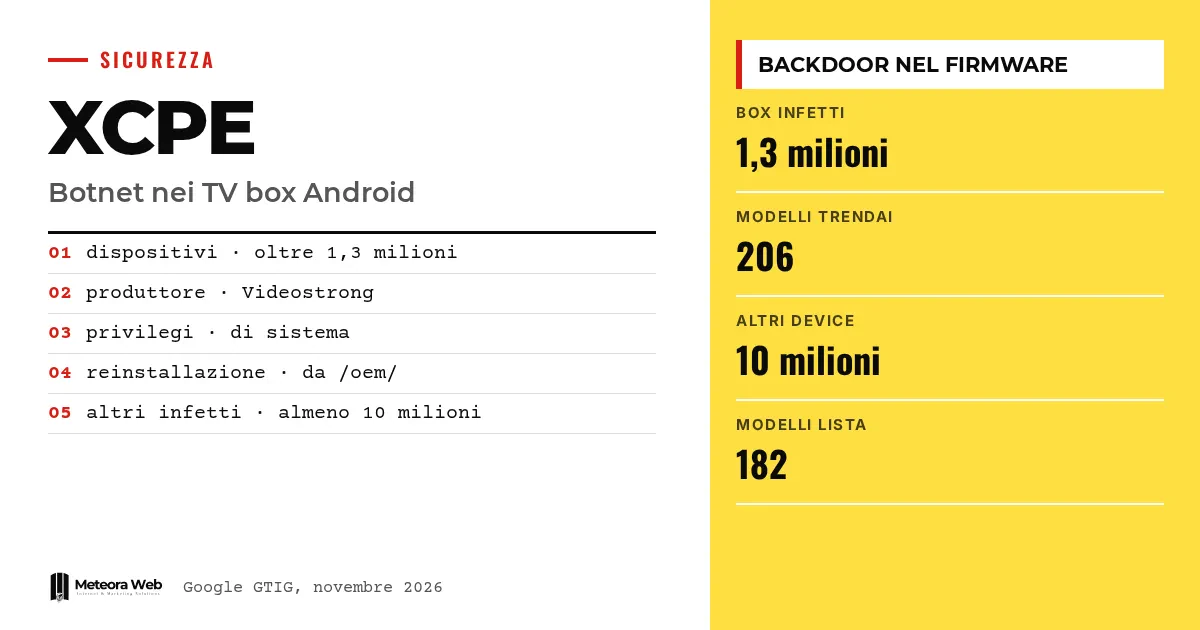
Google e alcuni partner del settore hanno smantellato XCPE, una backdoor che aveva arruolato più di 1,3 milioni di set-top box in una botnet. Secondo il Threat Intelligence Group di Google, a costruirla e gestirla per profitto è stata Videostrong Technology Co., produttrice di dispositivi Android. Il malware era dentro il firmware, quindi i clienti lo compravano insieme al box. Il caso conta perché la compromissione non è partita dall'utente, e perché la rimozione non è semplice.
Qualche termine, prima di entrare nei fatti. Backdoor è un accesso nascosto che permette di comandare il dispositivo da remoto. Botnet è una rete di dispositivi infetti controllati dallo stesso operatore. C2 (command and control) sono i server che inviano gli ordini ai dispositivi. Proxy residenziale è un servizio che fa passare il traffico di altri dal collegamento internet di una casa. OEM/ODM sono i produttori che realizzano dispositivi per sé o per altri marchi.
Cosa è successo con la botnet XCPE?
Secondo Google, la settimana scorsa è stata smantellata la backdoor XCPE. Google ha usato azioni legali per abbattere domini e server con cui Videostrong controllava la botnet e installava i moduli malevoli. Ha colpito anche i domini C2 di oltre una dozzina di famiglie di malware caricate tramite la backdoor.
Hanno collaborato la polizia nazionale giapponese, Lumen, HUMAN Security, Plume, Synthient e TrendAI. Secondo BleepingComputer, il rapporto di Google è stato pubblicato lunedì.
Cosa faceva la backdoor sui TV box?
Gira come app di sistema nel firmware, con privilegi elevati. Per installare software in silenzio, riporta The Hacker News, prima disattiva i controlli di Google Play Protect. Gli operatori potevano eseguire comandi, catturare lo schermo, inviare tasti, copiare dati di account e log e aprire shell remote.
Il canale di comando usa MQTT, un protocollo leggero. Sui box i moduli di terzi li trasformavano in proxy residenziali o in strumenti per frodi pubblicitarie. È la stessa logica di altri malware che selezionano le vittime più redditizie, ma qui il canale è l'hardware stesso.
Perché Google accusa Videostrong?
Google parla di alta confidenza e dice di non credere a un dipendente infedele o a una svista, perché il codice era in molti modelli e marchi per anni, con infrastruttura dedicata. Synthient, secondo BleepingComputer, ha trovato un'cartella pubblica su un server della botnet con un documento del direttore R&S di Videostrong. Un dominio dell'azienda puntava allo stesso IP del server di comando.
Google ha chiuso i rapporti con Videostrong e la esclude, insieme a future affiliate, dalla produzione di dispositivi Android certificati e dalla fornitura di software a produttori certificati.
Quali dispositivi sono coinvolti e si può rimuovere il malware?
La maggior parte sono TV box Android, ma il codice è comparso anche su apparecchi per telemedicina, karaoke e cartellonistica digitale. TrendAI ha contato 1.472.554 dispositivi in 206 modelli tra il 3 giugno e il 1° ottobre. Synthient pubblica 182 nomi di modelli, avvertendo che il nome da solo non prova l'infezione, e si concentra sui MECOOL.
La rimozione non regge perché XCPE si reinstalla dalla partizione /oem/ al riavvio. Plume consiglia il ripristino di fabbrica, senza dire se elimini x.cpe. Synthient suggerisce di buttare i box.
Limiti da conoscere
Google non dice quanti dispositivi certificati siano coinvolti, mentre Plume cita sia box certificati sia versioni AOSP. Non è chiaro se un ripristino di fabbrica elimini la backdoor. Le cifre divergono, 1,3 milioni per Google e 1,47 milioni per TrendAI su un periodo diverso. BleepingComputer ha chiesto altri chiarimenti a Google e potrebbe aggiornare. Non sappiamo se Videostrong risponderà alle accuse.
Cosa cambia per chi lavora con il digitale
Per un'azienda il rischio sta nei dispositivi che nessuno gestisce. Un TV box in sala riunioni o un apparecchio a casa di un collaboratore può diventare un varco sulla rete. Fai un inventario di ciò che è collegato, separa i dispositivi smart dai sistemi sensibili e blocca i domini indicati da Synthient. Se gestisci server e reti, un hosting con aggiornamenti di sicurezza gestiti non basta se il punto debole è in ufficio. Chi sviluppa app Android deve ricordare che la certificazione non garantisce il firmware.
Il nostro parere
Il dato più scomodo è la falla nei test di Google, che non hanno visto codice caricato dopo il primo avvio. Va riconosciuto che l'azienda ha ammesso il problema e cambiato la revisione. Resta il fatto che il prodotto sul sito di Videostrong si presentava come certificato Google. Il consumatore non ha strumenti per verificare un firmware, e la rimozione del vantaggio del produttore non lo ripaga. Serve responsabilità lungo la filiera, non solo takedown periodici.
Domande frequenti
Cos'è XCPE?
XCPE è una backdoor preinstallata nel firmware di TV box Android che li univa a una botnet. Secondo Google, permetteva di vendere accesso a criminali che la usavano per frodi pubblicitarie e proxy residenziali.
Chi è Videostrong?
È un produttore con sede a Shenzhen che realizza dispositivi Android con il proprio marchio e per altri. Google la ritiene responsabile e le ha revocato la possibilità di produrre dispositivi certificati.
Posso togliere XCPE dal mio box?
Non in modo affidabile. Il malware si reinstalla al riavvio dalla partizione /oem/. BleepingComputer indica firmware pulito o scollegamento da internet, Synthient consiglia di smaltire il box.
Come so se il mio box è coinvolto?
Il nome del modello non basta. Synthient pubblica una lista di 182 modelli e indicatori di compromissione, ma avverte che il modello da solo non conferma l'infezione.
Gli attacchi sono finiti?
No. Google avverte che i criminali passano in fretta a nuovi strumenti. Il takedown dovrebbe tagliare l'accesso ad almeno 10 milioni di altri dispositivi, ma serve un'azione continua.
Cosa guardare dopo il takedown di XCPE
La botnet è stata colpita, ma i dispositivi infetti restano in giro. Nei prossimi mesi conta capire se gli operatori si riorganizzano e quanto reggono i nuovi controlli di Google.
- Segui gli aggiornamenti di BleepingComputer e dei partner sulle risposte di Google e di Videostrong.
- Controlla se Google chiarisce quanti dispositivi certificati erano toccati e come cambia la verifica del firmware.
- Prima di comprare TV box o dispositivi smart per l'azienda, chiedi al fornitore chi aggiorna il firmware e per quanto tempo.