Ing. Calogero Bono
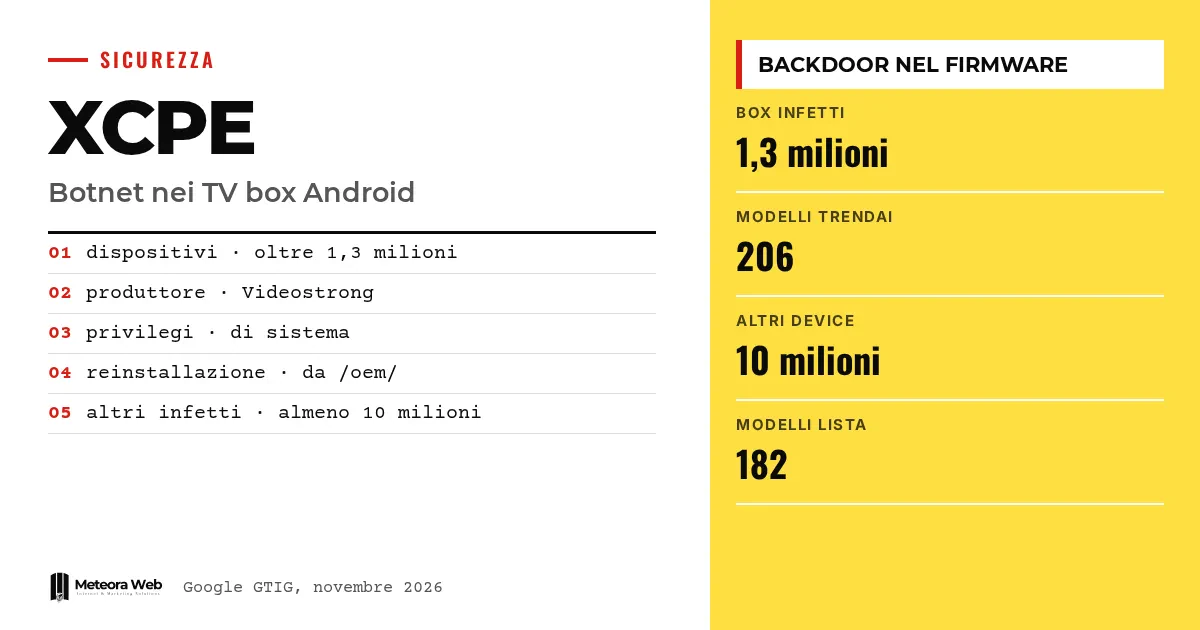
Google dan beberapa mitra industri telah membongkar XCPE, sebuah backdoor yang telah merekrut lebih dari 1,3 juta set-top box ke dalam botnet. Menurut Threat Intelligence Group milik Google, yang membangun dan mengoperasikannya demi keuntungan adalah Videostrong Technology Co., produsen perangkat Android. Malwarenya tertanam di dalam firmware, jadi pelanggan membelinya bersama box itu sendiri. Kasus ini penting karena infeksinya tidak berasal dari pengguna, dan penghapusannya tidak mudah.
Beberapa istilah, sebelum kita masuk ke faktanya. Backdoor adalah akses tersembunyi yang memungkinkan perangkat dikendalikan dari jarak jauh. Botnet adalah jaringan perangkat terinfeksi yang dikendalikan oleh operator yang sama. C2 (command and control) adalah server yang mengirimkan perintah ke perangkat. Proxy residensial adalah layanan yang meneruskan lalu lintas orang lain melalui koneksi internet rumah. OEM/ODM adalah produsen yang membuat perangkat untuk merek sendiri atau merek lain.
Apa yang terjadi dengan botnet XCPE?
Menurut Google, backdoor XCPE dibongkar minggu lalu. Google menggunakan tindakan hukum untuk menumbangkan domain dan server yang dipakai Videostrong untuk mengendalikan botnet dan memasang modul berbahaya. Tindakan itu juga menyasar domain C2 dari lebih dari selusin keluarga malware yang dimuat melalui backdoor.
Kepolisian nasional Jepang, Lumen, HUMAN Security, Plume, Synthient, dan TrendAI ikut bekerja sama. Menurut BleepingComputer, laporan Google dipublikasikan pada hari Senin.
Apa yang dilakukan backdoor di TV box?
Backdoor berjalan sebagai aplikasi sistem di dalam firmware, dengan hak akses tinggi. Untuk memasang perangkat lunak secara diam-diam, menurut The Hacker News, ia terlebih dahulu menonaktifkan pemeriksaan Google Play Protect. Operator dapat menjalankan perintah, menangkap layar, mengirim penekanan tombol, menyalin data akun dan log, serta membuka shell jarak jauh.
Kanal perintahnya menggunakan MQTT, sebuah protokol ringan. Pada box, modul pihak ketiga mengubahnya menjadi proxy residensial atau alat penipuan iklan. Logikanya mirip dengan malware lain yang memilih korban paling menguntungkan, tetapi di sini kanalnya adalah perangkat kerasnya sendiri.
Mengapa Google menuduh Videostrong?
Google menyatakan tingkat keyakinannya tinggi dan menyebut bahwa karyawan yang tidak setia atau kelalaian biasa tidak masuk akal, karena kodenya ada di banyak model dan merek selama bertahun-tahun, dengan infrastruktur khusus. Menurut BleepingComputer, Synthient menemukan folder publik di server botnet yang berisi dokumen dari direktur R&D Videostrong. Sebuah domain milik perusahaan mengarah ke IP yang sama dengan server perintah.
Google telah memutus hubungan dengan Videostrong dan mengecualikannya, bersama afiliasi di masa depan, dari produksi perangkat Android bersertifikat serta penyediaan perangkat lunak bagi produsen bersertifikat.
Perangkat mana saja yang terlibat, dan bisakah malwarenya dihapus?
Sebagian besar adalah TV box Android, tetapi kodenya juga muncul pada perangkat telemedisin, karaoke, dan papan reklame digital. TrendAI menghitung 1.472.554 perangkat dalam 206 model antara 3 Juni dan 1 Oktober. Synthient menerbitkan 182 nama model, dengan peringatan bahwa nama saja tidak membuktikan infeksi, dan memusatkan perhatian pada MECOOL.
Penghapusan tidak berhasil karena XCPE dipasang ulang dari partisi /oem/ saat reboot. Plume menyarankan reset pabrik, tanpa memastikan apakah itu menghapus x.cpe. Synthient menyarankan agar box dibuang.
Batasan yang perlu kamu ketahui
Google tidak menyebutkan berapa banyak perangkat bersertifikat yang terlibat, sementara Plume menyebut baik box bersertifikat maupun versi AOSP. Belum jelas apakah reset pabrik menghapus backdoor. Angkanya pun berbeda, 1,3 juta menurut Google dan 1,47 juta menurut TrendAI pada periode yang berbeda. BleepingComputer telah meminta klarifikasi lebih lanjut kepada Google dan mungkin akan memperbarui beritanya. Kita belum tahu apakah Videostrong akan menanggapi tuduhan tersebut.
Apa yang berubah bagi mereka yang bekerja dengan digital
Bagi perusahaan, risikonya ada pada perangkat yang tidak dikelola siapa pun. TV box di ruang rapat atau perangkat di rumah seorang karyawan bisa menjadi celah masuk ke jaringan. Inventarisasi perangkat yang terhubung, pisahkan perangkat smart dari sistem sensitif, dan blokir domain yang disebutkan Synthient. Jika kamu mengelola server dan jaringan, hosting dengan pembaruan keamanan yang dikelola tidak cukup bila titik lemahnya ada di kantor. Pengembang aplikasi Android perlu ingat bahwa sertifikasi tidak menjamin firmware.
Pendapat kami
Data yang paling mengganggu adalah celah dalam pengujian Google, yang tidak melihat kode yang dimuat setelah pertama kali dinyalakan. Perlu diakui bahwa perusahaan mengakui masalah ini dan mengubah proses peninjauannya. Tetap saja, produk di situs Videostrong tampil sebagai perangkat bersertifikat Google. Konsumen tidak punya cara untuk memverifikasi firmware, dan dicabutnya keuntungan produsen tidak memberi ganti rugi kepada mereka. Yang dibutuhkan adalah tanggung jawab di seluruh rantai pasok, bukan sekadar penutupan berkala.
Pertanyaan yang sering diajukan
Apa itu XCPE?
XCPE adalah backdoor yang sudah terpasang di firmware TV box Android dan menghubungkannya ke botnet. Menurut Google, backdoor ini memungkinkan akses dijual kepada penjahat yang memakainya untuk penipuan iklan dan proxy residensial.
Siapa Videostrong?
Videostrong adalah produsen berkantor pusat di Shenzhen yang membuat perangkat Android dengan merek sendiri maupun untuk pihak lain. Google menganggapnya bertanggung jawab dan mencabut kemampuannya memproduksi perangkat bersertifikat.
Bisakah saya menghapus XCPE dari box saya?
Tidak dengan andal. Malwarenya terpasang kembali saat reboot dari partisi /oem/. BleepingComputer menyarankan firmware bersih atau memutus koneksi internet, sedangkan Synthient menyarankan agar box dibuang.
Bagaimana saya tahu box saya terlibat?
Nama model saja tidak cukup. Synthient menerbitkan daftar 182 model dan indikator kompromi, tetapi memperingatkan bahwa nama model saja tidak memastikan adanya infeksi.
Apakah serangannya sudah berakhir?
Belum. Google memperingatkan bahwa para penjahat dengan cepat beralih ke alat baru. Penutupan ini seharusnya memutus akses ke setidaknya 10 juta perangkat lain, tetapi dibutuhkan tindakan yang berkelanjutan.
Apa yang perlu diperhatikan setelah pembongkaran XCPE
Botnetnya sudah dihantam, tetapi perangkat yang terinfeksi masih beredar. Dalam beberapa bulan ke depan, yang penting adalah melihat apakah operatornya menyusun ulang diri dan seberapa kuat pengendalian baru Google bertahan.
- Ikuti pembaruan dari BleepingComputer dan para mitra mengenai tanggapan Google dan Videostrong.
- Pantau apakah Google menjelaskan berapa banyak perangkat bersertifikat yang terdampak dan bagaimana verifikasi firmware akan berubah.
- Sebelum membeli TV box atau perangkat smart untuk kantor, tanyakan kepada pemasok siapa yang memperbarui firmware dan untuk berapa lama.