Ing. Calogero Bono
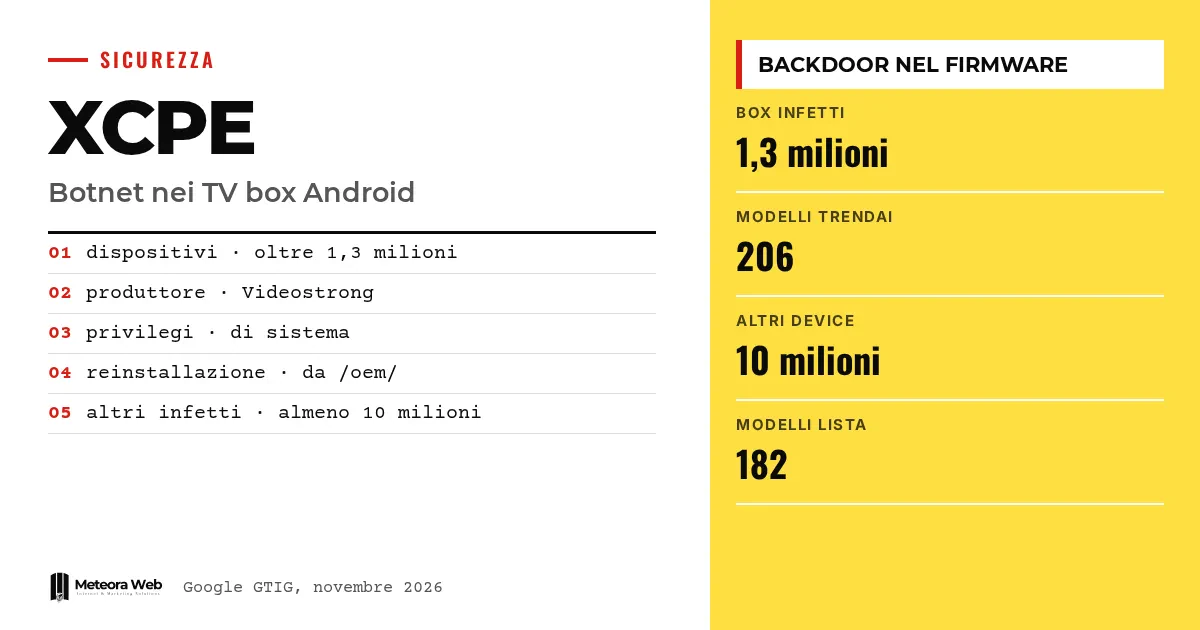
Google i kilku partnerów z branży zlikwidowało XCPE, backdoor, który zgromadził w botnecie ponad 1,3 miliona set-top boxów. Według Threat Intelligence Group Google autorem i operatorem tej sieci, działającym dla zysku, jest Videostrong Technology Co., producent urządzeń z Androidem. Malware był w firmware, więc klienci kupowali go razem z pudełkiem. Sprawa ma znaczenie, bo zakażenie nie zaczęło się od użytkownika i bo usunięcie jest trudne.
Kilka pojęć, zanim przejdziemy do faktów. Backdoor to ukryty dostęp, który pozwala zdalnie sterować urządzeniem. Botnet to sieć zainfekowanych urządzeń kontrolowanych przez jednego operatora. C2 (command and control) to serwery, które wysyłają rozkazy do urządzeń. Proxy rezydencjalne to usługa przepuszczająca cudzy ruch przez łącze internetowe domu. OEM/ODM to producenci, którzy wytwarzają urządzenia dla siebie lub dla innych marek.
Co się stało z botnetem XCPE?
Według Google, w zeszłym tygodniu zlikwidowano backdoor XCPE. Google użyło działań prawnych, by unieszkodliwić domeny i serwery, za pomocą których Videostrong kontrolowała botnet i instalowała złośliwe moduły. Uderzono też w domeny C2 ponad tuzina rodzin malware ładowanych przez backdoor.
Współpracowały policja narodowa Japonii, Lumen, HUMAN Security, Plume, Synthient i TrendAI. Według BleepingComputer raport Google opublikowano w poniedziałek.
Co robiła backdoor na TV boxach?
Działa jako aplikacja systemowa w firmware, z podwyższonymi uprawnieniami. Aby po cichu instalować oprogramowanie, według The Hacker News najpierw wyłącza kontrole Google Play Protect. Operatorzy mogli wykonywać polecenia, przechwytywać ekran, wysyłać naciśnięcia klawiszy, kopiować dane kont i logi oraz otwierać zdalne powłoki.
Kanał poleceń korzysta z MQTT, lekkiego protokołu. Na boxach moduły od zewnętrznych dostawców zamieniały je w proxy rezydencjalne albo w narzędzia do oszustw reklamowych. To ta sama logika co w innych malware, które wybierają najbardziej opłacalne ofiary, ale tutaj kanałem jest sam sprzęt.
Dlaczego Google oskarża Videostrong?
Google mówi o wysokiej pewności i twierdzi, że nie wierzy w nielojalnego pracownika ani w przypadkowy błąd, ponieważ kod był przez lata w wielu modelach i markach, z dedykowaną infrastrukturą. Synthient, według BleepingComputer, znalazł publiczny folder na serwerze botnetu z dokumentem dyrektora ds. R&S Videostrong. Domena firmy wskazywała na to samo IP co serwer poleceń.
Google zerwało relacje z Videostrong i wyklucza ją, wraz z przyszłymi podmiotami powiązanymi, z produkcji certyfikowanych urządzeń z Androidem oraz z dostarczania oprogramowania certyfikowanym producentom.
Jakie urządzenia są zagrożone i czy można usunąć malware?
Większość to TV boxy z Androidem, ale kod pojawił się też w urządzeniach do telemedycyny, karaoke i cyfrowego oznakowania. TrendAI policzyło 1.472.554 urządzenia w 206 modelach między 3 czerwca a 1 października. Synthient publikuje 182 nazwy modeli, ostrzegając, że sama nazwa nie dowodzi infekcji, i koncentruje się na MECOOL.
Usunięcie nie działa, bo XCPE instaluje się ponownie z partycji /oem/ po restarcie. Plume zaleca przywrócenie ustawień fabrycznych, bez potwierdzenia, czy usuwa x.cpe. Synthient sugeruje wyrzucenie boxów.
Ograniczenia, o których warto wiedzieć
Google nie podaje, ile certyfikowanych urządzeń jest zaangażowanych, natomiast Plume wskazuje zarówno certyfikowane boxy, jak i wersje AOSP. Nie wiadomo, czy przywrócenie ustawień fabrycznych usuwa backdoor. Liczby się różnią – 1,3 miliona według Google i 1,47 miliona według TrendAI, w innym okresie. BleepingComputer poprosił Google o dodatkowe wyjaśnienia i może zaktualizować tekst. Nie wiemy, czy Videostrong odpowie na zarzuty.
Co się zmienia dla osób pracujących z technologią cyfrową
Dla firmy ryzyko tkwi w urządzeniach, którymi nikt się nie zajmuje. TV box w sali konferencyjnej albo sprzęt w domu współpracownika może stać się furtką do sieci. Sprawdź, co jest podłączone, oddziel urządzenia smart od systemów wrażliwych i zablokuj domeny wskazane przez Synthient. Jeśli zarządzasz serwerami i sieciami, hosting z zarządzanymi aktualizacjami zabezpieczeń nie wystarczy, gdy słaby punkt jest w biurze. Kto tworzy aplikacje na Androida, musi pamiętać, że certyfikacja nie gwarantuje firmware.
Nasza opinia
Najbardziej niewygodny fakt to luka w testach Google, które nie wykryły kodu wgranego po pierwszym uruchomieniu. Trzeba przyznać, że firma uznała problem i zmieniła procedurę weryfikacji. Pozostaje jednak fakt, że produkt na stronie Videostrong był reklamowany jako certyfikowany przez Google. Konsument nie ma narzędzi, by sprawdzić firmware, a odebranie producentowi przywilejów nie rekompensuje szkody. Potrzebna jest odpowiedzialność w całym łańcuchu dostaw, a nie tylko okresowe blokady.
Najczęstsze pytania
Czym jest XCPE?
XCPE to backdoor preinstalowany w firmware TV boxów z Androidem, który łączył je z botnetem. Według Google pozwalał sprzedawać dostęp przestępcom, którzy wykorzystywali go do oszustw reklamowych i proxy rezydencjalnych.
Kim jest Videostrong?
To producent z siedzibą w Shenzhen, który wytwarza urządzenia z Androidem pod własną marką i dla innych. Google uważa ją za odpowiedzialną i odebrało jej możliwość produkowania certyfikowanych urządzeń.
Czy mogę usunąć XCPE z mojego boxa?
Nie w sposób pewny. Malware instaluje się ponownie po restarcie z partycji /oem/. BleepingComputer zaleca czysty firmware lub odłączenie od internetu, a Synthient radzi wyrzucić box.
Skąd wiem, czy mój box jest zagrożony?
Sama nazwa modelu nie wystarcza. Synthient publikuje listę 182 modeli i wskaźników kompromitacji, ale ostrzega, że sam model nie potwierdza infekcji.
Czy ataki się skończyły?
Nie. Google ostrzega, że przestępcy szybko przechodzą na nowe narzędzia. Zlikwidowanie botnetu powinno odciąć dostęp do co najmniej 10 milionów innych urządzeń, ale potrzebne jest stałe działanie.
Na co zwrócić uwagę po zlikwidowaniu XCPE
Botnet został uderzony, ale zainfekowane urządzenia wciąż krążą. W najbliższych miesiącach ważne będzie sprawdzenie, czy operatorzy się reorganizują i jak długo wytrzymają nowe kontrole Google.
- Śledź aktualizacje BleepingComputer i partnerów dotyczące reakcji Google i Videostrong.
- Sprawdź, czy Google wyjaśni, ile certyfikowanych urządzeń było dotkniętych i jak zmieni się weryfikacja firmware.
- Zanim kupisz TV boxy lub urządzenia smart dla firmy, zapytaj dostawcę, kto aktualizuje firmware i jak długo.