
 Ing. Calogero Bono
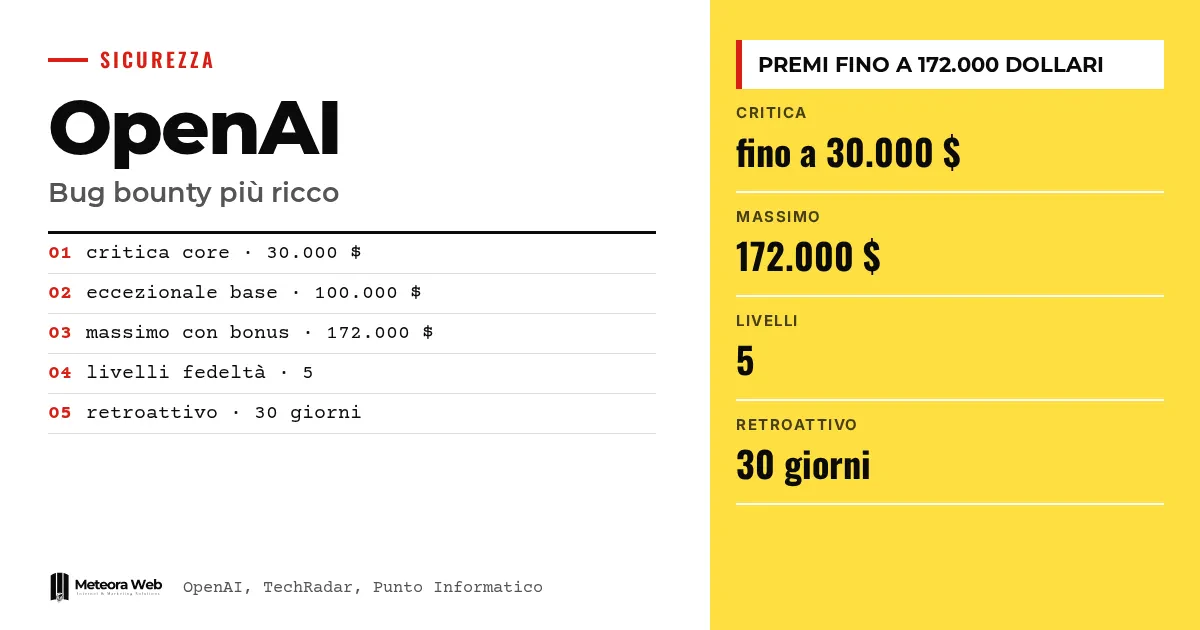
OpenAI ha anunciado un aumento de las recompensas de su programa Security Bug Bounty. Un fallo crítico en productos principales como ChatGPT, Codex o API Platform valdrá hasta 30.000 dólares, y los casos excepcionales hasta 172.000 con los bonus. El programa introduce además multiplicadores por calidad, fidelidad y prioridad. Importa porque las recompensas se consideraban bajas frente a la competencia, y porque las empresas que construyen sobre estas plataformas dependen de quien busca los errores.
Algunos términos, antes de entrar en los hechos. Bug bounty es un programa que paga a quien reporta fallos de seguridad de forma responsable. PoC (proof of concept) es la demostración práctica de que el fallo se puede explotar. IDOR es un error que permite leer datos de otros usuarios cambiando un identificador. Multiplicador es un coeficiente que aumenta la recompensa base. Account takeover es la toma de control de la cuenta de otra persona.
¿Cuánto paga ahora OpenAI por una vulnerabilidad?
Según OpenAI, el punto central de los intervalos de premio para los fallos medios, altos y críticos se multiplica por más de cuatro de media. Una vulnerabilidad crítica en ChatGPT, Codex o API Platform vale hasta 30.000 dólares. Los casos críticos excepcionales siguen siendo premiables hasta 100.000 dólares, y ahora hasta 172.000 con los bonus.
La cifra final depende de la gravedad (media, alta, crítica, excepcional) y de los multiplicadores aplicados a la recompensa base.
¿Cómo funcionan los bonus de calidad, fidelidad y prioridad?
Son tres. El bonus de calidad premia los reportes con una prueba de concepto fiable, que aísla el error, muestra cuándo es explotable y demuestra su impacto. El bonus de fidelidad es un sistema de 5 niveles para quien colabora de forma continuada. Las campañas prioritarias, en cambio, tienen fondos dedicados a las funciones recién lanzadas.
Un ejemplo de la tabla oficial
Para una toma de control de cuenta con un clic en ChatGPT, OpenAI calcula 30.000 dólares por 1,15 de calidad, 1,30 de campaña prioritaria y 1,15 de fidelidad, es decir, 51.577 dólares. El premio histórico indicado era de 6.500. Los escenarios, precisa la empresa, son ilustrativos.
¿Los nuevos premios valen también para los reportes ya enviados?
Sí. Quien ya haya enviado un reporte aún no premiado tendrá los nuevos intervalos. Para los premios asignados en los 30 días previos al anuncio, OpenAI pagará la diferencia si el hallazgo habría valido más (recompensa base más bonus de fidelidad). Lo confirma también Punto Informatico.
Los días 20 y 21 de noviembre el equipo de seguridad estará en PROMPT2PWN en Oakland, donde los investigadores podrán probar los objetivos en persona.
¿Qué tiene que ver la colaboración con Cathedral Systems?
Junto con los premios, OpenAI ha iniciado una alianza con Cathedral Systems. Como informa TechRadar, investigadores de ambas organizaciones probarán la infraestructura de IA para encontrar debilidades y mejorar las defensas.
El CEO de Cathedral, Gavin Kliger, escribió que OpenAI «está dando un ejemplo importante al colaborar con empresas de seguridad externas y usar sus propios modelos para probar y reforzar continuamente las defensas». El tema se relaciona con el trabajo sobre herramientas ofensivas, del que escribimos al hablar de GPT-Red.
Límites que conviene conocer
Las cifras de la tabla son ejemplos ilustrativos, no pagos verificados. TechRadar escribe que las cifras exactas no estaban en el anuncio, mientras que la fuente oficial sí las reporta, así que vale esta última. El dato de los 5.000 dólares pagados a Parameter Labs viene solo de Punto Informatico. No sabemos cuántos investigadores nuevos llegarán ni si los bonus se asignarán con criterios uniformes.
Qué cambia para quien trabaja con lo digital
Si desarrollas sobre ChatGPT, Codex o las API de OpenAI, más investigadores externos tendrán interés en buscar fallos en esos servicios, lo que en teoría reduce los riesgos para tus datos. Sin embargo, no sustituye tus propias defensas. Si gestionas integraciones con las API, guarda las claves con cuidado y limita los permisos. Quien trabaja en seguridad encuentra una referencia útil para valorar cuánto vale un reporte bien hecho, con prueba reproducible. Para una comparación más amplia entre proveedores, lee Anthropic Claude vs OpenAI.
Nuestra opinión
El aumento es sensato y llega tarde. Pagar 5.000 dólares por un fallo que leía chats privados, como reporta Punto Informatico, no incentivaba a nadie. El sistema de multiplicadores premia el trabajo serio, pero también lo hace más difícil de prever, y los bonus más altos dependen de campañas con plazo. El riesgo es que la cifra del título, 172.000 dólares, siga siendo una excepción. La verdadera prueba será cuántos pagos reales superen los 30.000.
Preguntas frecuentes
¿Cuál es el premio máximo del bug bounty de OpenAI?
Hasta 172.000 dólares para los casos críticos excepcionales, con los bonus. Sin bonus el techo se queda en 100.000 dólares. Una crítica en ChatGPT, Codex o API Platform vale hasta 30.000.
¿Qué son los bonus de calidad, fidelidad y prioridad?
Son multiplicadores aplicados a la recompensa base. La calidad premia los reportes con prueba reproducible, la fidelidad a quien colabora desde hace más tiempo en 5 niveles, y la prioridad a las funciones recién lanzadas.
¿Los nuevos premios valen también para reportes anteriores?
Sí, en parte. Los reportes enviados y todavía no premiados usan los nuevos intervalos. Para los premiados en los 30 días previos al anuncio, OpenAI paga la diferencia.
¿Quién es Cathedral Systems?
Es la empresa de seguridad con la que OpenAI ha iniciado una colaboración. De las fuentes solo sabemos que sus investigadores probarán la infraestructura de IA junto con los de OpenAI.
¿Quién puede participar en el programa?
Investigadores independientes que reporten vulnerabilidades en el software de OpenAI. Los detalles y las reglas completas están en la página oficial del programa, que las fuentes no reproducen íntegramente.
Qué vigilar en los próximos meses del bug bounty de OpenAI
Las cifras anunciadas son la parte fácil. Lo que cuenta son los pagos reales y la forma en que se usará el programa.
- Revisa las campañas prioritarias, porque los bonus más altos irán a las funciones nuevas, que son las más expuestas.
- Sigue los resultados de PROMPT2PWN en Oakland los días 20 y 21 de noviembre para entender qué tipo de fallos aparecen.
- Comprueba si OpenAI publicará premios efectivamente pagados, y no solo ejemplos ilustrativos.
Fuentes
- openai.com, Rewarding defenders with bigger bug bounties
- techradar.com, 'Traditional cyber defenses alone are no longer sufficient' – OpenAI is raising its bug bounty rewards for security researchers as AI attack worries grow
- punto-informatico.it, OpenAI aumenta i premi per la scoperta delle vulnerabilità


