
 Ing. Calogero Bono
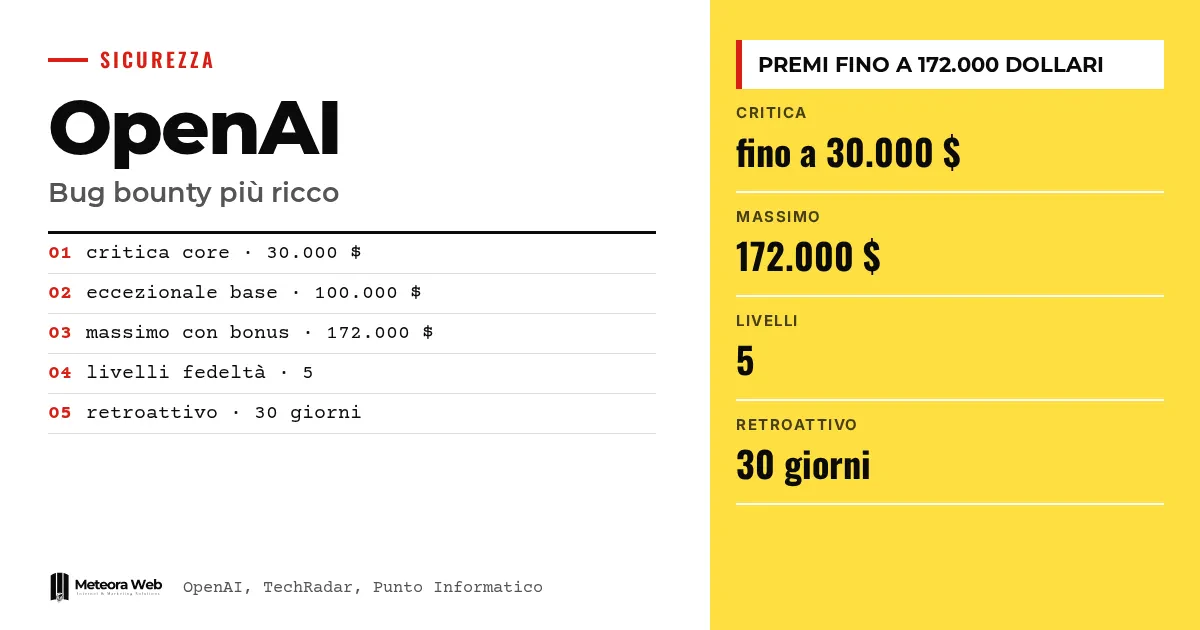
A OpenAI anunciou um aumento das recompensas do seu programa Security Bug Bounty. Uma falha crítica em produtos principais como ChatGPT, Codex ou API Platform vai valer até 30.000 dólares, e os casos excepcionais até 172.000 com os bônus. O programa também introduz multiplicadores para qualidade, fidelidade e prioridade. Isso importa porque os prêmios eram considerados baixos em comparação com a concorrência, e porque as empresas que constroem sobre essas plataformas dependem de quem procura os bugs.
Alguns termos, antes de entrarmos nos fatos. Bug bounty é um programa que paga quem reporta falhas de segurança de forma responsável. PoC (proof of concept) é a demonstração prática de que a falha pode ser explorada. IDOR é um erro que permite ler dados de outros usuários alterando um identificador. Multiplicador é um coeficiente que aumenta o prêmio base. Account takeover é a tomada de controle de uma conta alheia.
Quanto a OpenAI paga agora por uma vulnerabilidade?
Segundo OpenAI, o ponto central dos intervalos de prêmio para falhas médias, altas e críticas é mais que quadruplicado em média. Uma vulnerabilidade crítica no ChatGPT, Codex ou API Platform vale até 30.000 dólares. Os casos críticos excepcionais continuam premiáveis até 100.000 dólares, e agora até 172.000 com os bônus.
O valor final depende da gravidade (média, alta, crítica, excepcional) e dos multiplicadores aplicados ao prêmio base.
Como funcionam os bônus de qualidade, fidelidade e prioridade?
São três. O bônus de qualidade premia os reports com um proof of concept confiável, que isola o bug, mostra quando ele é explorável e demonstra o impacto. O bônus de fidelidade é um sistema de 5 níveis para quem colabora com continuidade. As campanhas prioritárias têm, por sua vez, fundos dedicados aos recursos recém-lançados.
Um exemplo da tabela oficial
Para um account takeover com um clique no ChatGPT, a OpenAI calcula 30.000 dólares por 1,15 de qualidade, 1,30 de campanha prioritária e 1,15 de fidelidade, ou seja, 51.577 dólares. O prêmio histórico indicado era de 6.500. Os cenários, precisa a empresa, são ilustrativos.
Os novos prêmios valem também para os reports já enviados?
Sim. Quem já enviou um report ainda não premiado terá os novos intervalos. Para os prêmios atribuídos nos 30 dias antes do anúncio, a OpenAI pagará a diferença se a descoberta valeria mais (prêmio base mais bônus de fidelidade). Isso também é confirmado pelo Punto Informatico.
Nos dias 20 e 21 de novembro, a equipe de segurança estará na PROMPT2PWN, em Oakland, onde os pesquisadores poderão testar os alvos pessoalmente.
O que tem a ver a colaboração com a Cathedral Systems?
Junto com os prêmios, a OpenAI iniciou uma parceria com a Cathedral Systems. Como relata a TechRadar, pesquisadores das duas organizações vão testar a infraestrutura de IA para encontrar fraquezas e melhorar as defesas.
O CEO da Cathedral, Gavin Kliger, escreveu que a OpenAI «está dando um exemplo importante ao colaborar com empresas de segurança externas e usar seus próprios modelos para testar e fortalecer continuamente as defesas». O tema se liga ao trabalho com ferramentas ofensivas, sobre as quais escrevemos ao falar do GPT-Red.
Limites a conhecer
Os prêmios na tabela são exemplos ilustrativos, não pagamentos verificados. A TechRadar escreve que os valores exatos não estavam no anúncio, enquanto a fonte oficial os traz, então vale esta última. O dado dos 5.000 dólares pagos à Parameter Labs vem apenas do Punto Informatico. Não sabemos quantos pesquisadores a mais vão chegar nem se os bônus serão atribuídos com critérios uniformes.
O que muda para quem trabalha com tecnologia digital
Se você desenvolve com o ChatGPT, o Codex ou as APIs da OpenAI, mais pesquisadores externos terão interesse em procurar falhas nesses serviços, o que em teoria reduz os riscos para os seus dados. Isso não substitui, porém, as suas próprias defesas. Se você gerencia integrações com as APIs, guarde as chaves com cuidado e limite as permissões. Quem trabalha com segurança encontra aqui uma referência útil para avaliar quanto vale um report bem feito, com prova reproduzível. Para uma comparação mais ampla entre fornecedores, leia Anthropic Claude vs OpenAI.
Nossa opinião
O aumento é sensato e chega atrasado. Pagar 5.000 dólares por uma falha que lia chats privados, como relatou o Punto Informatico, não incentivava ninguém. O sistema de multiplicadores premia o trabalho sério, mas também o torna mais difícil de prever, e os bônus mais altos dependem de campanhas com prazo. O risco é que o valor da manchete, 172.000 dólares, continue sendo uma exceção. O verdadeiro teste será quantos pagamentos reais ultrapassarão os 30.000.
Perguntas frequentes
Qual é o prêmio máximo do bug bounty da OpenAI?
Até 172.000 dólares para os casos críticos excepcionais, com os bônus. Sem bônus, o teto continua em 100.000 dólares. Uma falha crítica no ChatGPT, Codex ou API Platform vale até 30.000.
O que são os bônus de qualidade, fidelidade e prioridade?
São multiplicadores aplicados ao prêmio base. A qualidade premia reports com prova reproduzível, a fidelidade quem colabora há mais tempo em 5 níveis, e a prioridade os recursos recém-lançados.
Os novos prêmios valem também para reports antigos?
Sim, em parte. Os reports enviados e ainda não premiados passam a usar os novos intervalos. Para os premiados nos 30 dias antes do anúncio, a OpenAI paga a diferença.
Quem é a Cathedral Systems?
É a empresa de segurança com a qual a OpenAI iniciou uma colaboração. As fontes informam apenas que os pesquisadores dela vão testar a infraestrutura de IA junto com os da OpenAI.
Quem pode participar do programa?
Pesquisadores independentes que reportam vulnerabilidades no software da OpenAI. Os detalhes e as regras completas estão na página oficial do programa, que as fontes não reproduzem por inteiro.
O que acompanhar nos próximos meses no bug bounty da OpenAI
Os números anunciados são a parte fácil. Importam os pagamentos reais e a forma como o programa será usado.
- Acompanhe as campanhas prioritárias, porque os bônus maiores irão para os recursos novos, que são os mais expostos.
- Siga os resultados da PROMPT2PWN em Oakland nos dias 20 e 21 de novembro para entender que tipo de falhas aparecem.
- Verifique se a OpenAI publicará prêmios efetivamente pagos, e não apenas exemplos ilustrativos.
Fontes
- openai.com, Rewarding defenders with bigger bug bounties
- techradar.com, 'Traditional cyber defenses alone are no longer sufficient' – OpenAI is raising its bug bounty rewards for security researchers as AI attack worries grow
- punto-informatico.it, OpenAI aumenta i premi per la scoperta delle vulnerabilità



