
 Ing. Calogero Bono
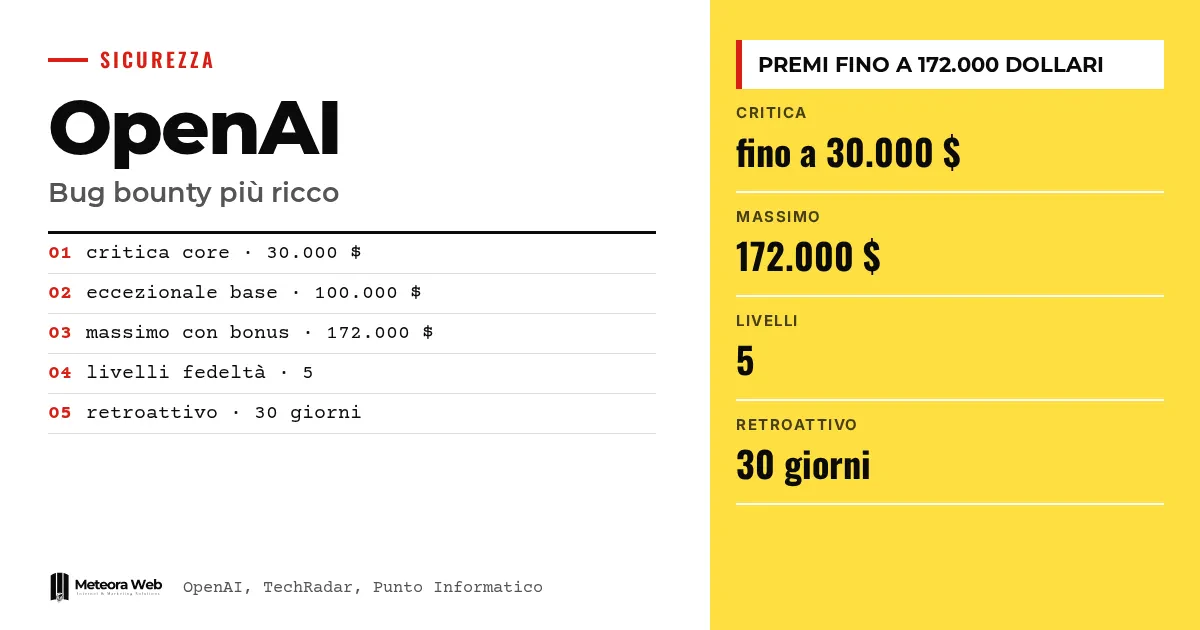
OpenAI, Security Bug Bounty programının ödüllerini artırdığını duyurdu. ChatGPT, Codex veya API Platform gibi temel ürünlerde kritik bir açık 30.000 dolara kadar ödüllendirilecek, olağanüstü durumlar ise bonuslarla birlikte 172.000 dolara ulaşabilecek. Program ayrıca kalite, sadakat ve öncelik için çarpanlar getiriyor. Bu önemli, çünkü ödüller rakiplere kıyasla düşük görülüyordu ve bu platformlar üzerine kurulu şirketler güvenlik açıklarını bulan araştırmacılara bağımlı.
Gerçeklere geçmeden önce birkaç terim. Bug bounty, güvenlik açıklarını sorumlu biçimde bildiren kişilere ödeme yapan programdır. PoC (proof of concept), açığın gerçekten istismar edilebileceğini gösteren pratik kanıttır. IDOR, bir tanımlayıcıyı değiştirerek başka kullanıcıların verilerine erişilmesine yol açan bir hatadır. Çarpan, temel ödülü artıran bir katsayıdır. Account takeover ise başka bir kullanıcının hesabının ele geçirilmesidir.
OpenAI bir güvenlik açığı için artık ne kadar ödüyor?
OpenAI'ye göre orta, yüksek ve kritik açıklar için ödül aralıklarının merkezindeki değer ortalama dörtten fazla artırılmış. ChatGPT, Codex veya API Platform'da kritik bir açık 30.000 dolara kadar değer görüyor. Olağanüstü kritik durumlar 100.000 dolara kadar, bonuslarla birlikte ise 172.000 dolara kadar ödüllendirilebiliyor.
Nihai tutar ciddiyet derecesine (orta, yüksek, kritik, olağanüstü) ve temel ödüle uygulanan çarpanlara bağlı.
Kalite, sadakat ve öncelik bonusları nasıl çalışıyor?
Üç tane var. Kalite bonusu, hatayı izole eden, ne zaman istismar edilebileceğini gösteren ve etkisini kanıtlayan güvenilir bir proof of concept içeren raporları ödüllendirir. Sadakat bonusu, düzenli çalışanlar için 5 seviyeli bir sistemdir. Öncelikli kampanyalar ise yeni çıkan özellikler için ayrılmış fonlardır.
Resmi tablodan bir örnek
ChatGPT'de tek tıkla hesap ele geçirme açığı için OpenAI, 1,15 kalite, 1,30 öncelikli kampanya ve 1,15 sadakat çarpanıyla 30.000 dolar üzerinden 51.577 dolar hesaplıyor. Belirtilen önceki ödül 6.500 dolardı. Şirket, senaryoların örnek amaçlı olduğunu belirtiyor.
Yeni ödüller daha önce gönderilen raporlar için de geçerli mi?
Evet. Henüz ödüllendirilmemiş bir rapor gönderenler yeni aralıkları kullanacak. Duyurudan önceki 30 gün içinde verilen ödüller için, keşfin temel ödül artı sadakat bonusuyla daha değerli olacağı durumlarda OpenAI farkı ödeyecek. Bunu Punto Informatico da doğruluyor.
20 ve 21 Kasım'da güvenlik ekibi Oakland'daki PROMPT2PWN etkinliğinde olacak; araştırmacılar hedefleri yüz yüze test edebilecek.
Cathedral Systems ile iş birliği neyi değiştiriyor?
Ödüllerle birlikte OpenAI, Cathedral Systems ile bir ortaklık başlattı. TechRadar'ın aktardığına göre, iki tarafın araştırmacıları zayıflıkları bulmak ve savunmaları geliştirmek için yapay zeka altyapısını test edecek.
Cathedral'ın CEO'su Gavin Kliger, OpenAI'nin «dış güvenlik şirketleriyle çalışarak ve kendi modellerini savunmalarını sürekli test edip güçlendirmek için kullanarak önemli bir örnek oluşturduğunu» yazdı. Konu, GPT-Red hakkındaki yazımızda değindiğimiz saldırgan araçlar çalışmasıyla da bağlantılı.
Bilinmesi gereken sınırlar
Tablodaki ödüller örnek amaçlıdır, doğrulanmış ödemeler değildir. TechRadar kesin rakamların duyuruda yer almadığını yazarken resmi kaynak bunları raporluyor, dolayısıyla resmi kaynak esas alınmalı. Parameter Labs'a ödenen 5.000 dolarlık bilgi yalnızca Punto Informatico'dan geliyor. Kaç yeni araştırmacının katılacağını ya da bonusların tutarlı kriterlerle verilip verilmeyeceğini bilmiyoruz.
Dijitalle çalışanlar için neler değişiyor
ChatGPT, Codex veya OpenAI API'leri üzerinde geliştirme yapıyorsan, bu hizmetlerde açık arayan dış araştırmacıların sayısı artabilir ve bu teoride verilerinin riskini azaltır. Ancak kendi savunmalarının yerini tutmaz. API entegrasyonları yönetiyorsan anahtarlarını dikkatle sakla ve izinleri sınırla. Güvenlik alanında çalışanlar için de kanıtı tekrarlanabilir, iyi hazırlanmış bir raporun değerini ölçmek adına faydalı bir referans sunuyor. Sağlayıcıları daha geniş karşılaştırmak için Anthropic Claude vs OpenAI yazısını oku.
Bizim görüşümüz
Artış mantıklı ama geç geldi. Punto Informatico'nun aktardığı gibi, özel sohbetleri okuyabilen bir açığa 5.000 dolar ödemek kimseyi teşvik etmiyordu. Çarpan sistemi ciddi çalışmayı ödüllendiriyor, ancak tutarı önceden tahmin etmeyi de zorlaştırıyor ve en yüksek bonuslar süreli kampanyalara bağlı. Asıl risk, başlıktaki 172.000 dolarlık rakamın bir istisna olarak kalması. Asıl test, gerçekte kaç ödemenin 30.000 doları aşacağı olacak.
Sık sorulan sorular
OpenAI bug bounty programının en yüksek ödülü nedir?
Bonuslarla birlikte olağanüstü kritik durumlar için 172.000 dolara kadar. Bonus olmadan üst sınır 100.000 dolar. ChatGPT, Codex veya API Platform'da bir kritik açık 30.000 dolara kadar ödüllendirilir.
Kalite, sadakat ve öncelik bonusları nedir?
Temel ödüle uygulanan çarpanlardır. Kalite, tekrarlanabilir kanıt içeren raporları ödüllendirir; sadakat, uzun süre birlikte çalışanlara 5 seviyeli bir sistemle bonus verir; öncelik ise yeni çıkan özelliklere odaklanır.
Yeni ödüller daha önce gönderilen raporlar için de geçerli mi?
Kısmen evet. Henüz ödüllendirilmemiş raporlar yeni aralıkları kullanır. Duyurudan önceki 30 gün içinde ödüllendirilenler için OpenAI farkı öder.
Cathedral Systems kimdir?
OpenAI'nin iş birliği başlattığı bir güvenlik şirketi. Kaynaklardan yalnızca, ekiplerinin OpenAI araştırmacılarıyla birlikte yapay zeka altyapısını test edeceğini biliyoruz.
Programa kimler katılabilir?
OpenAI yazılımlarındaki güvenlik açıklarını bildiren bağımsız araştırmacılar. Ayrıntılar ve tam kurallar resmi program sayfasında yer alıyor; kaynaklar bunları tam olarak aktarmıyor.
OpenAI bug bounty programında önümüzdeki aylarda nelere bakmalı
Açıklanan rakamlar kolay kısım. Asıl önemli olan gerçek ödemeler ve programın nasıl kullanılacağı.
- Öncelikli kampanyaları takip et, çünkü en yüksek bonuslar yeni özelliklere gidecek ve bu özellikler en çok risk altında olanlar.
- Hangi tür açıkların ortaya çıktığını anlamak için 20-21 Kasım'da Oakland'daki PROMPT2PWN etkinliğinin sonuçlarını izle.
- OpenAI'nin yalnızca örnek senaryolar değil, gerçekten ödenen ödülleri yayımlayıp yayımlamayacağını kontrol et.
Kaynaklar
- openai.com, Rewarding defenders with bigger bug bounties
- techradar.com, 'Traditional cyber defenses alone are no longer sufficient' – OpenAI is raising its bug bounty rewards for security researchers as AI attack worries grow
- punto-informatico.it, OpenAI aumenta i premi per la scoperta delle vulnerabilità



