
 Ing. Calogero Bono
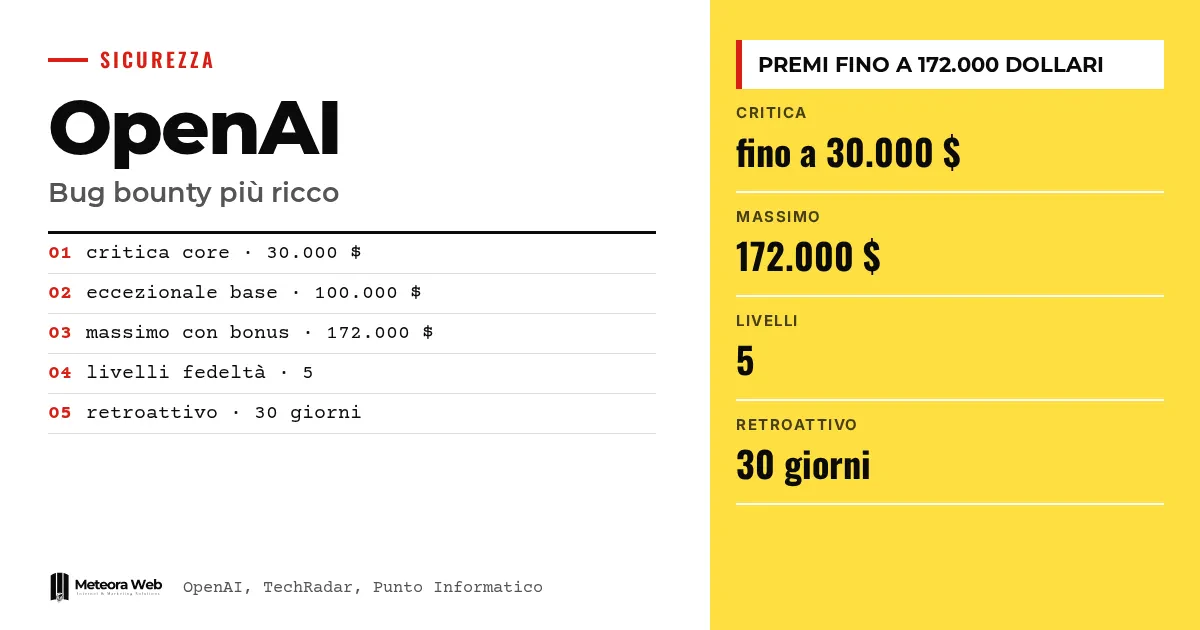
OpenAI a annoncé une hausse des récompenses de son programme Security Bug Bounty. Une faille critique dans des produits phares comme ChatGPT, Codex ou la plateforme API pourra rapporter jusqu'à 30 000 dollars, et les cas exceptionnels jusqu'à 172 000 avec les bonus. Le programme introduit aussi des multiplicateurs pour la qualité, la fidélité et la priorité. C'est important, car les primes étaient jugées faibles par rapport à la concurrence, et les entreprises qui bâtissent sur ces plateformes dépendent de ceux qui cherchent les bugs.
Quelques termes, avant d'entrer dans les faits. Bug bounty est un programme qui paie ceux qui signalent de manière responsable des failles de sécurité. PoC (proof of concept) est la démonstration pratique que la faille peut être exploitée. IDOR est une erreur qui permet de lire les données d'autres utilisateurs en modifiant un identifiant. Multiplicateur est un coefficient qui augmente la prime de base. Account takeover est la prise de contrôle du compte d'autrui.
Combien OpenAI paie-t-il désormais pour une vulnérabilité ?
Selon OpenAI, le point central des fourchettes de prime pour les failles moyennes, élevées et critiques est en moyenne plus que quadruplé. Une vulnérabilité critique sur ChatGPT, Codex ou la plateforme API peut rapporter jusqu'à 30 000 dollars. Les cas critiques exceptionnels restent récompensés jusqu'à 100 000 dollars, et désormais jusqu'à 172 000 avec les bonus.
Le montant final dépend de la gravité (moyenne, élevée, critique, exceptionnelle) et des multiplicateurs appliqués à la prime de base.
Comment fonctionnent les bonus de qualité, de fidélité et de priorité ?
Il y en a trois. Le bonus de qualité récompense les rapports accompagnés d'une preuve de concept fiable, qui isole le bug, montre quand il est exploitable et en démontre l'impact. Le bonus de fidélité est un système à 5 niveaux pour ceux qui collaborent de façon continue. Les campagnes prioritaires disposent quant à elles de fonds dédiés aux fonctionnalités venant d'être lancées.
Un exemple tiré du tableau officiel
Pour une prise de contrôle de compte en un clic sur ChatGPT, OpenAI calcule 30 000 dollars multipliés par 1,15 pour la qualité, 1,30 pour la campagne prioritaire et 1,15 pour la fidélité, soit 51 577 dollars. La prime historique indiquée était de 6 500. Les scénarios, précise l'entreprise, sont illustratifs.
Les nouvelles primes s'appliquent-elles aux signalements déjà envoyés ?
Oui. Ceux qui ont déjà envoyé un rapport non encore récompensé bénéficieront des nouvelles fourchettes. Pour les primes attribuées dans les 30 jours précédant l'annonce, OpenAI versera la différence si la découverte aurait rapporté davantage (prime de base plus bonus de fidélité). Punto Informatico le confirme également.
Les 20 et 21 novembre, l'équipe de sécurité sera présente à PROMPT2PWN à Oakland, où les chercheurs pourront tester les cibles en personne.
Quel rapport avec la collaboration avec Cathedral Systems ?
Parallèlement aux primes, OpenAI a lancé un partenariat avec Cathedral Systems. Comme le rapporte TechRadar, des chercheurs des deux entités testeront l'infrastructure d'IA pour trouver des faiblesses et améliorer les défenses.
Le PDG de Cathedral, Gavin Kliger, a écrit qu'OpenAI «donne un exemple important en collaborant avec des sociétés de sécurité externes et en utilisant ses propres modèles pour tester et renforcer continuellement les défenses». Le sujet rejoint le travail sur les outils offensifs, dont nous avons parlé à propos de GPT-Red.
Limites à connaître
Les primes du tableau sont des exemples illustratifs, pas des paiements vérifiés. TechRadar écrit que les montants exacts ne figuraient pas dans l'annonce, alors que la source officielle les indique, donc c'est cette dernière qui fait foi. Le chiffre des 5 000 dollars versés à Parameter Labs ne vient que de Punto Informatico. Nous ne savons pas combien de chercheurs supplémentaires arriveront, ni si les bonus seront attribués selon des critères uniformes.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu développes sur ChatGPT, Codex ou les API d'OpenAI, davantage de chercheurs externes auront intérêt à chercher des failles dans ces services, ce qui en théorie réduit les risques pour tes données. Cela ne remplace pas pour autant tes propres défenses. Si tu gères des intégrations avec les API, conserve soigneusement tes clés et limite les permissions. Ceux qui travaillent dans la sécurité trouvent là un repère utile pour évaluer la valeur d'un rapport bien fait, avec une preuve reproductible. Pour une comparaison plus large entre fournisseurs, lis Anthropic Claude vs OpenAI.
Notre avis
La hausse est logique et arrive en retard. Payer 5 000 dollars pour une faille qui lisait des conversations privées, comme le rapporte Punto Informatico, n'incitait personne. Le système des multiplicateurs récompense le travail sérieux, mais le rend aussi plus difficile à anticiper, et les bonus les plus élevés dépendent de campagnes ponctuelles. Le risque est que le chiffre du titre, 172 000 dollars, reste une exception. Le vrai test sera de voir combien de paiements réels dépasseront les 30 000.
Questions fréquentes
Quel est le montant maximum de la prime du bug bounty d'OpenAI ?
Jusqu'à 172 000 dollars pour les cas critiques exceptionnels, bonus compris. Sans bonus, le plafond reste de 100 000 dollars. Une faille critique sur ChatGPT, Codex ou la plateforme API peut rapporter jusqu'à 30 000.
Que sont les bonus de qualité, de fidélité et de priorité ?
Ce sont des multiplicateurs appliqués à la prime de base. La qualité récompense les rapports avec une preuve reproductible, la fidélité ceux qui collaborent depuis longtemps sur 5 niveaux, et la priorité les fonctionnalités venant d'être lancées.
Les nouvelles primes s'appliquent-elles aux anciens rapports ?
En partie oui. Les rapports envoyés et pas encore récompensés utilisent les nouvelles fourchettes. Pour ceux récompensés dans les 30 jours précédant l'annonce, OpenAI versera la différence.
Qui est Cathedral Systems ?
C'est la société de sécurité avec laquelle OpenAI a lancé une collaboration. D'après les sources, nous savons seulement que ses chercheurs testeront l'infrastructure d'IA aux côtés de ceux d'OpenAI.
Qui peut participer au programme ?
Les chercheurs indépendants qui signalent des vulnérabilités dans les logiciels d'OpenAI. Les détails et les règles complètes figurent sur la page officielle du programme, que les sources ne reproduisent pas intégralement.
Ce qu'il faut surveiller dans les prochains mois sur le bug bounty d'OpenAI
Les chiffres annoncés sont la partie facile. Ce qui compte, ce sont les paiements réels et la façon dont le programme sera utilisé.
- Surveille les campagnes prioritaires, car les bonus les plus élevés iront aux nouvelles fonctionnalités, qui sont les plus exposées.
- Suis les résultats de PROMPT2PWN à Oakland les 20 et 21 novembre pour comprendre quel type de failles émerge.
- Vérifie si OpenAI publiera des primes réellement versées, et pas seulement des exemples illustratifs.
Sources
- openai.com, Rewarding defenders with bigger bug bounties
- techradar.com, 'Traditional cyber defenses alone are no longer sufficient' – OpenAI is raising its bug bounty rewards for security researchers as AI attack worries grow
- punto-informatico.it, OpenAI aumenta i premi per la scoperta delle vulnerabilità


