
 Ing. Calogero Bono
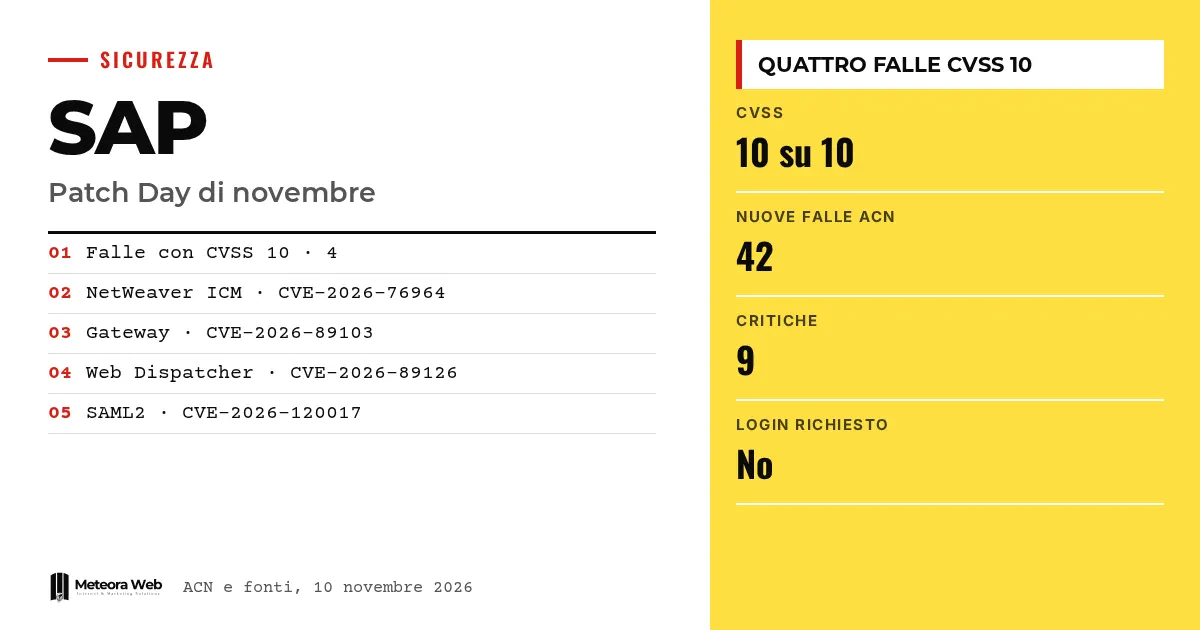
El 10 de noviembre de 2026, SAP publicó su Security Patch Day mensual, con cuatro vulnerabilidades valoradas 10 sobre 10 en la escala CVSS. Afectan a NetWeaver Application Server ABAP, Web Dispatcher y Gateway, componentes presentes en muchos sistemas empresariales. Según SAP, un atacante sin credenciales puede explotarlas a distancia y comprometer el sistema. Importa porque dos de los fallos permiten la ejecución de código y ninguno requiere una acción del usuario.
Algunos términos antes de entrar en los hechos. CVSS es la escala de 0 a 10 que mide la gravedad de un fallo. NetWeaver es la plataforma sobre la que se ejecutan las aplicaciones SAP. Web Dispatcher recibe las peticiones web y las reenvía al servidor, actuando como balanceador y proxy inverso. ICM (Internet Communication Manager) gestiona el tráfico web del servidor. SAML permite el inicio de sesión único delegando el acceso en un proveedor de identidad.
¿Qué corrigió SAP en noviembre?
El boletín de la Agencia para la ciberseguridad nacional habla de 42 nuevas vulnerabilidades, de las cuales 9 críticas y 19 altas. BleepingComputer cuenta 35 en las actualizaciones del mes. Las fuentes no explican la diferencia en el recuento.
Las cuatro fallas de 10 son CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) y CVE-2026-120017 (proveedor SAML2). Cada una tiene su propia nota de SAP, con versiones afectadas distintas.
¿Qué son ICM2SHELL y PROXYGATE?
Son los nombres que les dio Onapsis, la empresa que encontró tres de los fallos. ICM2SHELL corresponde a CVE-2026-76964 y CVE-2026-89126, que nacen del mismo error en el código del kernel que reensambla los mensajes WebSocket fragmentados. Según The Hacker News, Onapsis entregó a SAP un exploit funcional que ejecuta comandos del sistema operativo como <sid>adm.
El mismo error puede hacer caer ICM o Web Dispatcher. Si cae Web Dispatcher, quedan aislados todos los sistemas SAP que tiene detrás. El soporte WebSocket está activo por defecto, así que se está expuesto aunque no se use.
¿Cómo funcionan el fallo del Gateway y el de SAML?
PROXYGATE es CVE-2026-89103. Hace creer al Gateway que un atacante externo es uno de los servidores de aplicaciones internos. Onapsis explica que la exposición depende de la lista de proxy prxyinfo, o del parámetro gw/acl_mode_proxy si la lista falta, y no de las listas secinfo y reginfo, que citan la mayoría de las guías.
El fallo SAML (CVE-2026-120017) afecta a la falta de verificación de las firmas en las aserciones en determinadas configuraciones. Según el proveedor, permite acceder como cualquier usuario, incluido uno privilegiado, en algunos sistemas con inicio de sesión único SAML.
¿Ya se están explotando estos fallos?
Por ahora, las fuentes no informan de ataques. Los investigadores de Onapsis afirman no haber visto explotar ICM2SHELL ni PROXYGATE, aunque han mostrado el ataque completo en una prueba de concepto compartida con SAP.
El contexto, sin embargo, pesa. Según BleepingComputer, la CISA estadounidense registra 14 fallos de SAP explotados activamente desde noviembre de 2021, tres de ellos utilizados también por grupos de ransomware. Un fallo de 10 en Commerce Cloud, corregido en agosto, fue señalado como explotado pocos días después del parche. Un panorama parecido al que se vio con los escaneos sobre Oracle E-Business Suite tras el parche.
Límites que conviene conocer
Las notas de SAP están en SAP for Me, que requiere acceso, así que no las hemos leído. Según Onapsis, los kernels fuera de mantenimiento están afectados y podrían no recibir correcciones. Las fuentes discrepan en parte en las cifras, y The Hacker News corrigió un error sobre el fallo del Gateway. No sabemos si se publicarán exploits públicos.
Qué cambia para quien trabaja con lo digital
Si gestionas sistemas SAP, el primer paso es inventariar kernels y Web Dispatcher, porque basta una instancia olvidada para dejar abierto el fallo. RedRays recomienda un único lanzamiento que cubra las 17 correcciones del mes. En el caso del Gateway, revisa prxyinfo, porque el parche por sí solo no basta si la lista es permisiva. Para SAML no existe una solución alternativa. Desactivar WebSocket es un recurso provisional que rompe algunas funciones de Fiori y los ABAP Push Channels. Quien aloja sistemas críticos en servidores propios puede apoyarse en un hosting con actualizaciones de seguridad gestionadas.
Nuestra opinión
El dato más incómodo no es la puntuación, sino que la protección depende de la configuración. Un Gateway con una lista de proxy permisiva sigue expuesto con cualquier nivel de parche, y en ciertos kernels un nivel más alto no significa que la corrección esté presente. Quien aplica el parche y cierra el ticket corre el riesgo de una falsa sensación de seguridad. Los parches hay que verificarlos, no solo instalarlos. La misma regla vale para la gestión de los kernels Linux.
Preguntas frecuentes
¿Ya se están explotando los fallos de SAP de noviembre?
Las fuentes no informan de ataques. Onapsis afirma no haber visto explotar ICM2SHELL ni PROXYGATE, aunque existen pruebas de concepto compartidas con SAP.
¿Hacen falta credenciales para explotarlos?
No. Según SAP y Onapsis no se necesitan usuario, contraseña ni acciones del usuario, y el atacante solo tiene que alcanzar el componente en la red.
¿Cuál es la diferencia entre ICM2SHELL y PROXYGATE?
ICM2SHELL es un error de memoria compartido por ICM y Web Dispatcher. PROXYGATE afecta al Gateway, que confunde a un atacante externo con un servidor de aplicaciones interno.
¿Basta con desactivar WebSocket?
No, es solo un recurso provisional. Bloquea el error en ICM y Web Dispatcher, pero rompe funciones como los ABAP Push Channels y algunas de Fiori.
¿Dónde encuentro las instrucciones oficiales?
En el boletín de SAP y en las notas de SAP for Me, que requiere acceso. La ACN remite al boletín del proveedor para las actualizaciones.
Qué revisar en las próximas semanas en tus sistemas SAP
El riesgo se desplaza ahora del descubrimiento a la rapidez con que se actualizan los sistemas. Conviene vigilar tres cosas.
- Sigue las posibles alertas de explotación activa, también de CISA y ACN.
- Comprueba si los kernels 7.93 tienen el nivel correcto, porque el parche 419 aparece aún como vulnerable.
- Planifica el paso de los kernels fuera de mantenimiento a versiones con soporte.



