Ing. Calogero Bono
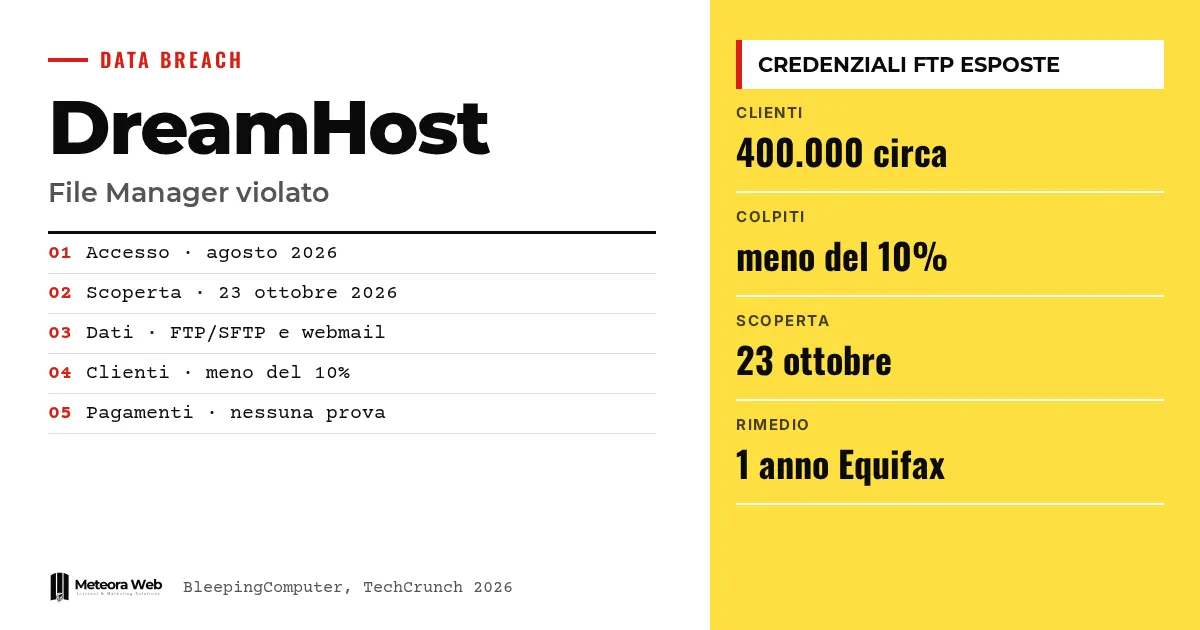
DreamHost, hébergeur et registrar américain bien connu, a confirmé une fuite de données ayant touché son File Manager web. Selon la notification envoyée aux clients, les attaquants sont entrés en exploitant une vulnérabilité et ont volé des noms d'utilisateur et mots de passe FTP/SFTP, ainsi que des données de session de certaines boîtes webmail. L'accès illicite a duré d'août 2026 jusqu'au 23 octobre 2026, date de la découverte. Ça compte, parce que quiconque gère un site en hébergement mutualisé confie à ces outils ses fichiers, son courrier et l'accès à son travail.
Quelques termes, avant d'entrer dans les faits. FTP/SFTP sont les protocoles qui permettent d'envoyer et de télécharger les fichiers d'un site sur le serveur. File Manager est l'outil dans le navigateur qui permet de gérer ces mêmes fichiers. Webmail est le courrier consulté depuis le navigateur. Un jeton de session est la donnée qui maintient l'utilisateur connecté après la connexion, et s'il est volé il permet d'entrer en se faisant passer pour lui. BEC (Business Email Compromise) est l'arnaque dans laquelle un criminel utilise une vraie boîte mail pour tromper clients et fournisseurs.
Que s'est-il passé chez DreamHost ?
Dans la notification envoyée aux clients, citée par BleepingComputer, l'entreprise explique qu'un tiers non autorisé a eu accès au serveur qui gère le File Manager sur files.dreamhost.com. L'intrus a exploité une vulnérabilité du logiciel.
Toujours selon cette notification, les attaquants ont pu lire les noms d'utilisateur et mots de passe FTP/SFTP de ceux qui ont utilisé ce File Manager entre août 2026 et le 23 octobre 2026. En outre, pour un « nombre limité » d'utilisateurs webmail, des informations de session ont été exposées, identifiants compris.
DreamHost qualifie l'attaque de délibérée et affirme que le personnel a travaillé sans relâche pour la contenir.
Combien de clients sont concernés ?
Le chiffre précis n'existe pas. Selon TechCrunch, un porte-parole a déclaré que les clients touchés sont « bien moins de 10 % », sans donner de chiffre plus précis. L'entreprise annonce environ 400 000 clients payants, donc le calcul est le nôtre, mais cela représenterait moins de 40 000 clients.
Ce même porte-parole n'a pas expliqué pourquoi l'attaque n'a été découverte que maintenant, invoquant l'enquête en cours. BleepingComputer indique avoir contacté DreamHost à plusieurs reprises au sujet du nombre de comptes, sans réponse.
TechCrunch ajoute que la violation a provoqué une interruption de service de plusieurs jours, pendant laquelle certains mots de passe ont été réinitialisés.
Les paiements et le panneau de contrôle sont-ils en sécurité ?
Pour l'instant, DreamHost dit ne pas avoir de preuve que les accès au panneau de contrôle ni les données de facturation aient été atteints. Selon TechRadar, l'entreprise ne conserve pas les numéros complets des cartes, mais seulement un jeton sécurisé, inutilisable pour des achats ailleurs.
Pour BleepingComputer, les données de paiement sont gérées par un prestataire externe. Ce sont des déclarations de l'entreprise et l'enquête reste ouverte.
Que doivent faire les clients touchés ?
DreamHost a fermé les sessions actives des utilisateurs potentiellement concernés et réinitialisé leurs mots de passe. Elle propose un an de surveillance du crédit et de protection contre le vol d'identité via Equifax, et suggère d'envisager une alerte de fraude ou un gel sur le dossier de crédit.
Selon BleepingComputer, ceux qui reçoivent la notification devraient vérifier si les fichiers du site ont été modifiés sans autorisation, contrôler les règles et filtres de redirection dans la webmail et changer les mots de passe des autres services où ils ont utilisé les mêmes identifiants. Sur la réutilisation des mots de passe, vaut ce que nous écrivons dans cet article sur la violation de mSecure.
Limites à connaître
La vulnérabilité n'est pas décrite et DreamHost ne dit pas pourquoi l'attaque est restée cachée pendant des mois. Le nombre exact de comptes touchés, l'identité des attaquants et l'éventuelle demande de rançon sont inconnus. L'enquête est en cours et l'entreprise a promis des mises à jour. TechRadar rapporte qu'aucun groupe n'a revendiqué l'attaque et que les données ne semblent pas avoir fini sur le dark web, mais la situation peut évoluer.
Ce qui change pour qui travaille avec le numérique
Si tu as un site sur un hébergement mutualisé, considère tes fichiers et ton courrier comme potentiellement exposés, même si tu n'as pas été prévenu. Une boîte compromise peut servir au spam, au phishing et aux arnaques BEC, un sujet qui touche aussi la réputation de ton domaine, comme nous l'expliquons dans SPF, DKIM, DMARC et réputation de l'expéditeur. Vérifie les fichiers du site, les règles de redirection et qui a accès en FTP. Rappelle-toi aussi à qui appartient quoi, comme le montre le guide sur domaine, hébergement et messagerie.
Notre avis
Ce cas montre à quel point la communication compte. Une violation qui a duré d'août au 23 octobre, découverte seulement à la fin, et un porte-parole qui n'explique pas pourquoi, laissent planer des doutes sur les contrôles internes. Le point positif est que les données de paiement semblent séparées du reste, mais c'est une déclaration, pas une vérification. Un File Manager web avec des identifiants en clair pour l'utilisateur est un confort qui devient une cible. Pour qui stocke des données de clients sur le serveur, utiliser des identifiants uniques et des accès limités n'a rien d'excessif.
Questions fréquentes
Quand a eu lieu la violation chez DreamHost ?
Entre août 2026 et le 23 octobre 2026, jour où DreamHost dit avoir découvert l'accès. L'entreprise n'a pas expliqué pourquoi il n'a été repéré qu'à ce moment-là.
Quelles données ont été volées ?
Les noms d'utilisateur et mots de passe FTP/SFTP de ceux qui ont utilisé le File Manager, ainsi que des données de session, identifiants compris, d'un nombre limité d'utilisateurs webmail. Selon l'entreprise, le panneau de contrôle et les données de facturation ne semblent pas touchés pour l'instant.
Combien de clients sont concernés ?
Le nombre exact n'est pas connu. Un porte-parole a parlé de « bien moins de 10 % » sur environ 400 000 clients payants, sans plus de détails.
Que propose DreamHost aux clients touchés ?
Un an de surveillance du crédit et de protection contre le vol d'identité via Equifax. L'entreprise a aussi fermé les sessions actives et réinitialisé les mots de passe des utilisateurs potentiellement concernés.
Que dois-je vérifier si j'ai un site chez DreamHost ?
Contrôle si les fichiers du site ont des modifications suspectes, vérifie les règles et filtres de redirection de ta webmail et change les mots de passe réutilisés ailleurs. Fais-le même si tu n'as pas reçu la notification.
Les mises à jour de DreamHost et les signaux à suivre dans les prochaines semaines
L'enquête est toujours en cours et les détails clés manquent. Il vaut mieux suivre ce que l'entreprise annoncera et ce qui pourrait remonter à l'extérieur.
- Suis les mises à jour de la notification de DreamHost sur la vulnérabilité, le nombre de comptes et la durée de l'accès.
- Garde un œil sur d'éventuelles données publiées en ligne ou sur des campagnes de phishing qui citent le fournisseur.
- Demande à ton hébergeur comment il enregistre et signale les accès anormaux et à quelle vitesse il prévient ses clients.