Ing. Calogero Bono
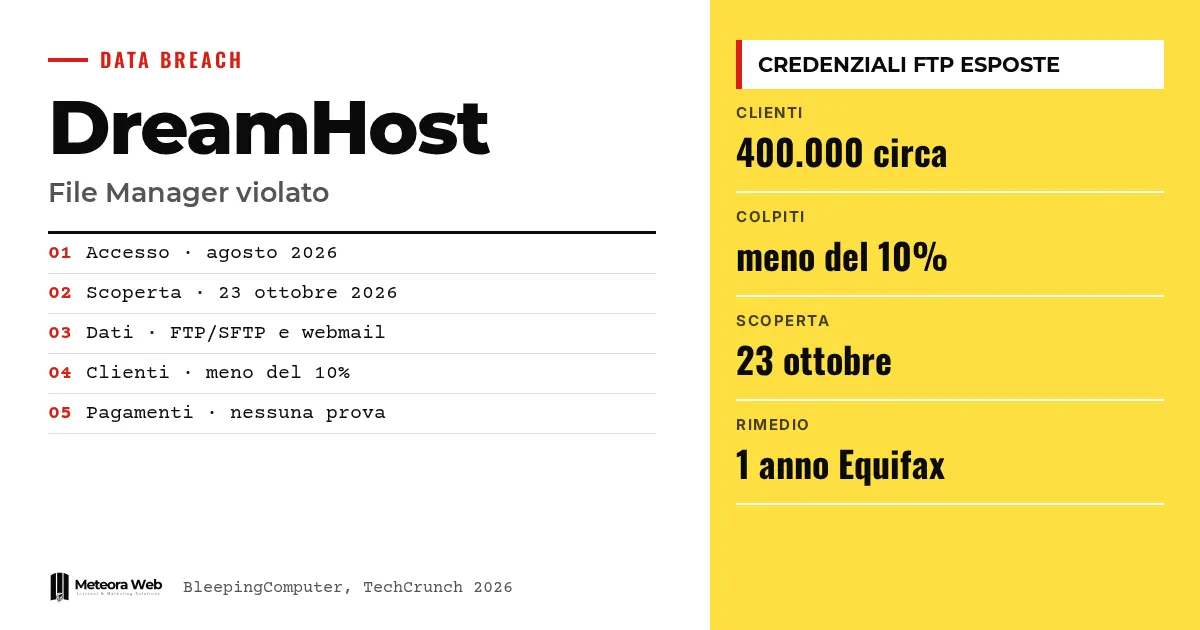
DreamHost, अमेरिका की एक जानी-मानी होस्टिंग और डोमेन रजिस्ट्रार कंपनी है, जिसने पुष्टि की है कि उसके वेब File Manager पर डेटा उल्लंघन हुआ है। ग्राहकों को भेजी गई सूचना के अनुसार, हमलावरों ने एक खामी का फायदा उठाकर FTP/SFTP यूज़रनेम और पासवर्ड चुराए, साथ ही कुछ webmail मेलबॉक्स का सेशन डेटा भी। अवैध पहुँच अगस्त 2026 से 23 अक्टूबर 2026 तक जारी रही, जिस दिन इसका पता चला। यह बात इसलिए मायने रखती है क्योंकि शेयर्ड होस्टिंग वाली साइट चलाने वाले लोग इन टूल्स पर अपनी फाइलें, मेल और काम तक की पहुँच भरोसे से छोड़ते हैं।
कुछ शब्द, तथ्यों में जाने से पहले। FTP/SFTP वे प्रोटोकॉल हैं जिनसे साइट की फाइलें सर्वर पर अपलोड और डाउनलोड की जाती हैं। File Manager ब्राउज़र से उन्हीं फाइलों को संभालने का टूल है। Webmail ब्राउज़र में पढ़ी जाने वाली ईमेल सेवा है। सेशन टोकन वह डेटा है जो लॉगिन के बाद यूज़र को जुड़ा रखता है, और इसे चुरा लिया जाए तो कोई भी उसी यूज़र बनकर अंदर आ सकता है। BEC (Business Email Compromise) वह धोखाधड़ी है जिसमें अपराधी किसी असली मेलबॉक्स का इस्तेमाल करके ग्राहकों और सप्लायरों को ठगता है।
DreamHost के साथ क्या हुआ?
ग्राहकों को भेजी गई सूचना, जिसका हवाला BleepingComputer ने दिया है, के अनुसार कंपनी बताती है कि files.dreamhost.com पर File Manager चलाने वाले सर्वर तक एक अनधिकृत तीसरे पक्ष की पहुँच हुई। हमलावर ने सॉफ्टवेयर की एक खामी का फायदा उठाया।
उसी सूचना के अनुसार, हमलावर अगस्त 2026 से 23 अक्टूबर 2026 के बीच उस File Manager का इस्तेमाल करने वालों के FTP/SFTP यूज़रनेम और पासवर्ड पढ़ सकते थे। इसके अलावा, «सीमित संख्या» में webmail यूज़रों की सेशन जानकारी भी उजागर हुई, जिसमें क्रेडेंशियल शामिल हैं।
DreamHost इस हमले को सुनियोजित बताती है और कहती है कि उसके कर्मचारियों ने इसे रोकने के लिए लगातार काम किया।
प्रभावित ग्राहक कितने हैं?
सटीक संख्या नहीं है। TechCrunch के अनुसार, एक प्रवक्ता ने कहा कि प्रभावित ग्राहक «10% से काफी कम» हैं, इससे ज़्यादा सटीक आँकड़ा नहीं दिया गया। कंपनी लगभग 4 लाख भुगतान करने वाले ग्राहक होने का दावा करती है, तो यह हिसाब हमारा है, और इसका मतलब होगा 40,000 से कम ग्राहक।
उसी प्रवक्ता ने यह नहीं बताया कि हमला अब जाकर क्यों पकड़ा गया, और जाँच जारी होने का हवाला दिया। BleepingComputer का कहना है कि उसने खातों की संख्या को लेकर DreamHost से कई बार संपर्क किया, पर जवाब नहीं मिला।
TechCrunch बताता है कि उल्लंघन से कई दिनों तक चली रुकावट आई, जिसके दौरान कुछ पासवर्ड रीसेट किए गए।
भुगतान और कंट्रोल पैनल सुरक्षित हैं?
फिलहाल DreamHost कहती है कि उसके पास ऐसा कोई सबूत नहीं है कि कंट्रोल पैनल के लॉगिन डेटा या बिलिंग जानकारी तक पहुँच हुई। TechRadar के अनुसार, कंपनी पूरे कार्ड नंबर नहीं रखती, बल्कि सिर्फ एक सुरक्षित टोकन रखती है, जिसे कहीं और खरीदारी के लिए इस्तेमाल नहीं किया जा सकता।
BleepingComputer के अनुसार भुगतान का डेटा एक बाहरी प्रदाता संभालता है। ये कंपनी के बयान हैं, और जाँच अभी खुली है।
प्रभावित ग्राहकों को क्या करना चाहिए?
DreamHost ने संभावित रूप से प्रभावित यूज़रों के सक्रिय सेशन बंद कर दिए हैं और उनके पासवर्ड रद्द कर दिए हैं। वह Equifax के ज़रिए एक साल की क्रेडिट मॉनिटरिंग और पहचान की चोरी से सुरक्षा दे रही है, और सुझाव देती है कि क्रेडिट रिपोर्ट पर धोखाधड़ी की चेतावनी या फ्रीज़ लगाने पर विचार करें।
BleepingComputer के अनुसार, सूचना पाने वालों को जाँचना चाहिए कि साइट की फाइलें बिना अनुमति बदली गई हैं या नहीं, webmail के नियम और फॉरवर्डिंग फिल्टर सही हैं या नहीं, और जिन दूसरी सेवाओं में वही क्रेडेंशियल थे उनके पासवर्ड बदलें। पासवर्ड दोबारा इस्तेमाल करने के बारे में वही बात लागू होती है जो mSecure के उल्लंघन वाले इस लेख में लिखी है।
ध्यान रखने वाली सीमाएँ
कमज़ोरी का विवरण नहीं दिया गया है, और DreamHost ने यह भी नहीं बताया कि हमला महीनों तक छिपा क्यों रहा। प्रभावित खातों की सटीक संख्या, हमलावरों की पहचान और किसी फिरौती की माँग की जानकारी भी नहीं है। जाँच जारी है और कंपनी ने अपडेट देने का वादा किया है। TechRadar के अनुसार, किसी समूह ने हमले की ज़िम्मेदारी नहीं ली है और डेटा डार्क वेब पर मिलने की कोई रिपोर्ट नहीं है, लेकिन स्थिति बदल सकती है।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आपकी साइट शेयर्ड होस्टिंग पर है, तो भले ही आपको सूचना न मिली हो, अपनी मेल और फाइलों को संभावित रूप से उजागर मानकर चलें। समझौता हुई मेलबॉक्स का इस्तेमाल स्पैम, फिशिंग और BEC धोखाधड़ी में हो सकता है, और इससे आपके डोमेन की साख पर भी असर पड़ता है, जिसे हम SPF, DKIM, DMARC और मेल भेजने वाले की रेप्युटेशन में समझाते हैं। साइट की फाइलें, फॉरवर्डिंग नियम और FTP तक किसकी पहुँच है, यह जाँचें। यह भी याद रखें कि डोमेन और होस्टिंग किसके नाम पर है, जैसा डोमेन, होस्टिंग और ईमेल गाइड में बताया गया है।
हमारी राय
यह मामला दिखाता है कि संवाद कितना अहम है। अगस्त से 23 अक्टूबर तक चला उल्लंघन आखिर में ही पकड़ा गया, और प्रवक्ता यह नहीं समझाते कि ऐसा क्यों हुआ, तो आंतरिक नियंत्रणों पर सवाल उठते हैं। एक अच्छी बात यह है कि भुगतान का डेटा बाकी सिस्टम से अलग बताया जा रहा है, लेकिन यह कंपनी का दावा है, सत्यापित तथ्य नहीं। सादे टेक्स्ट में क्रेडेंशियल के साथ वेब File Manager यूज़र के लिए सुविधाजनक है, पर वही एक आसान निशाना भी बन जाता है। अगर सर्वर पर ग्राहकों का डेटा है, तो अलग-अलग यूनिक पासवर्ड और सीमित एक्सेस रखना ज़रूरी सावधानी है, अतिरिक्त डर नहीं।
अक्सर पूछे जाने वाले सवाल
DreamHost पर उल्लंघन कब हुआ?
अगस्त 2026 से 23 अक्टूबर 2026 के बीच, जिस दिन DreamHost का कहना है कि उसने यह पहुँच पकड़ी। कंपनी ने यह नहीं बताया कि इसे सिर्फ उसी दिन क्यों पकड़ा जा सका।
कौन सा डेटा चोरी हुआ?
File Manager इस्तेमाल करने वालों के FTP/SFTP यूज़रनेम और पासवर्ड, और कुछ webmail यूज़रों का सेशन डेटा, जिसमें क्रेडेंशियल भी शामिल हैं। कंपनी के अनुसार कंट्रोल पैनल और बिलिंग डेटा अभी तक प्रभावित नहीं दिखते।
कितने ग्राहक प्रभावित हैं?
सटीक संख्या ज्ञात नहीं है। एक प्रवक्ता ने लगभग 4 लाख भुगतान करने वाले ग्राहकों में से «10% से काफी कम» की बात कही, इससे अधिक विवरण नहीं दिए।
DreamHost प्रभावित ग्राहकों को क्या दे रहा है?
Equifax के ज़रिए एक साल की क्रेडिट मॉनिटरिंग और पहचान की चोरी से सुरक्षा। कंपनी ने सक्रिय सेशन बंद कर दिए हैं और संभावित रूप से प्रभावित यूज़रों के पासवर्ड रीसेट कर दिए हैं।
अगर मेरी साइट DreamHost पर है तो मुझे क्या जाँचना चाहिए?
देखें कि साइट की फाइलों में कोई संदिग्ध बदलाव तो नहीं हुआ, webmail के नियम और फॉरवर्डिंग फिल्टर जाँचें, और जहाँ-जहाँ यही पासवर्ड इस्तेमाल हुआ है उसे बदलें। यह सब तब भी करें जब आपको सूचना न मिली हो।
DreamHost के अपडेट और अगले हफ्तों में क्या देखें
जाँच अभी जारी है और मुख्य विवरण अधूरे हैं। कंपनी क्या कहती है और बाहर क्या सामने आता है, उस पर नज़र रखना बेहतर है।
- DreamHost की सूचना के अपडेट पर नज़र रखें, खासकर कमज़ोरी, खातों की संख्या और पहुँच की अवधि के बारे में।
- ऑनलाइन दिखने वाले लीक डेटा या इस प्रदाता का नाम लेकर चलने वाले फिशिंग अभियानों पर ध्यान रखें।
- अपने प्रदाता से पूछें कि वह असामान्य पहुँच कैसे दर्ज और रिपोर्ट करता है, और ग्राहकों को कितनी जल्दी सूचित करता है।