
 Ing. Calogero Bono
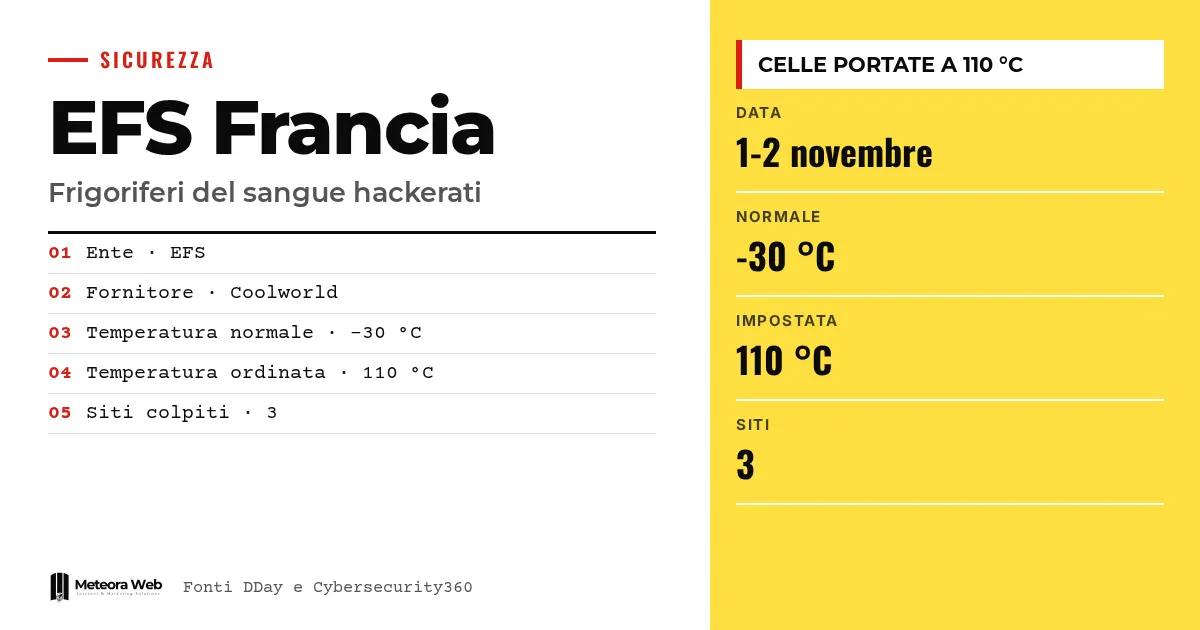
L'Établissement français du sang (EFS), l'organisme public qui collecte et distribue le sang en France, a confirmé une cyberattaque visant les systèmes qui contrôlent à distance certaines de ses cellules réfrigérées. Selon l'hebdomadaire Le Canard enchaîné, tout s'est déroulé dans la nuit du 1er au 2 novembre. La cible aurait été un fournisseur, et non l'organisme directement. L'affaire compte parce qu'elle fait suite aux attaques contre les réfrigérateurs des supermarchés et déplace le problème de l'alimentation vers la santé.
Quelques termes, avant d'entrer dans les faits. Système de supervision est le logiciel qui permet de contrôler à distance la température et les fonctions d'une installation. Plasma est la partie liquide du sang, utilisée dans les transfusions et pour produire des médicaments. Biobanque est une collection d'échantillons biologiques conservés pour les soins et la recherche. ANSSI est l'agence française de sécurité des systèmes d'information. Accès à distance est la possibilité de se connecter à un appareil depuis l'extérieur du site.
Que s'est-il passé à la banque du sang française ?
Selon DDay, l'EFS a confirmé les faits à BFMTV après l'information du Canard enchaîné. L'organisme affirme qu'il n'y a eu aucune conséquence sanitaire ni perte de produits.
Pour Cybersecurity360, trois sites ont été touchés. Les assaillants auraient modifié les commandes de température et de dégivrage.
Qui a été réellement touché ?
L'EFS précise ne pas avoir été touché directement. L'incident concernerait les systèmes de supervision du fournisseur, installés dans « certains sites » de l'organisme.
Le Canard désigne Coolworld, l'entreprise qui assure la maintenance des conteneurs réfrigérés. L'hebdomadaire cite surtout la Bourgogne-Franche-Comté, dans l'est de la France.
C'est le schéma de la chaîne d'approvisionnement. La cible n'est pas l'hôpital mais celui qui gère ses installations, et le ministère de la Santé a désactivé les accès à distance aux appareils concernés
Quelles températures ont été programmées ?
Les cellules étaient maintenues à -30 °C et, selon le Canard, auraient été programmées pour atteindre 110 °C. L'EFS n'a pas indiqué les températures réellement atteintes.
HDblog écrit qu'un tel écart suffirait à rendre inutilisables des poches de sang et de plasma. Les cellules contenaient des produits en attente de livraison aux hôpitaux, des échantillons destinés aux biobanques et du plasma destiné au LFB, laboratoire public qui fabrique des médicaments.
Comment l'EFS a-t-il réagi ?
Selon l'organisme, les alarmes ont immédiatement signalé l'anomalie. Selon les cas, les appareils ont été remis sous contrôle ou désactivés, et les produits transférés dans d'autres cellules.
Le ministère de la Santé a indiqué que les accès à distance aux appareils concernés ont été désactivés. L'EFS travaille avec l'ANSSI.
Le lien avec les supermarchés est évident. Nous en avons parlé quand une nouvelle vague a frappé les supermarchés européens. Cybersecurity360 rapporte que NoName057(16) et Z-Pentest revendiquent les attaques contre les supermarchés, et non celle contre l'EFS.
Limites à connaître
Beaucoup reste non vérifié. Les enquêtes techniques doivent établir comment l'attaque a eu lieu, combien d'appareils sont concernés et quand les cellules pourront refonctionner en toute sécurité. Les températures de 110 °C viennent du Canard, pas de l'EFS. Aucun lien direct n'est démontré entre cet épisode et les attaques contre les supermarchés, même si celui-ci survient environ trois semaines après celles d'octobre. Les sources divergent sur le nombre de sites, Cybersecurity360 en indiquant trois.
Ce qui change pour ceux qui travaillent avec le numérique
Ceux qui gèrent des installations connectées, dans la santé ou le commerce, doivent aussi prendre en compte le risque qui passe par le fournisseur. Demande à ceux qui assurent la maintenance quels accès à distance existent et qui les utilise. Désactive ceux qui ne servent pas, comme l'a fait le ministère français. Vérifie que les alarmes de température fonctionnent indépendamment du système de supervision. Pour les indications italiennes, lis ce qui change pour qui gère des installations connectées et quoi faire.
Notre avis
Le point le plus grave n'est pas les 110 °C, mais le fait qu'il ait suffi d'un maillon faible en dehors de l'organisme. L'EFS affirme ne pas avoir été touché directement, ce qui est techniquement vrai, mais pour le plasma cela change peu de chose. Tant que la maintenance à distance sera traitée comme un détail contractuel et non comme une surface d'attaque, des épisodes semblables se reproduiront. Les alarmes ont fonctionné, et c'est la bonne nouvelle. Il ne faut toutefois pas y voir la preuve que le système tient, car une attaque plus lente pourrait passer inaperçue.
Questions fréquentes
Le sang a-t-il été perdu ?
Selon l'EFS, non. L'organisme affirme qu'il n'y a eu aucune conséquence sanitaire ni perte de produits. Cette version n'a pas encore été vérifiée par des enquêtes indépendantes.
L'EFS a-t-il été piraté directement ?
Non, selon l'organisme. L'incident concerne les systèmes de supervision d'un fournisseur, installés dans certains sites. Le Canard désigne Coolworld comme l'entreprise touchée.
De combien les réfrigérateurs ont-ils grimpé ?
Ce n'est pas confirmé. Le Canard parle de cellules programmées pour atteindre 110 °C à partir de -30 °C. L'EFS n'a pas indiqué les températures réellement atteintes.
Quand l'attaque a-t-elle eu lieu ?
Dans la nuit du 1er au 2 novembre, selon le Canard enchaîné. L'épisode survient environ trois semaines après les attaques d'octobre contre les supermarchés français.
Cela concerne-t-il aussi l'Italie ?
Pas directement. L'attaque contre l'EFS a eu lieu en France. Les attaques contre les supermarchés se sont en revanche étendues à l'Italie, et Cybersecurity360 évoque des répercussions sur la sécurité sanitaire italienne.
Ce qu'il faut surveiller dans les prochaines semaines sur les accès à distance aux installations
L'enquête française dira s'il s'agit d'un cas isolé ou d'un modèle reproductible. Pour l'instant, ce sont les confirmations techniques qui comptent.
- Suis les conclusions de l'enquête de l'ANSSI sur le vecteur d'attaque et le nombre d'appareils concernés.
- Vérifie si des revendications liées aux vagues d'attaques contre les supermarchés apparaissent.
- Demande aux fournisseurs d'installations un registre des accès à distance, à jour et vérifiable.



