
 Ing. Calogero Bono
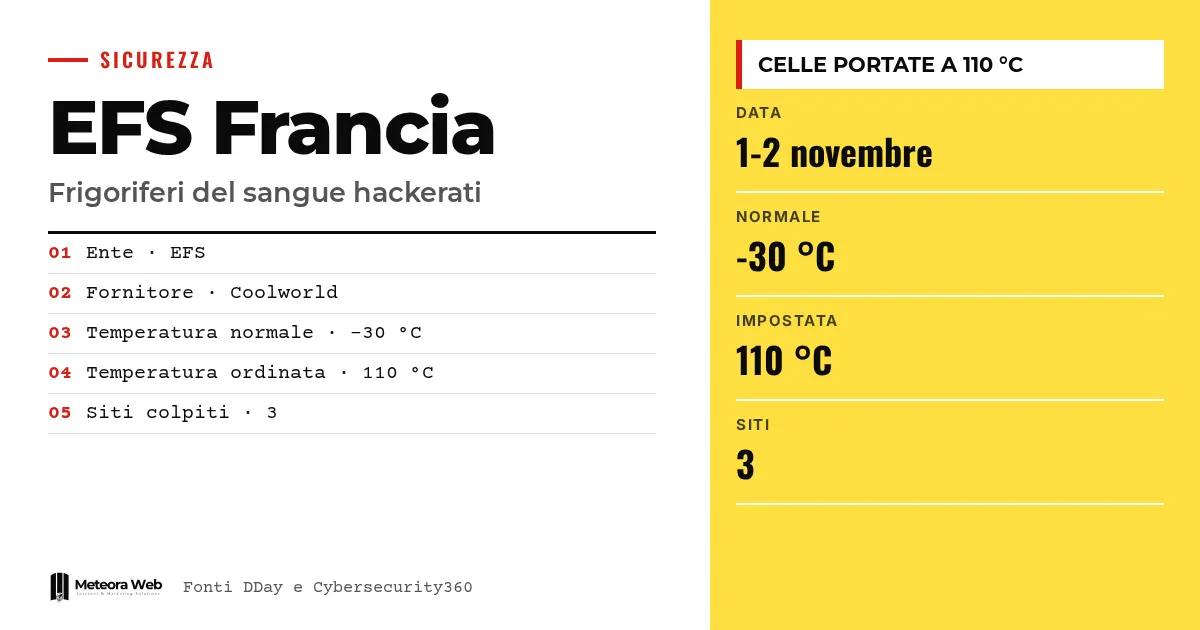
El Établissement français du sang (EFS), el organismo público que en Francia recoge y distribuye la sangre, ha confirmado un ataque informático a los sistemas que controlan a distancia algunas de sus cámaras frigoríficas. Según el semanario Le Canard enchaîné, todo habría ocurrido en la noche entre el 1 y el 2 de noviembre. El objetivo habría sido un proveedor, no el propio ente. El caso importa porque llega después de los ataques a los congeladores de los supermercados y traslada el problema de la compra a la sanidad.
Algunos términos, antes de entrar en los hechos. Sistema de supervisión es el software que permite controlar a distancia la temperatura y las funciones de una instalación. Plasma es la parte líquida de la sangre, usada en transfusiones y para fabricar medicamentos. Biobanco es una colección de muestras biológicas conservadas para tratamientos e investigación. ANSSI es la agencia francesa de seguridad informática. Acceso remoto es la posibilidad de conectarse a un dispositivo desde fuera de la sede.
¿Qué ocurrió en el banco de sangre francés?
Según DDay, el EFS confirmó lo sucedido a BFMTV tras la noticia del Canard enchaîné. El ente sostiene que no hubo consecuencias sanitarias ni pérdidas de productos.
Para Cybersecurity360 fueron afectados tres sitios. Los atacantes habrían alterado los comandos de temperatura y de descongelación.
¿Quién fue realmente afectado?
El EFS precisa que no fue atacado directamente. El incidente afectaría a los sistemas de supervisión del proveedor, instalados en «algunos sitios» del ente.
El Canard señala como objetivo a Coolworld, la empresa que se encarga del mantenimiento de los contenedores refrigerados. El semanario menciona sobre todo Borgoña-Franco Condado, en el este de Francia.
Es el esquema de la cadena de suministro. El objetivo no es el hospital sino quien gestiona sus instalaciones, y el ministerio de Sanidad desactivó los accesos remotos a los equipos implicados
¿Qué temperaturas se configuraron?
Las cámaras se mantenían a -30 °C y, según el Canard, habrían sido programadas para alcanzar 110 °C. El EFS no ha indicado las temperaturas realmente alcanzadas.
HDblog escribe que un salto así bastaría para dejar inutilizables bolsas de sangre y plasma. En las cámaras había productos pendientes de entrega a hospitales, muestras para los biobancos y plasma destinado al LFB, laboratorio público que obtiene medicamentos.
¿Cómo respondió el EFS?
Según el ente, las alarmas señalaron la anomalía de inmediato. Según los casos, los equipos se devolvieron a control o se desactivaron, y los productos se trasladaron a otras cámaras.
El ministerio de Sanidad dijo que los accesos remotos a los equipos implicados fueron desactivados. El EFS trabaja con la ANSSI.
El vínculo con los supermercados es evidente. Hablamos de ello cuando una nueva oleada golpeó a los supermercados europeos. Cybersecurity360 informa de que NoName057(16) y Z-Pentest reivindican los ataques a los supermercados, no el del EFS.
Límites que conviene conocer
Mucho sigue sin verificarse. Las investigaciones técnicas deben aclarar cómo se produjo el ataque, cuántos equipos están implicados y cuándo podrán volver a funcionar las cámaras con seguridad. Los 110 °C provienen del Canard, no del EFS. No está demostrada una relación directa entre este episodio y los ataques a los supermercados, aunque llega unas tres semanas después de los de octubre. Las fuentes no coinciden en el número de sitios, ya que Cybersecurity360 indica tres.
Qué cambia para quien trabaja con lo digital
Quien gestiona instalaciones conectadas, en sanidad o en el comercio, debe contar también con el riesgo que llega a través del proveedor. Pregunta a quien hace el mantenimiento qué accesos remotos existen y quién los usa. Desactiva los que no sean necesarios, como hizo el ministerio francés. Comprueba que las alarmas de temperatura funcionen de forma independiente del sistema de supervisión. Para las indicaciones italianas, lee qué cambia para quien gestiona instalaciones conectadas y qué hacer.
Nuestra opinión
El dato más serio no son los 110 °C, sino que haya bastado un eslabón débil fuera del ente. El EFS afirma que no fue atacado directamente, y técnicamente es cierto, pero para el plasma cambia poco. Mientras el mantenimiento remoto se trate como un detalle contractual y no como una superficie de ataque, episodios similares se repetirán. Las alarmas funcionaron, y esa es la buena noticia. Sin embargo, no debe leerse como prueba de que el sistema aguante, porque un ataque más lento podría pasar desapercibido.
Preguntas frecuentes
¿Se perdió sangre?
Según el EFS, no. El ente dice que no hubo consecuencias sanitarias ni pérdidas de productos. Esta versión aún no ha sido verificada por investigaciones independientes.
¿Fue el EFS hackeado directamente?
No, según el ente. El incidente afecta a los sistemas de supervisión de un proveedor, instalados en algunos sitios. El Canard indica a Coolworld como la empresa afectada.
¿Cuánto subieron los congeladores?
No está confirmado. El Canard habla de cámaras programadas para alcanzar 110 °C partiendo de -30 °C. El EFS no ha indicado las temperaturas realmente alcanzadas.
¿Cuándo ocurrió el ataque?
En la noche entre el 1 y el 2 de noviembre, según el Canard enchaîné. El episodio llega unas tres semanas después de los ataques de octubre a supermercados franceses.
¿Afecta también a Italia?
No directamente. El ataque al EFS ocurrió en Francia. Los ataques a supermercados sí se extendieron también a Italia, y Cybersecurity360 habla de repercusiones en la seguridad sanitaria italiana.
Qué vigilar en las próximas semanas sobre los accesos remotos a las instalaciones
La investigación francesa dirá si fue un caso aislado o un modelo replicable. Por ahora importan las confirmaciones técnicas.
- Sigue los resultados de la investigación de la ANSSI sobre el vector de ataque y el número de equipos implicados.
- Comprueba si aparecen reivindicaciones vinculadas a las oleadas contra supermercados.
- Pide a los proveedores de instalaciones un registro de accesos remotos actualizado y verificable.



