
 Ing. Calogero Bono
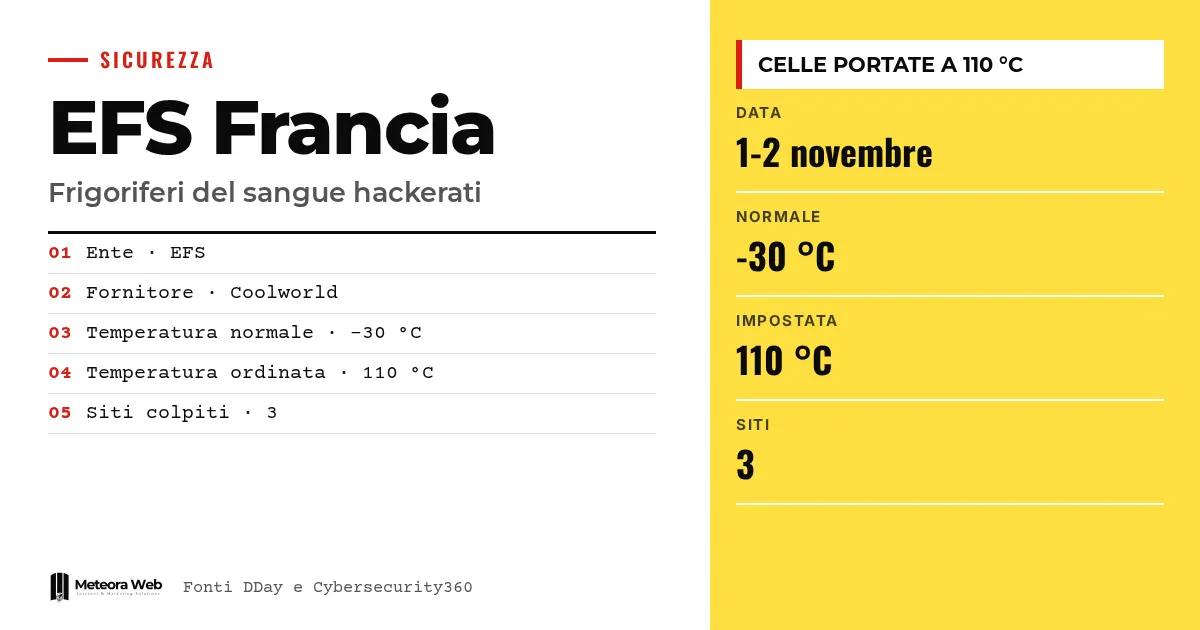
Établissement français du sang (EFS), publiczna instytucja, która we Francji zbiera i rozdziela krew, potwierdziła atak informatyczny na systemy zdalnie sterujące częścią jej komór chłodniczych. Według tygodnika Le Canard enchaîné wszystko miało się wydarzyć w nocy z 1 na 2 listopada. Celem miał być dostawca, a nie sama instytucja. Sprawa ma znaczenie, bo przychodzi po atakach na lodówki w supermarketach i przenosi problem z zakupów na ochronę zdrowia.
Kilka pojęć, zanim przejdziemy do faktów. System nadzoru to oprogramowanie pozwalające zdalnie kontrolować temperaturę i funkcje instalacji. Osocze to płynna część krwi, używana w transfuzjach i do produkcji leków. Biobank to zbiór próbek biologicznych przechowywanych na potrzeby leczenia i badań. ANSSI to francuska agencja ds. cyberbezpieczeństwa. Dostęp zdalny to możliwość połączenia się z urządzeniem spoza siedziby.
Co się stało z francuskim bankiem krwi?
Według DDay, EFS potwierdził incydent BFMTV po informacji tygodnika Canard enchaîné. Instytucja twierdzi, że nie było konsekwencji zdrowotnych ani strat produktów.
Według Cybersecurity360 uderzono w trzy placówki. Napastnicy mieli zmienić polecenia temperatury i odszraniania.
Kto naprawdę został uderzony?
EFS zaznacza, że nie został uderzony bezpośrednio. Incydent miałby dotyczyć systemów nadzoru dostawcy, zainstalowanych w „niektórych placówkach” instytucji.
Canard wskazuje jako cel Coolworld, firmę odpowiedzialną za serwis chłodzonych pojemników. Tygodnik wymienia przede wszystkim region Burgundia-Franche-Comté, we wschodniej Francji.
To schemat łańcucha dostaw. Celem nie jest szpital, lecz ten, kto zarządza jego instalacjami, a ministerstwo zdrowia wyłączyło dostęp zdalny do objętych urządzeń
Jakie temperatury zostały ustawione?
Komory utrzymywano w -30 °C, a według Canard zaprogramowano je tak, by osiągnęły 110 °C. EFS nie podał, jakie temperatury faktycznie osiągnięto.
HDblog pisze, że taki skok wystarczyłby, by uczynić nieużywalnymi torebki z krwią i osoczem. W komorach znajdowały się produkty czekające na wysyłkę do szpitali, próbki dla biobanków oraz osocze przeznaczone dla LFB, publicznego laboratorium produkującego leki.
Jak zareagował EFS?
Według instytucji alarmy od razu zasygnalizowały anomalię. W zależności od przypadku urządzenia przywrócono do kontroli lub wyłączono, a produkty przeniesiono do innych komór.
Ministerstwo zdrowia poinformowało, że dostęp zdalny do objętych urządzeń został wyłączony. EFS współpracuje z ANSSI.
Nić łącząca to z supermarketami jest oczywista. Pisaliśmy o tym, gdy nowa fala uderzyła w europejskie supermarkety. Cybersecurity360 podaje, że NoName057(16) i Z-Pentest biorą na siebie ataki na supermarkety, a nie ten na EFS.
Ograniczenia, o których warto wiedzieć
Wiele pozostaje niezweryfikowane. Badania techniczne muszą wyjaśnić, jak doszło do ataku, ile urządzeń zostało objętych i kiedy komory będą mogły bezpiecznie wrócić do pracy. Temperatury 110 °C pochodzą z Canard, a nie od EFS. Nie ma potwierdzonego bezpośredniego związku tego epizodu z atakami na supermarkety, choć przyszedł mniej więcej trzy tygodnie po tych z października. Źródła różnią się co do liczby miejsc, bo Cybersecurity360 podaje trzy.
Co się zmienia dla osób pracujących z technologiami cyfrowymi
Każdy, kto zarządza podłączonymi instalacjami, w ochronie zdrowia czy w handlu, musi liczyć się z ryzykiem płynącym przez dostawcę. Zapytaj osoby odpowiedzialne za serwis, jakie istnieją dostępy zdalne i kto ich używa. Wyłącz te, których nie potrzebujesz, tak jak zrobiło to francuskie ministerstwo. Sprawdź, czy alarmy temperatury działają niezależnie od systemu nadzoru. Wskazówki dla Włoch znajdziesz w co zmienia się dla zarządzających podłączonymi instalacjami oraz w co zrobić.
Nasza opinia
Najpoważniejszy fakt to nie 110 °C, lecz to, że wystarczył słaby punkt poza instytucją. EFS twierdzi, że nie został uderzony bezpośrednio, i technicznie to prawda, ale dla osocza niewiele to zmienia. Dopóki zdalny serwis będzie traktowany jak szczegół umowny, a nie jak powierzchnia ataku, podobne incydenty będą się powtarzać. Alarmy zadziałały, i to dobra wiadomość. Nie należy jednak czytać tego jako dowodu, że system wytrzymuje, bo wolniejszy atak mógłby przejść niezauważony.
Często zadawane pytania
Czy krew się zmarnowała?
Według EFS nie. Instytucja mówi, że nie było konsekwencji zdrowotnych ani strat produktów. Ta wersja nie została jeszcze potwierdzona przez niezależne śledztwa.
Czy EFS został zhakowany bezpośrednio?
Nie, według instytucji. Incydent dotyczy systemów nadzoru dostawcy, zainstalowanych w niektórych placówkach. Canard wskazuje jako uderzoną firmę Coolworld.
Do jakich temperatur podniesiono chłodnie?
Nie jest to potwierdzone. Canard mówi o komorach zaprogramowanych tak, by osiągnąć 110 °C, startując z -30 °C. EFS nie podał, jakie temperatury faktycznie osiągnięto.
Kiedy doszło do ataku?
W nocy z 1 na 2 listopada, według Canard enchaîné. Epizod przyszedł mniej więcej trzy tygodnie po październikowych atakach na francuskie supermarkety.
Czy dotyczy to także Włoch?
Nie bezpośrednio. Atak na EFS dotyczy Francji. Ataki na supermarkety rozprzestrzeniły się jednak także na Włochy, a Cybersecurity360 mówi o skutkach dla bezpieczeństwa zdrowotnego we Włoszech.
Co sprawdzić w najbliższych tygodniach w sprawie dostępów zdalnych do instalacji
Francuskie śledztwo pokaże, czy to przypadek odosobniony, czy powtarzalny model. Na razie liczą się potwierdzenia techniczne.
- Śledź wyniki dochodzenia ANSSI dotyczącego wektora ataku i liczby objętych urządzeń.
- Sprawdzaj, czy pojawiają się roszczenia powiązane z falami ataków na supermarkety.
- Poproś dostawców instalacji o aktualny, weryfikowalny rejestr dostępów zdalnych.



