
 Ing. Calogero Bono
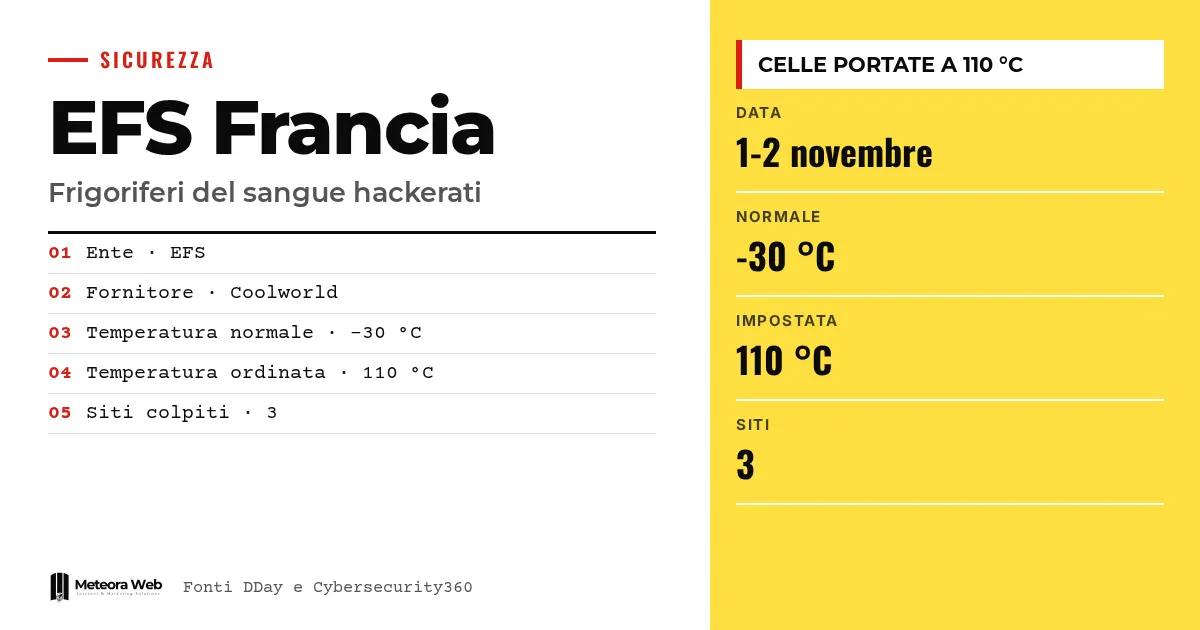
Établissement français du sang (EFS), फ्रांस की वह सार्वजनिक संस्था जो रक्त इकट्ठा करके वितरित करती है, ने अपने कुछ रेफ्रिजरेटेड सेल को दूर से नियंत्रित करने वाली प्रणालियों पर साइबर हमले की पुष्टि की है। साप्ताहिक Le Canard enchaîné के अनुसार यह सब 1 और 2 नवंबर की रात के बीच हुआ। निशाना संस्था नहीं, बल्कि एक आपूर्तिकर्ता बताया जा रहा है। यह मामला सुपरमार्केट के फ्रीज़र पर हुए हमलों के बाद आया है, और इससे समस्या खाद्य से सीधे स्वास्थ्य क्षेत्र तक पहुंच गई है।
कुछ शब्द, तथ्यों में जाने से पहले। पर्यवेक्षण प्रणाली वह सॉफ़्टवेयर है जो किसी संयंत्र के तापमान और कार्यों को दूर से नियंत्रित करने देता है। प्लाज़्मा रक्त का तरल भाग है, जिसका उपयोग ट्रांसफ़्यूज़न और दवाइयां बनाने में होता है। बायोबैंक इलाज और शोध के लिए संरक्षित जैविक नमूनों का संग्रह है। ANSSI फ्रांस की साइबर सुरक्षा एजेंसी है। रिमोट एक्सेस का अर्थ है किसी उपकरण से उसके स्थान के बाहर से जुड़ने की क्षमता।
फ्रांसीय रक्त बैंक के साथ क्या हुआ?
DDay के अनुसार, Canard enchaîné की खबर के बाद EFS ने BFMTV से इस घटना की पुष्टि की। संस्था का कहना है कि कोई स्वास्थ्य परिणाम नहीं हुए और उत्पादों का नुकसान नहीं हुआ।
Cybersecurity360 के अनुसार तीन साइटें प्रभावित हुईं। हमलावरों ने तापमान और डीफ़्रॉस्ट के आदेशों में बदलाव किया बताया जाता है।
असल में किसे निशाना बनाया गया?
EFS कहता है कि उस पर सीधा हमला नहीं हुआ। घटना कथित रूप से आपूर्तिकर्ता की पर्यवेक्षण प्रणालियों से जुड़ी है, जो संस्था की «कुछ साइटों» पर लगी हैं।
Canard ने निशाने के रूप में Coolworld का नाम लिया है, जो रेफ्रिजरेटेड कंटेनरों का रखरखाव करती है। साप्ताहिक मुख्य रूप से Bourgogne-Franche-Comté का ज़िक्र करता है, जो फ्रांस के पूर्वी हिस्से में है।
यह आपूर्ति श्रृंखला का ढांचा है। निशाना अस्पताल नहीं, बल्कि उसके उपकरण संभालने वाला है, और फ्रांसीय स्वास्थ्य मंत्रालय ने प्रभावित उपकरणों के रिमोट एक्सेस बंद कर दिए हैं
कौन से तापमान सेट किए गए थे?
सेल -30 °C पर रखे जा रहे थे, और Canard के अनुसार उन्हें 110 °C तक पहुंचाने के लिए प्रोग्राम किया गया था। EFS ने वास्तव में पहुंचे तापमान नहीं बताए।
HDblog लिखता है कि इतना तापमान बदलाव रक्त और प्लाज़्मा की थैलियों को उपयोग के लायक नहीं छोड़ेगा। सेल में अस्पतालों को भेजे जाने की प्रतीक्षा कर रहे उत्पाद, बायोबैंक के नमूने और LFB के लिए प्लाज़्मा थे, जो दवाइयां बनाने वाली सार्वजनिक प्रयोगशाला है।
EFS ने कैसे प्रतिक्रिया दी?
संस्था के अनुसार अलार्मों ने तुरंत गड़बड़ी दर्ज की। स्थिति के अनुसार उपकरणों को नियंत्रण में लाया गया या बंद किया गया, और उत्पादों को दूसरे सेल में स्थानांतरित किया गया।
स्वास्थ्य मंत्रालय ने कहा कि प्रभावित उपकरणों के रिमोट एक्सेस बंद कर दिए गए हैं। EFS ANSSI के साथ काम कर रहा है।
सुपरमार्केट से इसका संबंध स्पष्ट है। हमने इस पर भी लिखा था जब एक नई लहर ने यूरोप के सुपरमार्केट को प्रभावित किया। Cybersecurity360 के अनुसार सुपरमार्केट पर हमलों की ज़िम्मेदारी NoName057(16) और Z-Pentest ने ली है, EFS पर हुए हमले की नहीं।
ध्यान रखने योग्य सीमाएं
अभी बहुत कुछ सत्यापित नहीं हुआ है। तकनीकी जांच को यह स्पष्ट करना होगा कि हमला कैसे हुआ, कितने उपकरण प्रभावित हैं और सेल कब सुरक्षित रूप से फिर चालू हो सकेंगे। 110 °C का आंकड़ा Canard से आया है, EFS से नहीं। इस घटना और सुपरमार्केट पर हमलों के बीच सीधे संबंध का प्रमाण नहीं है, हालांकि यह अक्टूबर के हमलों के लगभग तीन हफ्ते बाद हुई। स्रोतों में साइटों की संख्या पर मतभेद है, Cybersecurity360 तीन साइटें बताता है।
डिजिटल तकनीक के साथ काम करने वालों के लिए क्या बदलता है
जो लोग जुड़े हुए उपकरण चलाते हैं, चाहे स्वास्थ्य क्षेत्र में हों या खुदरा में, उन्हें आपूर्तिकर्ता के रास्ते से आने वाले जोखिम को भी गिनना होगा। अपने रखरखाव करने वाले से पूछें कि कौन से रिमोट एक्सेस मौजूद हैं और उनका उपयोग कौन करता है। जो ज़रूरी नहीं हैं उन्हें बंद करें, जैसा फ्रांसीय स्वास्थ्य मंत्रालय ने किया। यह भी जांचें कि तापमान अलार्म पर्यवेक्षण प्रणाली से स्वतंत्र रूप से काम करते हैं। भारत के संदर्भ में आप जुड़े उपकरण चलाने वालों के लिए क्या बदलता है और क्या करें पढ़ सकते हैं।
हमारी राय
सबसे गंभीर तथ्य 110 °C नहीं, बल्कि यह है कि संस्था के बाहर की एक कमज़ोर कड़ी ही काफ़ी साबित हुई। EFS दावा करता है कि उस पर सीधा हमला नहीं हुआ, और तकनीकी रूप से यह सही हो सकता है, लेकिन प्लाज़्मा के लिए इससे बहुत फर्क नहीं पड़ता। जब तक रिमोट रखरखाव को हमले की सतह के बजाय केवल अनुबंध की छोटी बात माना जाएगा, ऐसी घटनाएं दोहराई जाती रहेंगी। अलार्म ने काम किया, यही अच्छी खबर है। पर इसे यह प्रमाण नहीं मानना चाहिए कि सिस्टम मज़बूत है, क्योंकि धीमा हमला बिना पकड़े जा सकता है।
अक्सर पूछे जाने वाले प्रश्न
क्या रक्त नष्ट हुआ?
EFS के अनुसार नहीं। संस्था कहती है कि कोई स्वास्थ्य परिणाम नहीं हुए और उत्पादों का नुकसान नहीं हुआ। यह दावा अभी स्वतंत्र जांच से सत्यापित नहीं हुआ है।
क्या EFS पर सीधा हमला हुआ?
संस्था के अनुसार नहीं। घटना एक आपूर्तिकर्ता की पर्यवेक्षण प्रणालियों से जुड़ी है, जो कुछ साइटों पर लगी हैं। Canard ने Coolworld को प्रभावित कंपनी बताया है।
फ्रीज़र का तापमान कितना बढ़ा?
इसकी पुष्टि नहीं हुई है। Canard के अनुसार सेल को -30 °C से 110 °C तक पहुंचाने के लिए प्रोग्राम किया गया था। EFS ने वास्तव में पहुंचे तापमान नहीं बताए।
हमला कब हुआ?
Canard enchaîné के अनुसार 1 और 2 नवंबर की रात। यह घटना अक्टूबर में फ्रांसीय सुपरमार्केट पर हुए हमलों के लगभग तीन हफ्ते बाद हुई।
क्या इसका भारत पर असर है?
सीधे तौर पर नहीं। EFS पर हमला फ्रांस में हुआ। सुपरमार्केट पर हमले इटली तक भी फैले, और Cybersecurity360 इतालवी स्वास्थ्य सुरक्षा पर इसके असर की बात करता है।
अगले हफ्तों में रिमोट एक्सेस के बारे में क्या जांचें
फ्रांसीसी जांच बताएगी कि यह अलग-थलग घटना थी या दोहराया जा सकने वाला तरीका। अभी तकनीकी पुष्टि ही मायने रखती है।
- ANSSI की जांच के नतीजों पर नज़र रखें कि हमले का माध्यम क्या था और कितने उपकरण प्रभावित हुए।
- देखें कि क्या सुपरमार्केट पर हमलों से जुड़ी कोई दावेदारी सामने आती है।
- उपकरण आपूर्तिकर्ताओं से रिमोट एक्सेस का अद्यतन और सत्यापन योग्य रिकॉर्ड मांगें।



