
 Ing. Calogero Bono
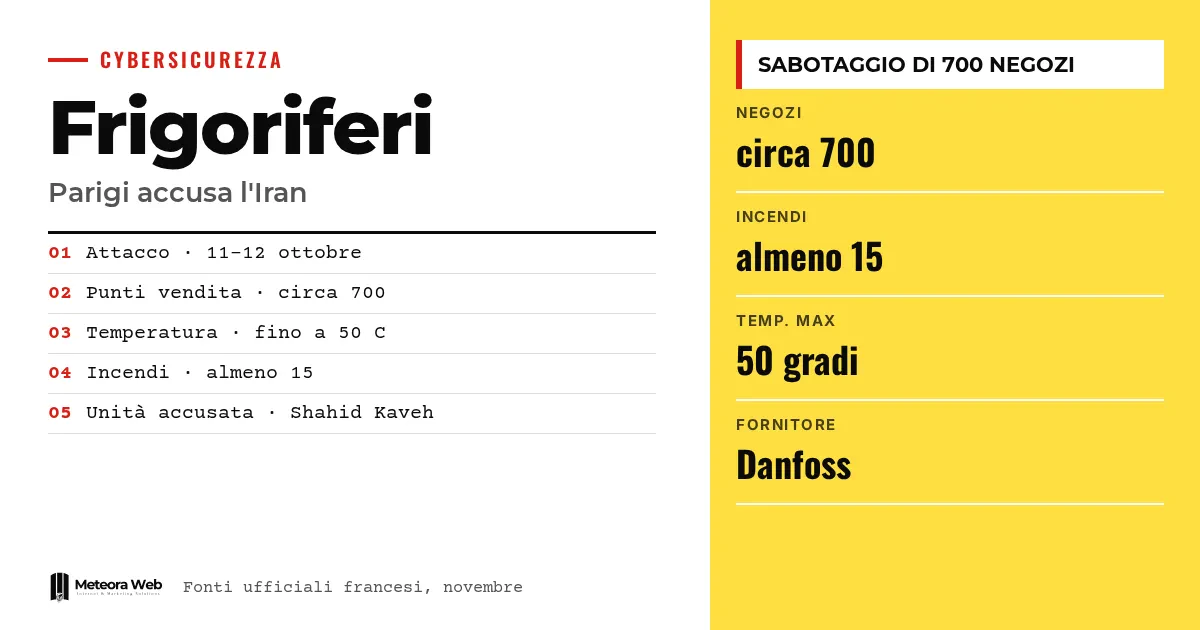
La France a attribué à l'Iran le sabotage des systèmes de réfrigération d'environ 700 points de vente, survenu dans la nuit du 11 au 12 octobre. Selon le ministère français des Affaires étrangères, derrière l'opération se trouve Shahid Kaveh, unité cyber du Corps des gardiens de la révolution islamique. C'est important parce que c'est la première fois qu'un État désigne publiquement un responsable, et parce que les installations touchées, semblables à celles de nombreuses entreprises, restent exposées en ligne.
Quelques termes, avant d'entrer dans les faits. IRGC est le Corps des gardiens de la révolution islamique, dont dépend l'unité accusée. OT désigne la technologie opérationnelle, c'est-à-dire les appareils qui commandent les machines et les installations physiques. ICS désigne les systèmes de contrôle industriel. CERT-FR est le centre français de réponse aux incidents informatiques. Hacktiviste désigne celui qui se présente comme militant, mais peut agir pour le compte d'un État.
Que s'est-il passé dans les supermarchés français ?
L'attaque a touché des enseignes comme Casino, Leclerc, Coopérative U, Metro, Carrefour et Intermarché, ainsi que des boucheries, un abattoir et des structures coopératives, selon le rapport de CERT-FR cité par BleepingComputer. Les auteurs ont compromis les contrôleurs industriels et modifié à distance les réglages de dégivrage, faisant monter les températures jusqu'à 50 degrés, comme le rapporte Punto Informatico.
Les autorités parlent d'au moins 15 incendies et de dizaines de millions d'euros de marchandises perdues. Des vulnérabilités des systèmes de contrôle fabriqués par Danfoss ont été exploitées. Nous en avions déjà parlé dans Danfoss et attaques contre les réfrigérateurs, nouvelle vague en Europe.
Sur quelles preuves repose l'accusation contre l'Iran ?
L'attribution vient du Centre de coordination des crises cyber français, qui regroupe l'agence ANSSI, le commandement cyber militaire et les services de renseignement. Selon CERT-FR, les indices sont au nombre de quatre.
- L'infrastructure de l'attaquant a aussi servi à des reconnaissances sur des systèmes Schneider Electric, avec des techniques déjà associées à l'unité.
- La plateforme de recherche FOFA a été utilisée, que le groupe emploie fréquemment.
- Le canal de propagande CyberbanNews, lié à Shahid Kaveh, a diffusé l'attaque le 13 octobre.
- On a trouvé dans l'infrastructure des traces de langue farsi.
Il s'agit d'indices techniques déclarés par les autorités françaises, non d'une vérification indépendante.
Iran ou groupes prorusses, qui a frappé l'Italie ?
Ce n'est pas clair. Les attaques dans d'autres pays, l'Italie comprise, ont été revendiquées par les groupes prorusses NoName057(16) et Z-Pentest Alliance. Selon Cybersecurity360, la revendication concerne la vague européenne de novembre, et les enquêtes publiques n'ont pas établi si les auteurs coïncident avec ceux d'octobre.
Plusieurs chercheurs soupçonnent, selon Punto Informatico, que les groupes prorusses aient profité de l'occasion pour se faire de la publicité. BleepingComputer précise que la France n'a attribué à l'Iran que les attaques d'octobre. Sur le front italien, nous avons traité le sujet dans ce qui s'est passé et quoi faire.
Quelles conséquences politiques et quelle alerte aux États-Unis ?
Le ministre des Affaires étrangères Jean-Noël Barrot a parlé de la première attaque informatique à grande échelle à finalité de sabotage sur le territoire français. Paris convoque l'ambassadeur iranien et propose de nouvelles sanctions européennes. Selon Cybersecurity360, le parquet de Paris a ouvert une enquête sur la direction de l'unité.
Pendant ce temps, comme l'écrit The Hacker News, la CISA, le FBI et d'autres agences américaines avertissent que les systèmes de réfrigération sont pris pour cible dans le monde. Parmi les pays touchés figure aussi l'Italie. Censys signale que les instances Danfoss StoreView exposées sont passées de 3 004 à 708 entre le 9 octobre et le 5 novembre.
Limites à connaître
L'attribution à l'Iran est une position officielle française, non une conclusion judiciaire. On ne sait pas qui a frappé lors des vagues suivantes, ni si les groupes prorusses ont réellement agi. Nous ignorons le résultat de l'enquête du parquet et si les sanctions européennes seront approuvées. Les estimations des dégâts proviennent des autorités et pourraient être révisées.
Ce que cela change pour qui travaille avec le numérique
Si tu gères des magasins, des entrepôts ou des installations avec des contrôleurs connectés, le risque est concret. Les agences américaines demandent d'identifier les systèmes accessibles depuis internet, de changer les mots de passe par défaut, de supprimer les accès à distance inutiles et de protéger ceux qui sont nécessaires. Il faut isoler les appareils OT et remplacer ceux qui sont obsolètes. Demande à ton fournisseur si le firmware est à jour. Pour les aspects italiens, voir ce que cela change pour qui gère des installations connectées.
Notre avis
Ce cas montre que la cybersécurité ne concerne pas seulement les données et les e-mails. Un contrôleur oublié en ligne, avec le mot de passe d'usine, peut provoquer des incendies. Il est juste qu'un État expose les responsables, mais l'attention politique risque de faire oublier le point pratique. Ceux qui vendent et installent des équipements connectés devraient les livrer déjà sécurisés et mettables à jour. Tant que les chiffres d'exposition restent élevés, la géopolitique explique peu de choses et les correctifs en expliquent beaucoup.
Questions fréquentes
Qui a attaqué les réfrigérateurs des supermarchés français ?
Selon la France, l'unité iranienne Shahid Kaveh, liée à l'IRGC. C'est une attribution officielle fondée sur des indices techniques, non une condamnation judiciaire.
Combien de points de vente ont été touchés ?
Environ 700 en France, selon les autorités françaises. Une première estimation parlait de 250 à 350 supermarchés. Au moins 15 cas ont provoqué des incendies.
L'Italie a-t-elle aussi été touchée ?
Oui, l'Italie figure parmi les pays touchés par les attaques. Les revendications proviennent de groupes prorusses, mais aucune confirmation officielle n'identifie les auteurs.
Quels installations sont vulnérables ?
Les contrôleurs accessibles depuis internet, non mis à jour ou avec des configurations faibles. Les sources citent Danfoss StoreView et Copeland/Dixell XWEB parmi les systèmes exposés.
Que dois-je faire en tant que responsable ?
Vérifie immédiatement si tes contrôleurs sont joignables depuis internet. Change les mots de passe par défaut et ferme les accès à distance non nécessaires.
Sanctions, enquête et chiffres d'exposition à suivre
Les prochains mois diront si l'accusation française tiendra et si l'exposition des installations baissera vraiment.
- Suis si l'Union européenne approuve les sanctions contre les personnes et organisations désignées.
- Regarde si le parquet de Paris ou d'autres enquêteurs relient aussi la vague de novembre au même groupe.
- Contrôle les données Censys sur les instances exposées et les avis de ton fournisseur d'installations.
Sources
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses



