
 Ing. Calogero Bono
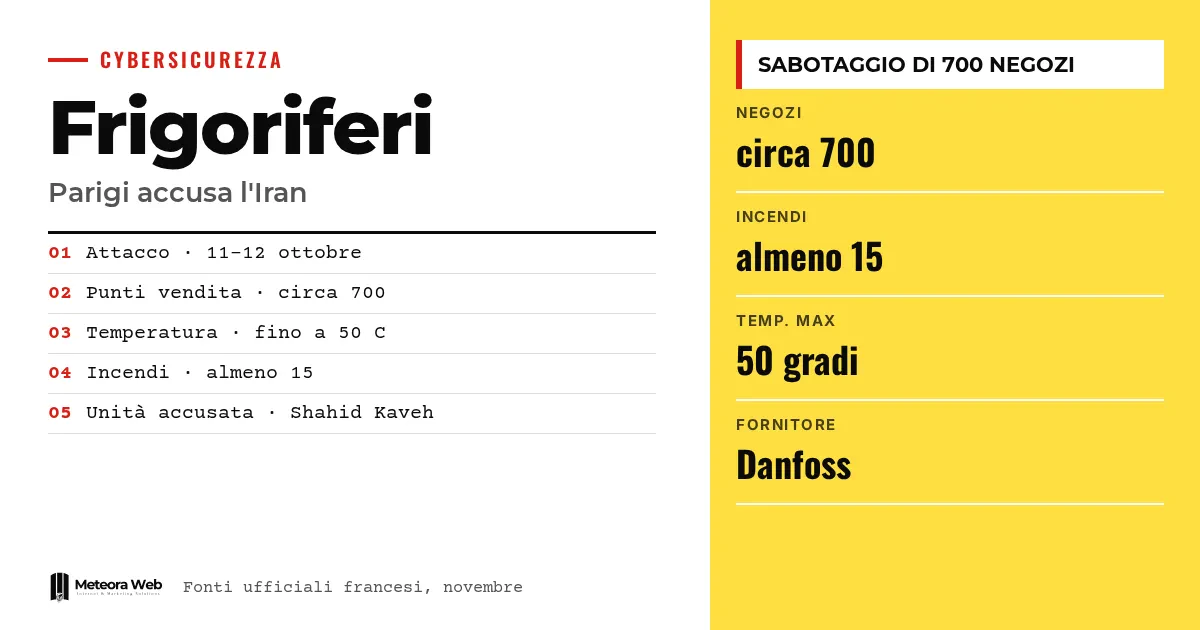
Frankreich hat dem Iran die Sabotage der Kühlsysteme von rund 700 Filialen zugeschrieben, die in der Nacht vom 11. auf den 12. Oktober stattfand. Laut dem französischen Außenministerium steckt dahinter Shahid Kaveh, eine Cyber-Einheit der Islamischen Revolutionsgarde. Das ist wichtig, weil es das erste Mal ist, dass ein Staat öffentlich einen Verantwortlichen benennt, und weil die betroffenen Anlagen, ähnlich denen vieler Unternehmen, weiterhin online erreichbar sind.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. IRGC ist die Islamische Revolutionsgarde, von der die beschuldigte Einheit abhängt. OT steht für Operational Technology, also Geräte, die physische Maschinen und Anlagen steuern. ICS sind industrielle Steuerungssysteme. CERT-FR ist das französische Zentrum für die Reaktion auf IT-Sicherheitsvorfälle. Hacktivist bezeichnet jemanden, der sich als Aktivist ausgibt, aber im Auftrag eines Staates handeln kann.
Was ist mit den französischen Supermärkten passiert?
Der Angriff traf Ketten wie Casino, Leclerc, Coopérative U, Metro, Carrefour und Intermarché, dazu Metzgereien, einen Schlachthof und genossenschaftliche Strukturen, laut dem CERT-FR-Bericht, den BleepingComputer zitiert. Die Täter kompromittierten die industriellen Steuerungen und veränderten aus der Ferne die Abtaueinstellungen, wodurch die Temperaturen bis auf 50 Grad stiegen, wie Punto Informatico berichtet.
Die Behörden sprechen von mindestens 15 Bränden und Warenverlusten in zweistelliger Millionenhöhe. Ausgenutzt wurden Schwachstellen in Steuerungssystemen von Danfoss. Darüber haben wir bereits in Danfoss und Angriffe auf Kühlanlagen, neue Welle in Europa berichtet.
Auf welchen Beweisen beruht die Anschuldigung gegen den Iran?
Die Zuschreibung stammt vom französischen Koordinierungszentrum für Cyberkrisen, dem die Agentur ANSSI, das militärische Cyberkommando und die Nachrichtendienste angehören. Laut CERT-FR gibt es vier Hinweise.
- Die Infrastruktur der Angreifer wurde auch für Aufklärung an Systemen von Schneider Electric genutzt, mit Techniken, die bereits mit der Einheit in Verbindung gebracht wurden.
- Verwendet wurde die Suchplattform FOFA, die die Gruppe häufig nutzt.
- Der Propagandakanal CyberbanNews, der mit Shahid Kaveh verbunden ist, verbreitete den Angriff am 13. Oktober.
- In der Infrastruktur fanden sich Spuren persischer Sprache.
Es handelt sich um technische Hinweise, die von den französischen Behörden angeführt werden, nicht um eine unabhängige Überprüfung.
Iran oder prorussische Gruppen, wer hat Italien getroffen?
Das ist nicht klar. Die Angriffe in anderen Ländern, Italien eingeschlossen, wurden von den prorussischen Gruppen NoName057(16) und Z-Pentest Alliance für sich reklamiert. Laut Cybersecurity360 bezieht sich die Bekennung auf die europäische Welle vom November, und öffentliche Ermittlungen haben bisher nicht geklärt, ob die Täter mit denen vom Oktober identisch sind.
Mehrere Forscher vermuten laut Punto Informatico, dass die prorussischen Gruppen die Gelegenheit für Eigenwerbung nutzten. BleepingComputer weist darauf hin, dass Frankreich dem Iran nur die Angriffe vom Oktober zuschreibt. Zum italienischen Teil des Themas haben wir in was passiert ist und was zu tun ist berichtet.
Welche politischen Folgen und Warnungen der USA gibt es?
Außenminister Jean-Noël Barrot sprach vom ersten großangelegten Cyberangriff mit Sabotageabsicht auf französischem Gebiet. Paris bestellt den iranischen Botschafter ein und schlägt neue europäische Sanktionen vor. Laut Cybersecurity360 hat die Pariser Staatsanwaltschaft Ermittlungen gegen die Spitze der Einheit eingeleitet.
Unterdessen warnen, wie The Hacker News schreibt, CISA, FBI und weitere amerikanische Behörden, dass Kühlsysteme weltweit ins Visier genommen werden. Zu den betroffenen Ländern gehört auch Italien. Censys meldet, dass die exponierten Danfoss-StoreView-Instanzen zwischen dem 9. Oktober und dem 5. November von 3.004 auf 708 gesunken sind.
Grenzen, die du kennen solltest
Die Zuschreibung an den Iran ist eine offizielle französische Position, kein gerichtlicher Beweis. Es ist nicht belegt, wer die späteren Wellen verursacht hat, und ob die prorussischen Gruppen tatsächlich gehandelt haben. Wir kennen das Ergebnis der Ermittlungen der Staatsanwaltschaft nicht und wissen nicht, ob die europäischen Sanktionen beschlossen werden. Die Schätzungen zu den Schäden stammen von den Behörden und könnten korrigiert werden.
Was sich für alle ändert, die digital arbeiten
Wenn du Geschäfte, Lager oder Anlagen mit vernetzten Steuerungen betreibst, ist das Risiko real. Die amerikanischen Behörden empfehlen, Systeme zu identifizieren, die aus dem Internet erreichbar sind, Standardpasswörter zu ändern, unnötige Fernzugänge zu entfernen und die notwendigen abzusichern. OT-Geräte sollten isoliert und veraltete ersetzt werden. Frag deinen Anlagenhersteller, ob die Firmware aktuell ist. Zu den Aspekten für Italien siehe was sich für Betreiber vernetzter Anlagen ändert.
Unsere Einschätzung
Der Fall zeigt, dass IT-Sicherheit nicht nur Daten und E-Mails betrifft. Eine vergessene Steuerung im Netz mit Werkspasswort kann Brände auslösen. Dass ein Staat die Verantwortlichen benennt, halten wir für richtig, doch die politische Aufmerksamkeit droht den praktischen Punkt zu verdrängen. Wer vernetzte Anlagen verkauft und installiert, sollte sie bereits gesichert und aktualisierbar übergeben. Solange die Zahlen der öffentlich erreichbaren Systeme hoch bleiben, erklärt die Geopolitik wenig, die Patches dagegen viel.
Häufige Fragen
Wer hat die Kühlanlagen der französischen Supermärkte angegriffen?
Laut Frankreich die iranische Einheit Shahid Kaveh, die mit der IRGC verbunden ist. Es handelt sich um eine offizielle Zuschreibung auf Basis technischer Hinweise, nicht um ein Urteil.
Wie viele Filialen wurden getroffen?
Laut den französischen Behörden rund 700 in Frankreich. Eine erste Schätzung sprach von 250 bis 350 Supermärkten. Mindestens 15 Fälle führten zu Bränden.
Wurde auch Italien getroffen?
Ja, Italien gehört zu den Ländern, die von den Angriffen betroffen waren. Die Bekennerschreiben stammen von prorussischen Gruppen, doch es gibt keine offizielle Bestätigung über die Täter.
Welche Anlagen sind verwundbar?
Steuerungen, die aus dem Internet erreichbar, nicht aktualisiert oder schwach konfiguriert sind. Die Quellen nennen Danfoss StoreView und Copeland/Dixell XWEB unter den exponierten Systemen.
Was sollte ich als Betreiber tun?
Prüfe sofort, ob deine Steuerungen aus dem Internet erreichbar sind. Ändere die Standardpasswörter und schließe unnötige Fernzugänge.
Sanktionen, Ermittlungen und Expositionszahlen im Blick behalten
Die kommenden Monate werden zeigen, ob die französische Anschuldigung Bestand hat und ob die Zahl exponierter Anlagen tatsächlich sinkt.
- Verfolge, ob die Europäische Union Sanktionen gegen die genannten Personen und Organisationen beschließt.
- Achte darauf, ob die Pariser Staatsanwaltschaft oder andere Ermittler auch die Welle vom November derselben Gruppe zuordnen.
- Prüfe die Censys-Daten zu den exponierten Instanzen und die Warnhinweise deines Anlagenherstellers.
Quellen
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses



