
 Ing. Calogero Bono
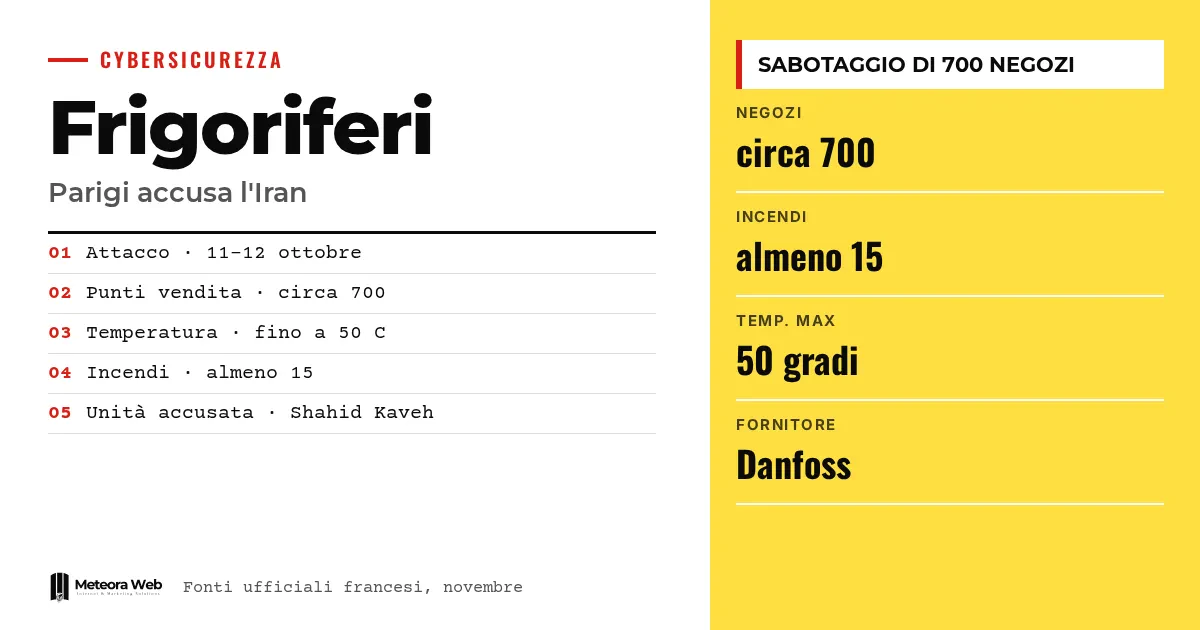
Francja przypisała Iranowi sabotaż systemów chłodniczych około 700 punktów sprzedaży, do którego doszło w nocy między 11 a 12 października. Według francuskiego ministerstwa spraw zagranicznych za atakiem stoi Shahid Kaveh, jednostka cybernetyczna Korpusu Strażników Rewolucji Islamskiej. Ma to znaczenie, ponieważ to pierwszy raz, gdy państwo publicznie wskazuje sprawcę, a zaatakowane instalacje, podobne do tych wielu firm, pozostają wystawione w internecie.
Kilka pojęć, zanim przejdziemy do faktów. IRGC to Korpus Strażników Rewolucji Islamskiej, od którego zależy oskarżona jednostka. OT oznacza technologię operacyjną, czyli urządzenia sterujące maszynami i instalacjami fizycznymi. ICS to systemy sterowania przemysłowego. CERT-FR to francuskie centrum reagowania na incydenty komputerowe. Hacktivista to ktoś, kto przedstawia się jako aktywista, ale może działać na zlecenie państwa.
Co się stało z francuskimi supermarketami?
Atak dotknął sieci takie jak Casino, Leclerc, Coopérative U, Metro, Carrefour i Intermarché, a także rzeźnie, ubojnię i struktury spółdzielcze, według raportu CERT-FR cytowanego przez BleepingComputer. Sprawcy przejęli sterowniki przemysłowe i zdalnie zmienili ustawienia odszraniania, podnosząc temperatury nawet do 50 stopni, jak podaje Punto Informatico.
Władze mówią o co najmniej 15 pożarach i dziesiątkach milionów euro utraconego towaru. Wykorzystano podatności systemów sterowania produkowanych przez Danfoss. Pisaliśmy o tym w artykule Danfoss e attacchi ai frigoriferi, nuova ondata in Europa.
Na jakich dowodach opiera się oskarżenie wobec Iranu?
Przypisanie pochodzi od francuskiego Centrum Koordynacji Kryzysów Cybernetycznych, w skład którego wchodzą agencja ANSSI, wojskowe dowództwo cybernetyczne i służby wywiadowcze. Według CERT-FR poszlak jest cztery.
- Infrastruktura atakującego była użyta także do rozpoznania systemów Schneider Electric, przy użyciu technik już wiązanych z tą jednostką.
- Wykorzystano platformę wyszukiwania FOFA, z której ta grupa często korzysta.
- Kanał propagandowy CyberbanNews, powiązany z Shahid Kaveh, rozpowszechnił atak 13 października.
- W infrastrukturze znaleziono ślady języka perskiego.
To poszlaki techniczne przedstawione przez francuskie władze, a nie niezależna weryfikacja.
Iran czy grupy prorosyjskie, kto zaatakował Włochy?
Nie wiadomo. Ataki w innych krajach, w tym we Włoszech, zostały przypisane grupom prorosyjskim NoName057(16) i Z-Pentest Alliance. Według Cybersecurity360 przyznanie dotyczy europejskiej fali z listopada, a publiczne śledztwa nie ustaliły, czy sprawcy są tymi samymi, co w październiku.
Jak relacjonuje Punto Informatico, niektórzy badacze podejrzewają, że grupy prorosyjskie wykorzystały okazję do autopromocji. BleepingComputer precyzuje, że Francja przypisała Iranowi wyłącznie ataki z października. W kwestii włoskiej pisaliśmy na ten temat w artykule cosa è successo e cosa fare.
Jakie są konsekwencje polityczne i alarm Stanów Zjednoczonych?
Minister spraw zagranicznych Jean-Noël Barrot mówił o pierwszym na dużą skalę cyberataku o charakterze sabotażowym na terytorium Francji. Paryż wzywa irańskiego ambasadora i proponuje nowe sankcje europejskie. Według Cybersecurity360 prokuratura w Paryżu wszczęła śledztwo wobec kierownictwa jednostki.
Tymczasem, jak pisze The Hacker News, CISA, FBI i inne amerykańskie agencje ostrzegają, że systemy chłodnicze są celem na całym świecie. Wśród dotkniętych krajów wymieniono również Włochy. Censys informuje, że liczba wystawionych instancji Danfoss StoreView spadła z 3.004 do 708 między 9 października a 5 listopada.
Ograniczenia, o których warto wiedzieć
Przypisanie winy Iranowi to oficjalne stanowisko Francji, a nie ustalenie sądowe. Nie wiadomo, kto stoi za kolejnymi falami ataków, ani czy grupy prorosyjskie rzeczywiście w nich uczestniczyły. Nie znamy wyniku śledztwa prokuratury i nie wiemy, czy europejskie sankcje zostaną zatwierdzone. Szacunki szkód pochodzą od władz i mogą zostać zrewidowane.
Co zmienia się dla osób pracujących w obszarze cyfrowym
Jeśli zarządzasz sklepami, magazynami lub instalacjami z połączonymi sterownikami, ryzyko jest realne. Amerykańskie agencje zalecają sprawdzenie, które systemy są dostępne z internetu, zmianę domyślnych haseł, usunięcie zbędnego zdalnego dostępu i zabezpieczenie tego niezbędnego. Urządzenia OT należy odizolować, a przestarzałe wymienić. Zapytaj dostawcę instalacji, czy firmware jest aktualny. Aspekty dotyczące Włoch znajdziesz w artykule cosa cambia per chi gestisce impianti connessi.
Nasza opinia
Ten przypadek pokazuje, że cyberbezpieczeństwo to nie tylko dane i e-maile. Zapomniany w sieci sterownik z hasłem fabrycznym może spowodować pożary. Uważamy, że państwo wskazujące sprawców jest słuszne, ale uwaga polityczna grozi zepchnięciem na drugi plan kwestii praktycznych. Ci, którzy sprzedają i instalują połączone urządzenia, powinni dostarczać je już zabezpieczone i z możliwością aktualizacji. Dopóki wskaźniki ekspozycji pozostają wysokie, geopolityka wyjaśnia niewiele, a łatki wyjaśniają bardzo wiele.
Często zadawane pytania
Kto zaatakował francuskie lodówki w supermarketach?
Według Francji jednostka irańska Shahid Kaveh, powiązana z IRGC. To oficjalne przypisanie oparte na poszlakach technicznych, a nie wyrok sądu.
Ile punktów sprzedaży zostało zaatakowanych?
Około 700 we Francji, według francuskich władz. Wstępne szacunki mówiły o 250-350 supermarketach. Co najmniej w 15 przypadkach doszło do pożarów.
Czy Włochy również zostały dotknięte?
Tak, Włochy są wymienione wśród krajów dotkniętych atakami. Za atakami przyznały się grupy prorosyjskie, ale nie ma oficjalnych potwierdzeń co do sprawców.
Które instalacje są podatne na ataki?
Sterowniki dostępne z internetu, nieaktualizowane lub z słabymi konfiguracjami. Źródła wymieniają wśród wystawionych systemów Danfoss StoreView oraz Copeland/Dixell XWEB.
Co powinienem zrobić jako właściciel?
Sprawdź od razu, czy sterowniki są dostępne z internetu. Zmień domyślne hasła i zamknij zbędne zdalne dostępy.
Sankcje, śledztwo i wskaźniki ekspozycji, na co zwracać uwagę
Najbliższe miesiące pokażą, czy francuskie oskarżenie się utrzyma i czy ekspozycja instalacji naprawdę spadnie.
- Śledź, czy Unia Europejska zatwierdzi sankcje wobec wskazanych osób i organizacji.
- Sprawdź, czy prokuratura w Paryżu lub inni śledczy powiążą także falę z listopada z tą samą grupą.
- Kontroluj dane Censys o wystawionych instancjach oraz ostrzeżenia twojego dostawcy instalacji.
Źródła
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses



