
 Ing. Calogero Bono
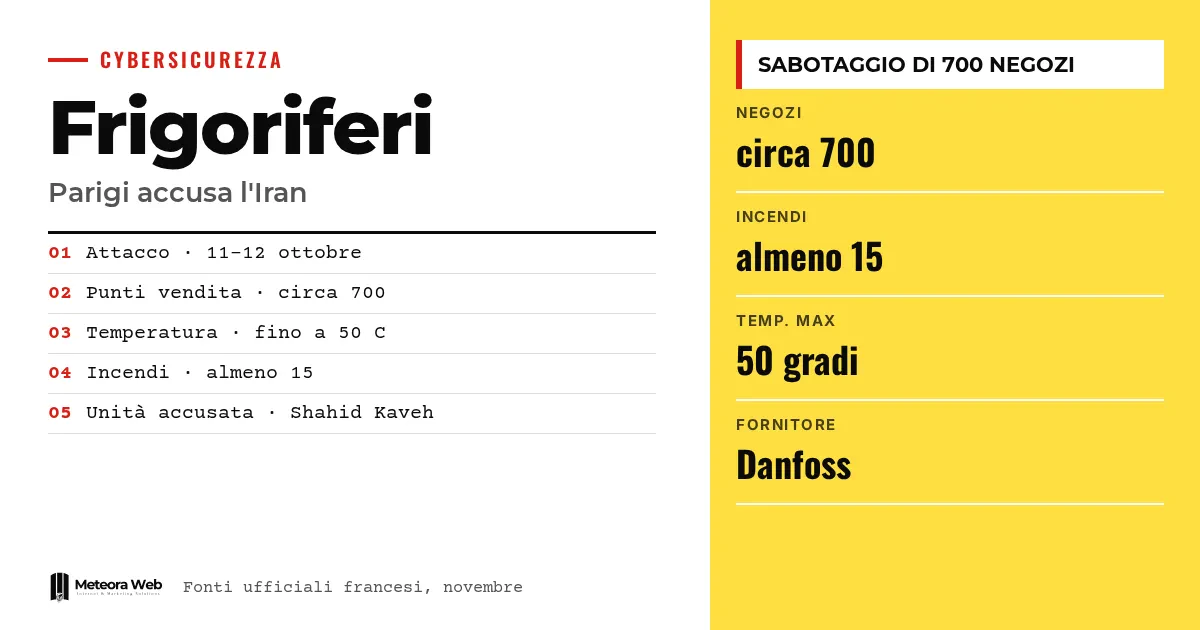
Fransa, yaklaşık 700 satış noktasındaki soğutma sistemlerinin 11 ile 12 Ekim gecesi sabote edilmesinden İran'ı sorumlu tuttu. Fransız Dışişleri Bakanlığı'na göre arkasında, İran Devrim Muhafızları Ordusu'na bağlı siber birim Shahid Kaveh var. Önemi şurada – Bir devlet ilk kez sorumluyu açıkça gösteriyor ve etkilenen sistemler, birçok şirketinkine benzer şekilde hâlâ internete açık.
Olayları anlamadan önce birkaç terim. IRGC, saldırganı barındıran İran Devrim Muhafızları Ordusu'dur. OT, makinelere ve tesislere komut veren operasyonel teknolojidir. ICS, endüstriyel kontrol sistemleridir. CERT-FR, Fransa'nın siber olay müdahale merkezidir. Hacktivista, aktivist olduğunu iddia eden ama bir devlet adına hareket edebilen kişidir.
Fransız süpermarketlerinde neler oldu?
Saldırı; Casino, Leclerc, Coopérative U, Metro, Carrefour ve Intermarché gibi zincirlerin yanı sıra kasaplıkları, bir mezbahayı ve kooperatif yapılarını etkiledi. Bu bilgi, BleepingComputer'ın aktardığı CERT-FR raporundan geliyor. Saldırganlar endüstriyel kontrolörleri ele geçirip defrost ayarlarını uzaktan değiştirdi ve sıcaklıkları 50 dereceye kadar çıkardı. Bunu Punto Informatico aktarıyor.
Yetkililer en az 15 yangından ve on milyonlarca avroluk kaybedilen mal değerinden söz ediyor. Danfoss üretimi kontrol sistemlerindeki zafiyetler istismar edilmiş. Bu konuyu daha önce Danfoss ve buzdolabı saldırıları, Avrupa'da yeni dalga yazımızda ele almıştık.
İran suçlamasına hangi kanıtlar dayanıyor?
Atıf, ANSSI ajansı, askerî siber komuta ve istihbarat servislerini bir araya getiren Fransız Siber Kriz Koordinasyon Merkezi'nden geldi. CERT-FR'ye göre dört ipucu var.
- Saldırganın altyapısı, birimle ilişkilendirilen tekniklerle Schneider Electric sistemlerine yönelik keşif için de kullanılmış.
- Grubun sık kullandığı FOFA arama platformu kullanılmış.
- Shahid Kaveh ile bağlantılı CyberbanNews propaganda kanalı saldırıyı 13 Ekim'de yaymış.
- Altyapıda Farsça dilinden izler bulunmuş.
Bunlar Fransız yetkililerin açıkladığı teknik ipuçları, bağımsız bir doğrulama değil.
İtalya'yı kim vurdu, İran mı filorus gruplar mı?
Net değil. İtalya dahil diğer ülkelerdeki saldırıların sorumluluğunu filorus NoName057(16) ve Z-Pentest Alliance grupları üstlendi. Cybersecurity360'a göre sorumluluk iddiası Kasım'daki Avrupa dalgasıyla ilgili ve kamuya açık soruşturmalar, faillerin Ekim saldırılarındakilerle aynı olup olmadığını henüz ortaya koymadı.
Punto Informatico'nun aktardığına göre bazı araştırmacılar, filorus grupların bu fırsatı kendilerini tanıtmak için kullandığından şüpheleniyor. BleepingComputer, Fransa'nın İran'a yalnızca Ekim saldırılarını atfettiğini belirtiyor. İtalya tarafındaki gelişmeleri ne oldu ve ne yapmalı bölümünde ele aldık.
Siyasi sonuçlar ve ABD'nin uyarısı neler?
Dışişleri Bakanı Jean-Noël Barrot, Fransa topraklarında sabotaj amacıyla yapılan ilk büyük ölçekli siber saldırıdan söz etti. Paris, İran büyükelçisini çağırdı ve yeni Avrupa yaptırımları önerdi. Cybersecurity360'a göre Paris Savcılığı birimin üst yönetimi hakkında soruşturma açtı.
Bu arada The Hacker News'un yazdığına göre CISA, FBI ve diğer Amerikan kurumları, soğutma sistemlerinin dünyada hedef alındığı konusunda uyarıyor. Etkilenen ülkeler arasında İtalya da var. Censys, 9 Ekim ile 5 Kasım arasında maruz kalan Danfoss StoreView örneklerinin 3.004'ten 708'e düştüğünü bildiriyor.
Bilinmesi gereken sınırlar
İran'ın suçlanması bir Fransız resmi tutumudur, yargısal bir tespit değildir. Sonraki dalgaları kimin yaptığı, filorus grupların gerçekten rol oynayıp oynamadığı kanıtlanmış değil. Savcılığın soruşturmasının sonucunu bilmiyoruz, Avrupa yaptırımlarının onaylanıp onaylanmayacağını da bilmiyoruz. Zarar tahminleri yetkililerden geliyor ve gözden geçirilebilir.
Dijital alanda çalışanlar için ne değişiyor
Mağaza, depo ya da bağlantılı kontrolörlü tesis işletiyorsan risk gerçek. Amerikan ajansları, internete erişilebilen sistemlerin tespit edilmesini, varsayılan şifrelerin değiştirilmesini, gereksiz uzaktan erişimlerin kapatılmasını ve gerekenlerin korunmasını öneriyor. OT cihazları izole edilmeli, eskileri değiştirilmeli. Tedarikçine yazılımın güncel olup olmadığını sor. İtalya'ya özgü noktalar için bağlı tesis işletenler için ne değişiyor bölümüne bak.
Bizim değerlendirmemiz
Bu olay, siber güvenliğin yalnızca veri ve e-postayla ilgili olmadığını gösteriyor. Fabrika şifresiyle internete açık unutulmuş bir kontrolör yangına yol açabilir. Bir devletin sorumluları ifşa etmesi bence doğru, ama siyasi ilgi pratik noktayı gözden kaçırtma riski taşıyor. Bağlı tesisleri satan ve kuran firmalar, cihazları kapalı ve güncellenebilir halde teslim etmeli. Maruziyet sayıları yüksek kaldıkça jeopolitik çok şey açıklamıyor, yamalar ise çok şey açıklıyor.
Sık sorulan sorular
Fransız süpermarket buzdolaplarına kim saldırdı?
Fransa'ya göre, IRGC'ye bağlı İran birimi Shahid Kaveh. Bu, teknik ipuçlarına dayanan resmi bir atıf, mahkeme kararı değil.
Kaç satış noktası etkilendi?
Fransız yetkililere göre yaklaşık 700. İlk tahmin 250-350 süpermarketti. En az 15 vakada yangın çıktı.
İtalya da etkilendi mi?
Evet, İtalya saldırıdan etkilenen ülkeler arasında yer alıyor. Sorumluluğu filorus gruplar üstlendi, ama faillerle ilgili resmi bir doğrulama yok.
Hangi sistemler savunmasız?
İnternete açık, güncellenmemiş ya da zayıf yapılandırılmış kontrolörler. Kaynaklar, maruz kalan sistemler arasında Danfoss StoreView ve Copeland/Dixell XWEB'i gösteriyor.
İşletme sahibi olarak ne yapmalıyım?
Kontrolörlerin internetten erişilebilir olup olmadığını hemen kontrol et. Varsayılan şifreleri değiştir ve gereksiz uzaktan erişimleri kapat.
Yaptırımlar, soruşturma ve maruziyet sayıları – takip edilecekler
Önümüzdeki aylar Fransız iddiasının ayakta kalıp kalmayacağını ve tesislerin maruziyetinin gerçekten düşüp düşmeyeceğini gösterecek.
- Avrupa Birliği'nin adı geçen kişi ve kuruluşlara yönelik yaptırımları onaylayıp onaylamadığını takip et.
- Paris Savcılığı ya da diğer soruşturmacıların Kasım dalgasını da aynı gruba bağlayıp bağlamadığına bak.
- Censys verilerindeki açık örneklere ve tedarikçinin tesis uyarılarına göz at.
Kaynaklar
- punto-informatico.it, Attacco contro i frigoriferi francesi – gli autori sono iraniani
- bleepingcomputer.com, France blames Iranian hackers for supermarket attacks that sparked fires
- cybersecurity360.it, Attacchi ai frigoriferi, Iran o Russia? Le prove e i dubbi
- thehackernews.com, U.S. Agencies Warn Refrigeration Controller Attacks Could Cause Fires and Inventory Losses



