
 Ing. Calogero Bono
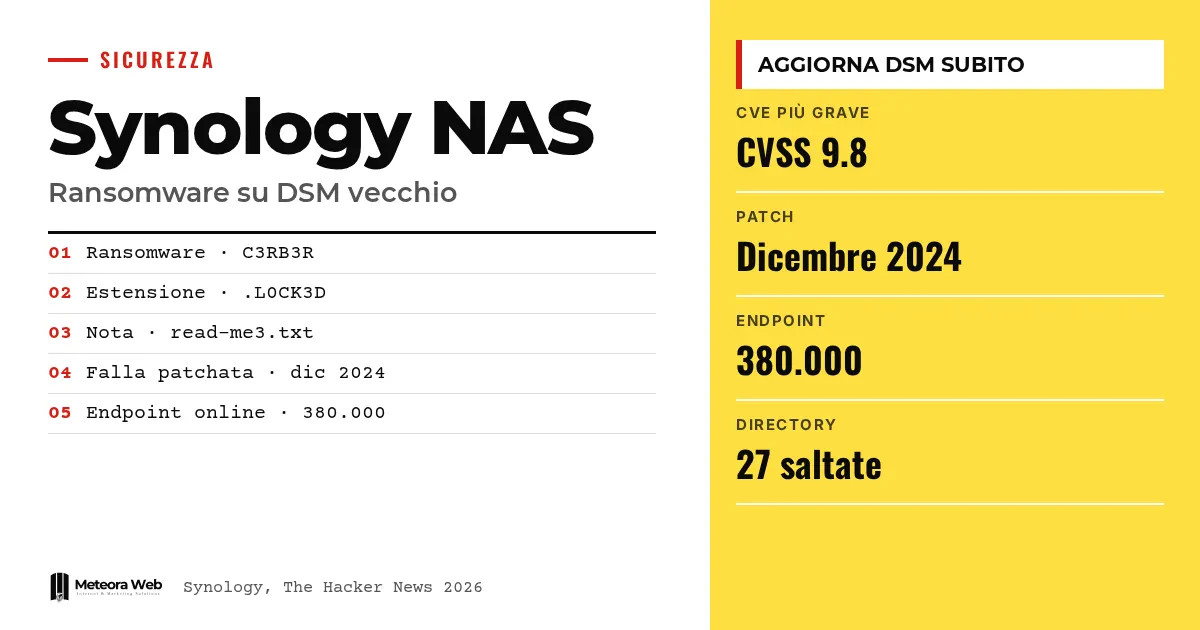
Synology a averti ses clients que certains attaquants exploitent une vulnérabilité corrigée en décembre 2024 pour frapper les NAS équipés de versions anciennes de DSM. Les attaques visent à chiffrer les données et à demander une rançon. Selon les signalements relayés par la presse spécialisée, le ransomware C3RB3R serait derrière ces attaques. Pour qui conserve des archives d'entreprise sur un NAS, le problème est bien réel, car il suffit d'un correctif reporté.
Quelques termes, avant d'entrer dans les faits. NAS est un disque réseau qui partage des fichiers en entreprise. DSM est DiskStation Manager, le système d'exploitation des NAS Synology. CVE est le code qui identifie une vulnérabilité connue. CVSS est le score de gravité, de 0 à 10. N-day désigne une faille déjà corrigée mais encore exploitable sur les appareils jamais mis à jour.
Que dit Synology des attaques ?
Le fabricant taïwanais a déclaré avoir observé des attaquants exploiter une vulnérabilité corrigée en décembre 2024 contre des appareils dotés d'un DSM obsolète. Dans la note, relayée par The Hacker News, on lit que « ces attaques visent à chiffrer les données et à extorquer une rançon ».
Synology exhorte ceux qui utilisent des versions vulnérables à mettre DSM à jour immédiatement et conseille d'activer les mises à jour automatiques. Elle n'indique toutefois pas quelle faille est utilisée.
Quelles vulnérabilités et quelles versions de DSM ?
L'entreprise renvoie à un avis de novembre 2024 listant trois failles.
- CVE-2024-10441, CVSS 9.8, exécution de code à distance.
- CVE-2024-50629, CVSS 5.3, lecture de fichiers restreints.
- CVE-2024-10445, CVSS 4.3, écriture de fichiers restreints.
Les versions corrigées
- DSM 7.2.2 avec 7.2.2-72806-1 ou ultérieure
- DSM 7.2.1 avec 7.2.1-69057-6 ou ultérieure
- DSM 7.2 avec 7.2-64570-4 ou ultérieure
- DSM 7.1 avec 7.1.1-42962-7 ou ultérieure
- DSM 6.2 avec 6.2.4-25556-8 ou ultérieure
Selon TechRadar, seule la 6.2 est jugée de gravité « modérée », les autres étant critiques.
Qu'est-ce que le ransomware C3RB3R ?
Les signalements de clients évoquent des fichiers bloqués avec l'extension .L0CK3D. Selon The Hacker News, la société chinoise Qihoo 360 a analysé C3RB3R et le décrit avec une « longue histoire » d'attaques contre les NAS, notamment via deux failles DSM corrigées par Synology en septembre 2026.
Le malware ignore 27 répertoires et certaines extensions comme BAT, DLL et EXE, afin de ne pas provoquer de plantages qui entraveraient le chiffrement. Dans chaque dossier chiffré, il laisse une demande de rançon nommée read-me3.txt. Selon TechRadar, citant BleepingComputer, les victimes devraient payer « des milliers de dollars » pour obtenir la clé.
Les NAS avaient-ils déjà été visés par le passé ?
Oui. En 2019, les NAS QNAP ont été touchés par QNAPCrypt, aussi appelé eCh0raix. En août 2021, Synology a alerté sur des attaques par force brute liées à StealthWorker. Le même mois, l'équipe Unit 42 de Palo Alto Networks a décrit une variante d'eCh0raix capable de frapper à la fois QNAP et Synology.
Unit 42 estimait alors à environ 250 000 le nombre de NAS QNAP et Synology exposés sur internet, en grande majorité des QNAP. Le point clé est que les appareils des petits bureaux sont une cible constante, souvent sans personnel dédié à la sécurité. Pour les risques des PME, consulte notre guide sur le ransomware pour les PME.
Limites à connaître
Synology ne précise ni quelle vulnérabilité est exploitée, ni où, ni avec quel taux de réussite. On ne sait pas combien d'appareils sont exposés. La Shadowserver Foundation recense 380 000 points d'accès connectés, dont beaucoup sont probablement déjà à jour. Le lien entre l'attaque et C3RB3R repose sur les signalements de clients, et non sur une confirmation du fabricant.
Ce qui change pour qui travaille avec le numérique
Si tu possèdes un NAS Synology, vérifie aujourd'hui la version de DSM et compare-la au tableau. Active les mises à jour automatiques, comme le recommande l'entreprise. Retire le NAS de l'accès public ou limite-le à quelques utilisateurs vérifiés. Rappelle-toi que RAID et sauvegardes intégrées ne protègent pas forcément du chiffrement, il faut donc une copie séparée. Si les dégâts sont déjà faits, le guide sur la réponse à incident et la récupération sans payer peut t'aider.
Notre avis
Ce cas révèle un vieux défaut. Une faille corrigée il y a presque deux ans continue de faire des dégâts, parce que dans les petites entreprises le NAS est installé puis oublié. Reste le manque de transparence de l'alerte, qui ne nomme pas la faille et oblige les utilisateurs à la deviner. Un fabricant devrait donner des indications plus précises, surtout quand des attaques sont en cours. Cela dit, la responsabilité de la mise à jour revient à celui qui gère l'appareil.
Questions fréquentes
Quelle vulnérabilité Synology est exploitée dans ces attaques ?
Synology ne l'a pas indiquée. Elle renvoie toutefois à un avis de novembre 2024 listant trois failles, dont la CVE-2024-10441 notée CVSS 9.8. Laquelle est réellement utilisée n'est pas confirmé.
Quelles versions de DSM sont sûres ?
Celles égales ou postérieures aux builds corrigées, par exemple 7.2.2-72806-1 pour la 7.2.2 ou 6.2.4-25556-8 pour la 6.2. Consulte l'avis du fabricant pour ta version.
Comment reconnaître un NAS touché par C3RB3R ?
Les fichiers chiffrés portent l'extension .L0CK3D et chaque dossier chiffré contient une note nommée read-me3.txt. Ce sont les signes relevés dans les analyses citées.
RAID et sauvegardes du NAS suffisent-ils contre le ransomware ?
Non, pas forcément. TechRadar rappelle que RAID et sauvegardes intégrées ne protègent pas nécessairement du chiffrement des données. Il faut une copie séparée.
Faut-il activer les mises à jour automatiques ?
Oui, c'est la recommandation de Synology. DSM reste ainsi à jour sans dépendre de la mémoire de quelqu'un.
Ce qu'il faut suivre dans les prochaines semaines sur les attaques contre les NAS
Le tableau reste incomplet. Mieux vaut suivre ce que Synology éclaircira et l'évolution des signalements.
- Vérifie si Synology publie un avis plus détaillé indiquant la faille exploitée.
- Contrôle que ton NAS ne répond pas depuis internet avec un test d'accès externe.
- Essaie de restaurer une sauvegarde déconnectée du NAS, pour être sûr qu'elle fonctionne.



