
 Ing. Calogero Bono
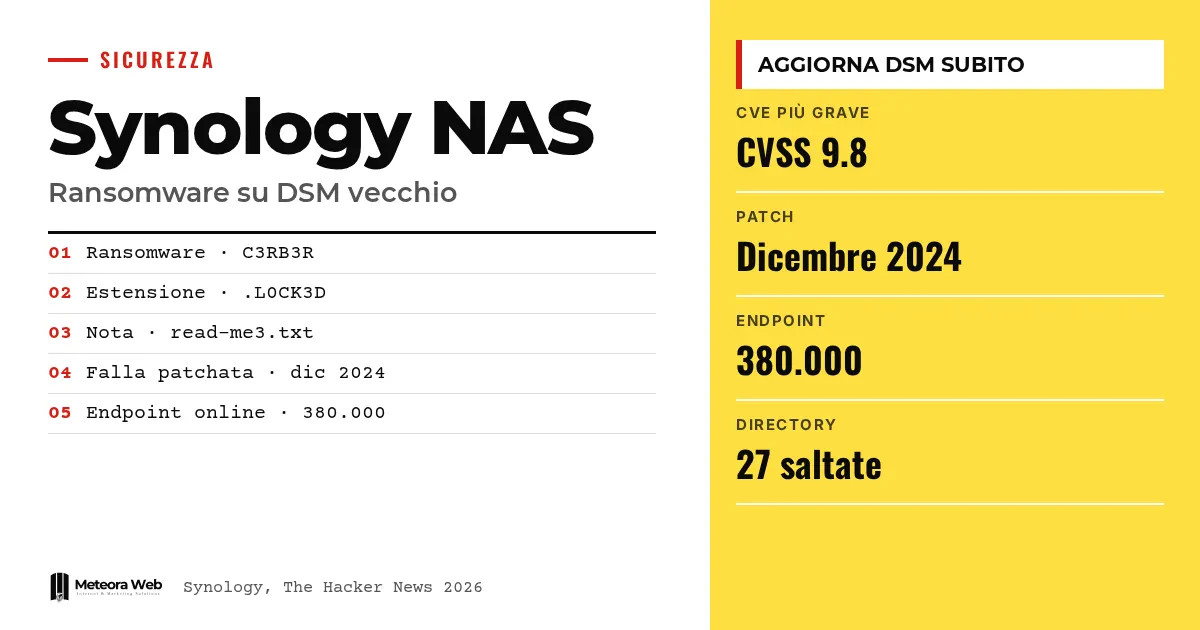
Synology предупредила клиентов, что некоторые злоумышленники используют уязвимость, исправленную в декабре 2024 года, чтобы атаковать NAS со старыми версиями DSM. Атаки нацелены на шифрование данных и требование выкупа. По данным отраслевых изданий, за ними стоит ransomware C3RB3R. Для тех, кто хранит корпоративные архивы на NAS, это реальная проблема – достаточно отложить обновление.
Несколько терминов, прежде чем перейти к фактам. NAS — сетевой диск, с которым в компании работают с общими файлами. DSM — DiskStation Manager, операционная система NAS Synology. CVE — код, который идентифицирует известную уязвимость. CVSS — оценка серьёзности от 0 до 10. N-day — уязвимость, которая уже исправлена, но всё ещё работает на устройствах, которые никогда не обновлялись.
Что сказала Synology об атаках?
Тайваньский производитель заявил, что заметил, как злоумышленники используют уязвимость, исправленную в декабре 2024 года, против устройств с устаревшим DSM. В сообщении, которое приводит The Hacker News, говорится, что «эти атаки направлены на шифрование данных и вымогательство выкупа».
Synology призывает тех, кто использует уязвимые версии, срочно обновить DSM и рекомендует включить автоматические обновления. Однако какая именно уязвимость используется, компания не указывает.
Какие уязвимости и какие версии DSM?
Компания ссылается на уведомление от ноября 2024 года с тремя уязвимостями.
- CVE-2024-10441, CVSS 9.8, удалённое выполнение кода.
- CVE-2024-50629, CVSS 5.3, чтение ограниченного набора файлов.
- CVE-2024-10445, CVSS 4.3, запись ограниченного набора файлов.
Исправленные версии
- DSM 7.2.2 с 7.2.2-72806-1 или новее
- DSM 7.2.1 с 7.2.1-69057-6 или новее
- DSM 7.2 с 7.2-64570-4 или новее
- DSM 7.1 с 7.1.1-42962-7 или новее
- DSM 6.2 с 6.2.4-25556-8 или новее
По данным TechRadar, только для 6.2 серьёзность оценивается как «умеренная», в остальных случаях — критическая.
Что такое ransomware C3RB3R?
Сообщения клиентов говорят о файлах, заблокированных с расширением .L0CK3D. По данным The Hacker News, китайская компания Qihoo 360 проанализировала C3RB3R и описывает «долгую историю» атак на NAS, в том числе через две уязвимости DSM, исправленные Synology в сентябре 2026 года.
Вредонос пропускает 27 директорий и некоторые расширения, например BAT, DLL и EXE, чтобы не вызывать сбоев, которые мешали бы шифрованию. В каждой зашифрованной папке он оставляет требование выкупа под названием read-me3.txt. По данным TechRadar со ссылкой на BleepingComputer, клиентам предлагают заплатить «тысячи долларов» за ключ.
Атаковали ли NAS раньше?
Да. В 2019 году NAS QNAP пострадали от QNAPCrypt, известного также как eCh0raix. В августе 2021 года Synology предупредила о брутфорс-атаках, связанных с StealthWorker. В том же месяце Unit 42 из Palo Alto Networks описала вариант eCh0raix, способный поражать и QNAP, и Synology.
Тогда Unit 42 оценивала примерно 250 000 NAS QNAP и Synology, доступных из интернета, в основном QNAP. Дело в том, что устройства для небольших офисов — постоянная мишень, часто без специалиста по безопасности. О рисках для малого бизнеса читай в нашем руководстве по ransomware для малого бизнеса.
Ограничения, которые нужно учитывать
Synology не говорит, какая именно уязвимость используется, где и с каким успехом. Неизвестно, сколько устройств под угрозой. Shadowserver Foundation насчитывает 380 000 подключённых эндпоинтов, многие из которых, вероятно, уже обновлены. Связь атаки с C3RB3R основана на сообщениях клиентов, а не на подтверждении производителя.
Что меняется для тех, кто работает с цифровыми технологиями
Если у тебя есть NAS Synology, проверь сегодня версию DSM и сравни её с таблицей. Включи автоматические обновления, как рекомендует компания. Убери NAS из публичного доступа или ограничь его доступ проверенными пользователями. Помни, что RAID и встроенные резервные копии не обязательно защищают от шифрования, поэтому нужна отдельная копия. Если ущерб уже нанесён, тебе поможет руководство по реагированию на инцидент и восстановлению без выплаты выкупа.
Наше мнение
Этот случай показывает старую проблему. Уязвимость, исправленная почти два года назад, всё ещё наносит ущерб, потому что в небольших компаниях NAS установили и забыли. Остаётся и слабая прозрачность уведомления – в нём не назвали уязвимость, и пользователям приходится её угадывать. Производитель должен давать более точные указания, особенно когда атаки уже идут. При этом ответственность за обновление остаётся за тем, кто управляет устройством.
Частые вопросы
Какая уязвимость Synology используется в атаках?
Synology её не назвала. Она сослалась на уведомление от ноября 2024 года с тремя уязвимостями, включая CVE-2024-10441 с CVSS 9.8. Какая из них применяется на самом деле, не подтверждено.
Какие версии DSM безопасны?
Те, что совпадают с исправленными сборками или новее, например 7.2.2-72806-1 для 7.2.2 или 6.2.4-25556-8 для 6.2. Проверь уведомление производителя для своей версии.
Как распознать NAS, атакованный C3RB3R?
Зашифрованные файлы получают расширение .L0CK3D, а в каждой зашифрованной папке появляется записка read-me3.txt. Это признаки, описанные в упомянутых разборах.
Достаточно ли RAID и резервных копий NAS против ransomware?
Не обязательно. TechRadar напоминает, что RAID и встроенные резервные копии не всегда защищают от шифрования данных. Нужна отдельная копия.
Стоит ли включать автоматические обновления?
Да, это рекомендация Synology. Так DSM остаётся обновлённым и не зависит от того, помнит ли кто-то об этом.
Что отслеживать в ближайшие недели по атакам на NAS
Картина пока неполная. Стоит следить за тем, что уточнит Synology и как будут развиваться сообщения пользователей.
- Проверь, опубликует ли Synology более подробное уведомление с названием использованной уязвимости.
- Убедись, что твой NAS не отвечает из интернета, проверив внешний доступ.
- Попробуй восстановить резервную копию, отключённую от NAS, чтобы убедиться, что она работает.



