
 Ing. Calogero Bono
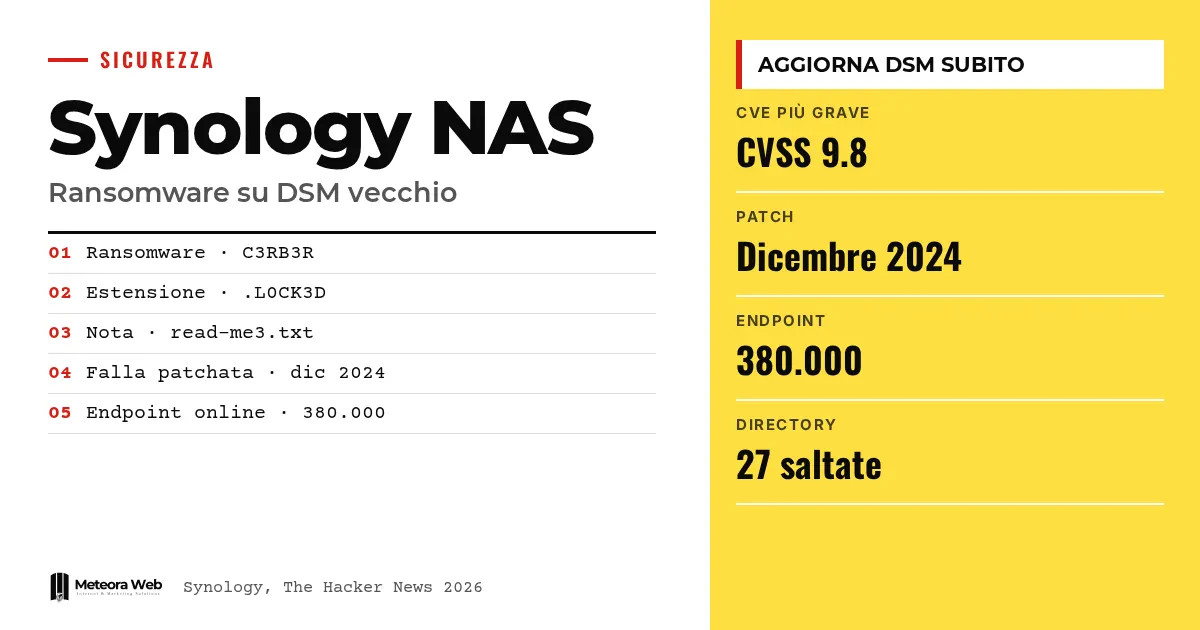
Synology ha avisado a sus clientes de que algunos atacantes están explotando una vulnerabilidad corregida en diciembre de 2024 para atacar los NAS con versiones antiguas de DSM. Los ataques buscan cifrar los datos y pedir un rescate. Según las informaciones recogidas por la prensa especializada, detrás estaría el ransomware C3RB3R. Para quien guarda archivos de empresa en un NAS el asunto es real, porque basta con una actualización aplazada.
Algunos términos antes de entrar en los hechos. NAS es un disco de red que comparte archivos en la empresa. DSM es DiskStation Manager, el sistema operativo de los NAS Synology. CVE es el código que identifica una vulnerabilidad conocida. CVSS es la puntuación de gravedad, de 0 a 10. N-day es una falla ya corregida pero todavía explotable en dispositivos que nunca se actualizaron.
¿Qué dijo Synology sobre los ataques?
El fabricante taiwanés declaró haber observado a atacantes explotar una vulnerabilidad corregida en diciembre de 2024 contra dispositivos con DSM obsoleto. En la nota, recogida por The Hacker News, se lee que «estos ataques buscan cifrar los datos y extorsionar con un rescate».
Synology insta a quienes usan versiones vulnerables a actualizar DSM de inmediato y recomienda activar las actualizaciones automáticas. Sin embargo, no indica qué fallo se utiliza.
¿Qué vulnerabilidades y qué versiones de DSM?
La empresa remite a un aviso de noviembre de 2024 con tres fallos.
- CVE-2024-10441, CVSS 9.8, ejecución remota de código.
- CVE-2024-50629, CVSS 5.3, lectura de archivos limitados.
- CVE-2024-10445, CVSS 4.3, escritura de archivos limitados.
Las versiones corregidas
- DSM 7.2.2 con 7.2.2-72806-1 o posterior
- DSM 7.2.1 con 7.2.1-69057-6 o posterior
- DSM 7.2 con 7.2-64570-4 o posterior
- DSM 7.1 con 7.1.1-42962-7 o posterior
- DSM 6.2 con 6.2.4-25556-8 o posterior
Según TechRadar, solo en la 6.2 la gravedad es «moderada», en las demás es crítica.
¿Qué es el ransomware C3RB3R?
Los informes de clientes hablan de archivos bloqueados con la extensión .L0CK3D. Según The Hacker News, la empresa china Qihoo 360 ha analizado C3RB3R y lo describe con una «larga historia» de ataques a NAS, también mediante dos fallos de DSM corregidos por Synology en septiembre de 2026.
El malware omite 27 directorios y algunas extensiones como BAT, DLL y EXE, para no provocar bloqueos que dificulten el cifrado. En cada carpeta cifrada deja una solicitud de rescate llamada read-me3.txt. Según TechRadar, citando a BleepingComputer, los clientes deberían pagar «miles de dólares» por la clave.
¿Los NAS ya habían sido atacados antes?
Sí. En 2019 los NAS QNAP fueron atacados por QNAPCrypt, también conocido como eCh0raix. En agosto de 2021 Synology avisó de ataques de fuerza bruta vinculados a StealthWorker. En el mismo mes Unit 42 de Palo Alto Networks describió una variante de eCh0raix capaz de atacar tanto QNAP como Synology.
Unit 42 estimaba entonces unos 250.000 NAS QNAP y Synology expuestos a internet, en su mayoría QNAP. Lo relevante es que los dispositivos de pequeñas oficinas son un objetivo constante, a menudo sin personal dedicado a la seguridad. Para los riesgos de las pymes tienes nuestra guía sobre ransomware para pymes.
Límites que conviene conocer
Synology no dice qué vulnerabilidad se explota, dónde ni con qué éxito. No se sabe cuántos dispositivos están en riesgo. Shadowserver Foundation cuenta 380.000 endpoints conectados, muchos probablemente ya actualizados. La relación entre el ataque y C3RB3R procede de informes de clientes, no de una confirmación del fabricante.
Qué cambia para quien trabaja con lo digital
Si tienes un NAS Synology, comprueba hoy la versión de DSM y compárala con la tabla. Activa las actualizaciones automáticas, como recomienda la empresa. Quita el NAS del acceso público o limítalo a unos pocos usuarios verificados. Recuerda que RAID y las copias integradas no protegen necesariamente contra el cifrado, así que necesitas una copia separada. Si el daño ya se produjo, te ayuda la guía sobre respuesta a incidentes y recuperación sin pagar.
Nuestra opinión
El caso muestra un vicio viejo. Una falla corregida hace casi dos años sigue causando daños, porque en las pequeñas empresas el NAS se instala y se olvida. Queda además la escasa transparencia del aviso, que no nombra la falla y obliga a los usuarios a deducirla. Un fabricante debería dar indicaciones más precisas, sobre todo con ataques en curso. Dicho esto, la responsabilidad de la actualización sigue siendo de quien gestiona el dispositivo.
Preguntas frecuentes
¿Qué vulnerabilidad de Synology se explota en los ataques?
Synology no la ha indicado. Sin embargo, remitió a un aviso de noviembre de 2024 con tres fallos, entre ellos CVE-2024-10441 con CVSS 9.8. Cuál se usa realmente no está confirmado.
¿Qué versiones de DSM son seguras?
Las iguales o posteriores a las builds corregidas, por ejemplo 7.2.2-72806-1 para la 7.2.2 o 6.2.4-25556-8 para la 6.2. Revisa el aviso del fabricante para tu versión.
¿Cómo se reconoce un NAS afectado por C3RB3R?
Los archivos cifrados tienen la extensión .L0CK3D y en cada carpeta cifrada hay una nota llamada read-me3.txt. Son las señales recogidas en los análisis citados.
¿Bastan RAID y las copias del NAS contra el ransomware?
No necesariamente. TechRadar recuerda que RAID y las copias integradas no protegen forzosamente contra el cifrado de datos. Hace falta una copia separada.
¿Conviene activar las actualizaciones automáticas?
Sí, es la recomendación de Synology. Así DSM se mantiene actualizado sin depender de que alguien se acuerde.
Qué vigilar en las próximas semanas sobre los ataques a NAS
El panorama todavía está incompleto. Conviene seguir lo que aclare Synology y cómo evolucionen los informes.
- Comprueba si Synology publica un aviso más detallado con la falla explotada.
- Verifica que tu NAS no responda desde internet con una prueba de acceso externo.
- Intenta restaurar una copia de seguridad desconectada del NAS, para saber que funciona.



