
 Ing. Calogero Bono
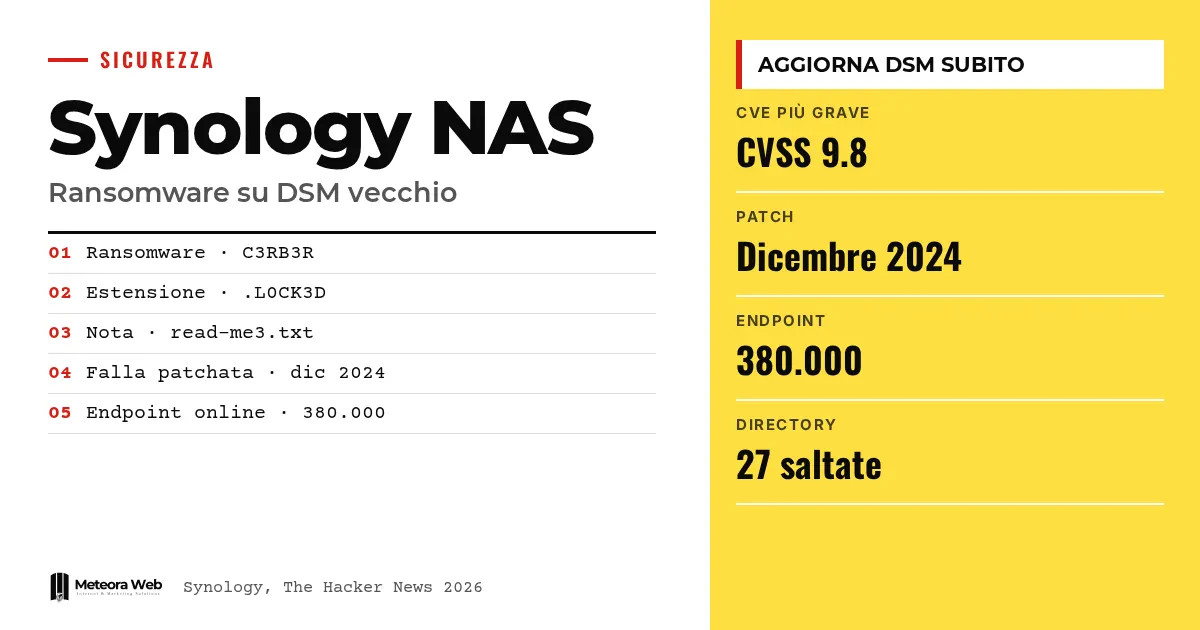
Synology ha avvisato i clienti che alcuni attaccanti stanno sfruttando una vulnerabilità corretta a dicembre 2024 per colpire i NAS con versioni vecchie di DSM. Gli attacchi puntano a cifrare i dati e a chiedere un riscatto. Secondo le segnalazioni raccolte dalla stampa di settore, dietro ci sarebbe il ransomware C3RB3R. Per chi tiene archivi aziendali su un NAS la questione è concreta, perché basta un aggiornamento rimandato.
Qualche termine, prima di entrare nei fatti. NAS è un disco di rete che condivide file in azienda. DSM è DiskStation Manager, il sistema operativo dei NAS Synology. CVE è il codice che identifica una vulnerabilità nota. CVSS è il punteggio di gravità, da 0 a 10. N-day è una falla già corretta ma ancora sfruttabile su dispositivi mai aggiornati.
Cosa ha detto Synology sugli attacchi?
Il produttore taiwanese ha dichiarato di aver osservato attaccanti sfruttare una vulnerabilità corretta a dicembre 2024 contro dispositivi con DSM obsoleto. Nella nota, riportata da The Hacker News, si legge che «questi attacchi mirano a cifrare i dati e a estorcere un riscatto».
Synology esorta chi usa versioni vulnerabili ad aggiornare subito DSM e consiglia di attivare gli aggiornamenti automatici. Non indica però quale falla venga usata.
Quali vulnerabilità e quali versioni di DSM?
L'azienda rimanda a un avviso di novembre 2024 con tre falle.
- CVE-2024-10441, CVSS 9.8, esecuzione di codice da remoto.
- CVE-2024-50629, CVSS 5.3, lettura di file limitati.
- CVE-2024-10445, CVSS 4.3, scrittura di file limitati.
Le versioni corrette
- DSM 7.2.2 con 7.2.2-72806-1 o successiva
- DSM 7.2.1 con 7.2.1-69057-6 o successiva
- DSM 7.2 con 7.2-64570-4 o successiva
- DSM 7.1 con 7.1.1-42962-7 o successiva
- DSM 6.2 con 6.2.4-25556-8 o successiva
Secondo TechRadar, solo per la 6.2 la gravità è «moderata», altrove è critica.
Che cos'è il ransomware C3RB3R?
Le segnalazioni dei clienti parlano di file bloccati con l'estensione .L0CK3D. Secondo The Hacker News, la società cinese Qihoo 360 ha analizzato C3RB3R e lo descrive con una «lunga storia» di attacchi ai NAS, anche tramite due falle DSM corrette da Synology a settembre 2026.
Il malware salta 27 directory e alcune estensioni come BAT, DLL ed EXE, per non causare crash che ostacolino la cifratura. In ogni cartella cifrata lascia una richiesta di riscatto chiamata read-me3.txt. Per TechRadar, citando BleepingComputer, i clienti dovrebbero pagare «migliaia di dollari» per la chiave.
I NAS erano già stati colpiti in passato?
Sì. Nel 2019 i NAS QNAP furono colpiti da QNAPCrypt, noto anche come eCh0raix. Ad agosto 2021 Synology avvertì di attacchi a forza bruta legati a StealthWorker. Nello stesso mese Unit 42 di Palo Alto Networks descrisse una variante di eCh0raix capace di colpire sia QNAP sia Synology.
Unit 42 stimava allora circa 250.000 NAS QNAP e Synology esposti a internet, in gran parte QNAP. Il punto è che i dispositivi da piccolo ufficio sono un bersaglio stabile, spesso senza personale dedicato alla sicurezza. Per i rischi delle PMI c'è la nostra guida sul ransomware per PMI.
Limiti da conoscere
Synology non dice quale vulnerabilità sia sfruttata, dove né con quale successo. Non si sa quanti dispositivi siano a rischio. Shadowserver Foundation conta 380.000 endpoint connessi, molti probabilmente già aggiornati. Il legame tra l'attacco e C3RB3R arriva da segnalazioni di clienti, non da una conferma del produttore.
Cosa cambia per chi lavora con il digitale
Se hai un NAS Synology, controlla oggi la versione di DSM e confrontala con la tabella. Attiva gli aggiornamenti automatici, come raccomanda l'azienda. Togli il NAS dall'accesso pubblico o limitalo a pochi utenti verificati. Ricorda che RAID e backup integrati non proteggono necessariamente dalla cifratura, quindi serve una copia separata. Se il danno è già avvenuto, ti aiuta la guida su incident response e recovery senza pagare.
Il nostro parere
Il caso mostra un vizio vecchio. Una falla corretta quasi due anni fa fa ancora danni, perché nelle piccole aziende il NAS si installa e si dimentica. Resta la scarsa trasparenza dell'avviso, che non nomina la falla e costringe gli utenti a dedurla. Un produttore dovrebbe dare indicazioni più precise, soprattutto con attacchi in corso. Detto questo, la responsabilità dell'aggiornamento resta di chi gestisce il dispositivo.
Domande frequenti
Quale vulnerabilità Synology è sfruttata negli attacchi?
Synology non l'ha indicata. Ha però rimandato a un avviso di novembre 2024 con tre falle, tra cui CVE-2024-10441 da CVSS 9.8. Quale sia usata davvero non è confermato.
Quali versioni di DSM sono sicure?
Quelle uguali o successive alle build corrette, per esempio 7.2.2-72806-1 per la 7.2.2 o 6.2.4-25556-8 per la 6.2. Controlla l'avviso del produttore per la tua versione.
Come si riconosce un NAS colpito da C3RB3R?
I file cifrati hanno l'estensione .L0CK3D e in ogni cartella cifrata c'è una nota chiamata read-me3.txt. Sono i segnali riportati nelle analisi citate.
RAID e backup del NAS bastano contro il ransomware?
No, non necessariamente. TechRadar ricorda che RAID e backup integrati non proteggono per forza dalla cifratura dei dati. Serve una copia separata.
Conviene attivare gli aggiornamenti automatici?
Sì, è la raccomandazione di Synology. Così DSM resta aggiornato senza dipendere dalla memoria di qualcuno.
Cosa osservare nelle prossime settimane sugli attacchi ai NAS
Il quadro è ancora incompleto. Conviene seguire cosa chiarirà Synology e come evolvono le segnalazioni.
- Controlla se Synology pubblica un avviso più dettagliato con la falla sfruttata.
- Verifica che il tuo NAS non risponda da internet con un test di accesso esterno.
- Prova a ripristinare un backup scollegato dal NAS, per sapere che funziona.



