
 Ing. Calogero Bono
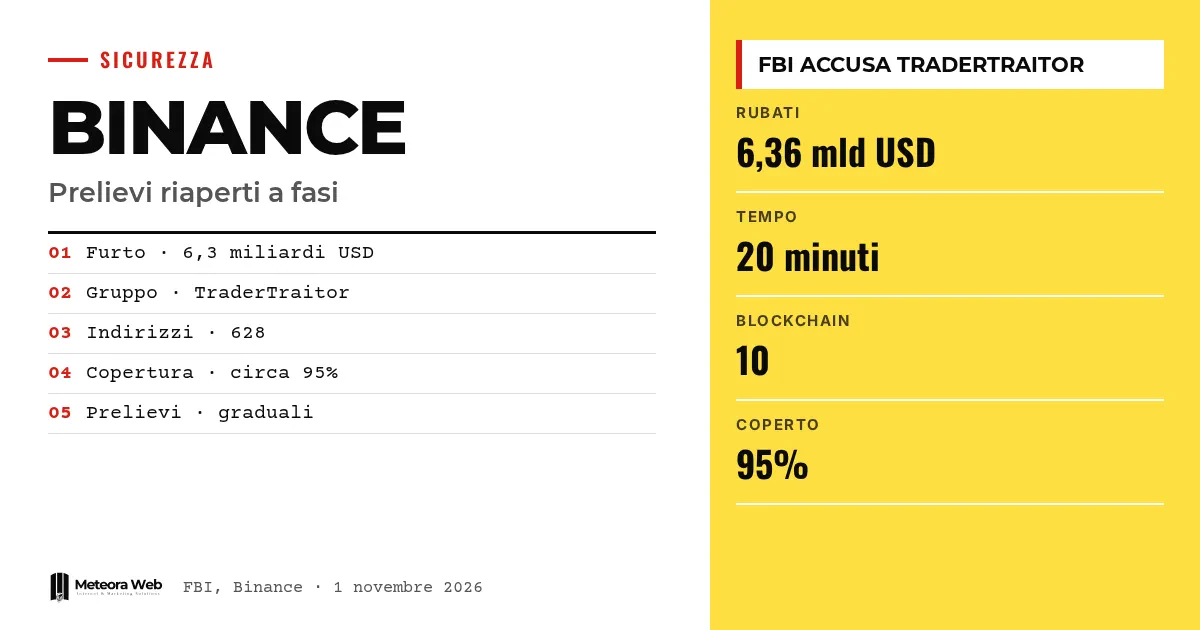
बिनेंस ने रविवार से चरणबद्ध तरीके से निकासी फिर शुरू करने की प्रक्रिया शुरू की है। यह 29 अक्टूबर को हुई लगभग 6.3 अरब डॉलर की चोरी के बाद हुआ है। शनिवार को FBI ने इस हमले को TraderTraitor पर डाला, जो लाजरस से जुड़ा उत्तर कोरियाई समूह है। बिनेंस का कहना है कि उसने लगभग 95% राशि पहले ही कवर कर ली है और वह नुकसान उपयोगकर्ताओं पर नहीं डालना चाहता। यह मायने रखता है क्योंकि यह अब तक की सबसे बड़ी क्रिप्टोकरेंसी चोरी है और दिखाता है कि एक समझौता हुआ कंप्यूटर भी इतनी बड़ी रकम तक का रास्ता खोल सकता है।
तथ्यों में जाने से पहले कुछ शब्द। TraderTraitor वह नाम है जो FBI उत्तर कोरियाई साइबर गतिविधि को देता है, यह समूह Lazarus, Jade Sleet और APT38 नामों से भी जाना जाता है। DeFi विकेंद्रीकृत वित्तीय सेवाओं को कहते हैं, जिनका उपयोग बिचौलियों के बिना फंड घुमाने के लिए होता है। इंस्टेंट स्वैप वे सेवाएं हैं जो एक क्रिप्टोकरेंसी को तुरंत दूसरी में बदल देती हैं। SAFU बिनेंस का वह फंड है जो उपयोगकर्ताओं की सुरक्षा के लिए बनाया गया है। Proof-of-Reserves वह पेज है जो 1 से 1 अनुपात में बैलेंस के कवरेज को दिखाता है।
FBI ने बिनेंस चोरी के बारे में क्या कहा?
BleepingComputer द्वारा रिपोर्ट किए गए बयान में FBI कहता है कि 29 अक्टूबर 2026 के आसपास हुई 6 अरब डॉलर से अधिक की डिजिटल एसेट चोरी के लिए उत्तर कोरिया जिम्मेदार है। इस गतिविधि को TraderTraitor कहा गया है।
यह आरोप TRM Labs और Chainalysis के आकलनों के बाद आया है, जो पहले ही इसी समूह से जोड़ चुके थे। लेकिन The Verge नोट करता है कि एजेंसी ने कुछ और विवरण या सबूत बहुत कम दिए हैं। इस पर हमने इस लेख में भी बात की है।
फंड कैसे चुराए गए?
बिनेंस के पहले बयान के अनुसार घुसपैठ एक समझौता हुए DevOps इंजीनियर के लैपटॉप से शुरू हुई। इससे हमलावरों को एक सेवा कंटेनर तक पहुंच मिली और उन्होंने अनधिकृत निकासी भेजी।
दस ब्लॉकचेन पर लगभग 6.36 अरब डॉलर निकाले गए, जिनमें से अधिकांश केवल 20 मिनट में। शुरुआती विवरण इस लेख में मिलेगा।
चोरी के पैसे अब कहां जा रहे हैं?
FBI ने देखा है कि TraderTraitor फंड को मुख्य रूप से Ethereum में बदल रहा है। उसे आगे DeFi प्लेटफॉर्म और इंस्टेंट स्वैप सेवाओं के जरिए लॉन्ड्रिंग की आशंका है।
FBI, Secret Service और IRS Criminal Investigation एक्सचेंज, ब्लॉकचेन ऑपरेटरों और अन्य सेवा प्रदाताओं से इन पतों से जुड़े लेन-देन ब्लॉक करने को कह रहे हैं। जारी सूची में 628 पते हैं, जिनमें 608 Ethereum, 19 Bitcoin और एक Solana के हैं।
बिनेंस पर निकासी कब लौटेगी?
TechCrunch के अनुसार रीस्टार्ट चरणबद्ध है और नेटवर्क व एसेट प्रकार पर निर्भर है। रविवार सुबह स्टेटस पेज पर मिश्रित स्थिति दिख रही थी, जहां Bitcoin आंशिक रूप से निलंबित था और Ethereum पर जमा सामान्य पर निकासी आंशिक थी।
Punto Informatico के अनुसार पहले चरण में 15 नेटवर्क हैं, जिनमें Bitcoin, Ethereum और Tron शामिल हैं। बिनेंस भारी ट्रैफिक के कारण संभावित देरी की चेतावनी देता है और जांच पूरी होने पर विस्तृत रिपोर्ट का वादा करता है।
सीमाएं जो जानना जरूरी है
कई बिंदु अभी खुले हैं। FBI ने सार्वजनिक रूप से बहुत कम विवरण और सबूत दिए हैं। बिनेंस ने अभी पूरी घटना रिपोर्ट प्रकाशित नहीं की है। स्रोत निकासी शुरू होने के अलग-अलग समय बताते हैं और चोरी की राशि 6.3 से 6.36 अरब डॉलर के बीच बताई जाती है। 95% कवरेज एक्सचेंज का दावा है, जिसकी स्वतंत्र पुष्टि नहीं हुई है। यह भी नहीं पता कि कितने फंड वापस मिलेंगे।
डिजिटल काम करने वालों के लिए क्या बदलता है
तरीका अब ज्ञात है। कमजोर कड़ी एक ऐसे व्यक्ति का कंप्यूटर था जिसके पास विशेषाधिकार वाली पहुंच थी। स्रोत के अनुसार उत्तर कोरियाई समूह नकली भर्ती करने वालों और फर्जी नौकरी प्रस्तावों का इस्तेमाल करके डेवलपर्स से मैलवेयर भी इंस्टॉल करवाते हैं। यदि आप संवेदनशील सर्वर या पहुंच संभालते हैं, तो काम के उपकरणों को निजी उपकरणों से अलग रखें और अनुमतियां सीमित करें। सुरक्षा अपडेट के साथ प्रबंधित होस्टिंग हमले की सतह कम करती है, लेकिन प्रशिक्षण का विकल्प नहीं है। तीसरे पक्ष की स्क्रिप्ट से हुई ऐसी ही चोरी का एक उदाहरण Polymarket का मामला है।
हमारी राय
सबसे महत्वपूर्ण बात राशि नहीं, तरीका है। अरबों की चोरियां इसलिए होती हैं क्योंकि एक लैपटॉप में सेंध लगती है, न कि इसलिए कि क्रिप्टोग्राफी टूटती है। बिनेंस की प्रतिक्रिया, घोषित कवरेज और चरणबद्ध निकासी, आश्वस्त करती है, पर वह एक्सचेंज के अपने आंकड़ों पर टिकी है। अंतिम रिपोर्ट आने पर ही पूरा आकलन संभव होगा। FBI का आरोप, भले ही निजी विश्लेषणों से मेल खाता हो, अधिक सार्वजनिक सबूतों से समर्थित होना चाहिए।
अक्सर पूछे जाने वाले सवाल
बिनेंस के 6.3 अरब डॉलर किसने चुराए?
FBI के अनुसार उत्तर कोरियाई समूह TraderTraitor, जिसे Lazarus भी कहा जाता है। यह आरोप TRM Labs और Chainalysis के आकलनों के अनुरूप है। सार्वजनिक सबूत सीमित हैं।
क्या बिनेंस के उपयोगकर्ताओं का पैसा डूबेगा?
बिनेंस का कहना है कि नहीं। उसका दावा है कि नुकसान उपयोगकर्ताओं पर नहीं डाला जाएगा और लगभग 95% राशि कवर कर ली गई है। शेष 5% कम तरल टोकन से जुड़ा है।
क्या बिनेंस पर निकासी अब चालू है?
केवल आंशिक रूप से। यह प्रक्रिया नेटवर्क और एसेट के अनुसार चरणबद्ध है। भारी ट्रैफिक के कारण देरी संभव है।
हमला कैसे हुआ?
बिनेंस इसे एक DevOps इंजीनियर के समझौता हुए लैपटॉप से जोड़ता है। इससे हमलावरों को एक सेवा कंटेनर तक पहुंच मिली और अनधिकृत निकासी हुई।
चुराए गए फंड अब कहां जा रहे हैं?
इन्हें मुख्य रूप से Ethereum में बदला जा रहा है। FBI को आशंका है कि DeFi प्लेटफॉर्म और इंस्टेंट स्वैप के जरिए मनी लॉन्ड्रिंग होगी, और उसने ब्लॉक किए जाने वाले 628 पते जारी किए हैं।
अगले कुछ हफ्तों में बिनेंस मामले में क्या देखें
परिचालन संकट थम रहा है, पर सूचना का संकट नहीं। अंतिम रिपोर्ट और फंड का भविष्य अहम हैं।
- बिनेंस की विस्तृत रिपोर्ट आने पर उसकी कहानी की तुलना FBI के विवरण से करें।
- फंड भेजने से पहले नेटवर्क की स्टेटस पेज देखें, क्योंकि निकासी चरणबद्ध है।
- देखें कि कवरेज 95% से आगे बढ़ता है या नहीं और कम तरल टोकन पूरे होते हैं या नहीं।
स्रोत
- bleepingcomputer.com, FBI links $6.3 billion Binance crypto heist to North Korean hackers
- techcrunch.com, Binance resumes withdrawals following $6.3 billion breach
- theverge.com, North Korea linked to massive Binance crypto heist
- punto-informatico.it, Binance ripristina i prelievi, FBI conferma autori del furto



