
 Ing. Calogero Bono
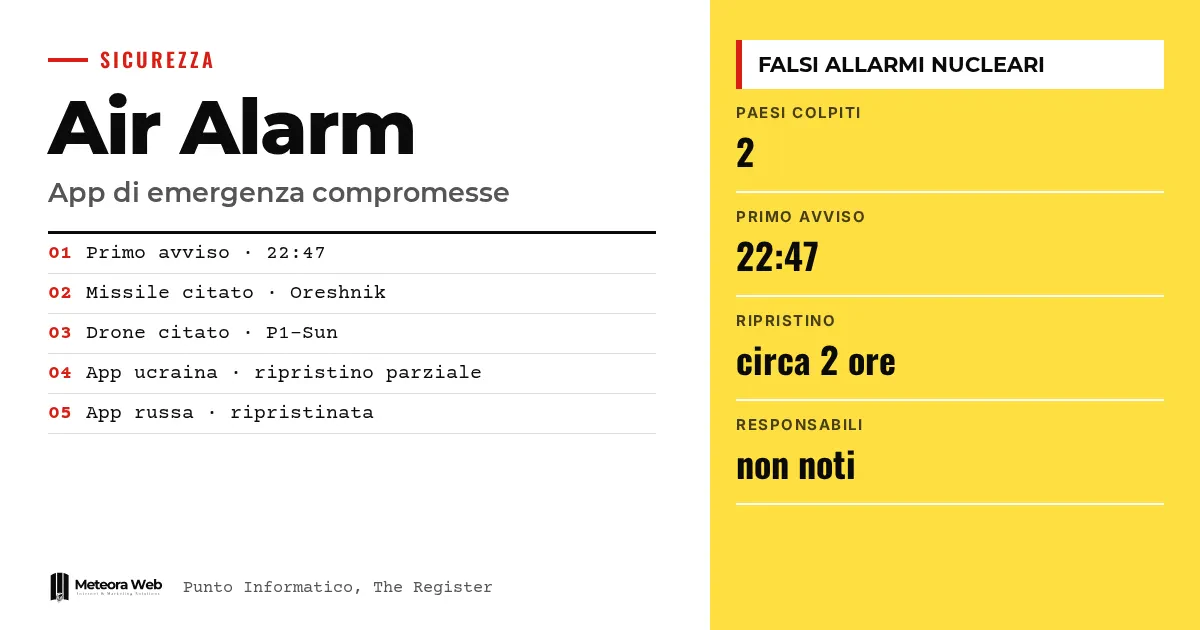
Pada malam antara Minggu dan Senin, aplikasi peringatan Ukraina dan Rusia menjadi sasaran serangan siber. Warga Ukraina menerima pesan palsu tentang radiasi, serangan kimia, dan rudal berhulu ledak nuklir. Beberapa jam kemudian, pesan serupa muncul di Rusia. Kasus ini penting karena memperlihatkan betapa rapuhnya kanal peringatan ketika hanya bergantung pada satu aplikasi, bahkan di tangan negara sekalipun.
Beberapa istilah sebelum masuk ke fakta. Notifikasi push adalah pesan yang dikirim aplikasi ke ponsel meski aplikasinya tertutup. Kompromi berarti pihak yang tidak berwenang berhasil menguasai sebuah sistem, atau sebagian darinya. Air Alarm adalah aplikasi Ukraina yang memberi tahu soal serangan udara. Telegram adalah kanal tempat otoritas membantah pesan palsu tersebut. Kerentanan adalah celah pada perangkat lunak yang bisa dieksploitasi penyerang.
Apa yang terjadi pada aplikasi peringatan?
Menurut Punto Informatico, mulai pukul 22:47 waktu setempat pada Minggu, warga Ukraina menerima lewat Air Alarm peringatan tentang kemungkinan radiasi, serangan kimia, dan pertempuran di jalanan. Dalam salah satu pesan disebutkan bahwa Rusia telah meluncurkan rudal balistik Oreshnik berhulu ledak nuklir.
Laporan The Register menambahkan bahwa pesan palsu itu juga menyinggung bentrokan di Kyiv. Otoritas kedua negara telah mengonfirmasi serangan tersebut.
Bagaimana reaksi otoritas Ukraina?
Angkatan udara Ukraina membantah lewat Telegram. Kepada The Register, mereka menulis bahwa aplikasi itu "kemungkinan besar telah dikompromikan" dan bahwa "tidak ada ancaman radiasi". Notifikasi push dinonaktifkan dan layanan dihentikan sementara.
Sekitar dua jam kemudian layanan dipulihkan secara bertahap. Peta sasaran masih ditangguhkan, dan aplikasi hanya menampilkan tingkat bahaya, kuning atau merah. Kementerian Transformasi Digital mengingatkan kanal lain, seperti peringatan darurat iOS dan Android, sirene, dan akun resmi pemerintah.
Apa yang terjadi di Rusia?
Kementerian Situasi Darurat Rusia berbicara tentang "serangan siber besar-besaran" terhadap aplikasi, yang memungkinkan informasi palsu dikirimkan. Menurut sumber itu, pesan-pesannya mengumumkan serangan nuklir "ke seluruh wilayah Rusia" dan menyebut drone P1-Sun.
Sekitar 90 menit kemudian kementerian menyatakan aplikasi kembali berfungsi. Mereka menjelaskan bahwa diretasnya aplikasi tidak sama dengan kompromi terhadap sistem peringatan nasional, yang bertumpu pada sirene, SMS, televisi, dan radio. Aplikasi itu, katanya, hanyalah layanan pendukung.
Mengapa pesan itu langsung terlihat palsu?
Pesan Ukraina pertama ditulis dalam bahasa Rusia, padahal komunikasi resmi Ukraina selalu memakai bahasa Ukraina. Menurut Punto Informatico, hal ini membuatnya jelas palsu. The Register mencatat bahwa detail itu, bersama nama Oreshnik, menjadi tanda peringatan yang langsung terlihat.
Anggota parlemen Ukraina, Oleksander Merezhko, mengatakan kepada BBC bahwa serangan itu hampir pasti bagian dari perang siber Rusia. Itu adalah penilaiannya, bukan fakta yang sudah terbukti.
Batasan yang perlu diketahui
Belum jelas siapa pelakunya. HDblog menulis bahwa belum ada informasi untuk memastikan apakah kedua kejadian itu berasal dari dalang yang sama. Kaitannya dengan berakhirnya gencatan senjata di Oleshky juga masih terbuka, berdekatan dalam waktu tetapi belum terbukti. Rusia tidak secara terang-terangan menuding Ukraina. Kita juga belum tahu bagaimana para penyerang masuk ke sistem.
Apa yang berubah bagi mereka yang bekerja di bidang digital
Pengembang aplikasi yang mengirim notifikasi penting harus menganggap kanal itu sebagai target. Jika aplikasimu memberi tahu pelanggan, pasien, atau karyawan, perlu ada kontrol atas siapa yang boleh mengirim pesan dan cara cepat untuk mematikan notifikasi. Jika kamu membutuhkan aplikasi dengan kebutuhan seperti ini, pertimbangkan pengembangan aplikasi iOS dan Android dengan keamanan sebagai prioritas utama. Diperlukan juga kanal alternatif untuk membantah informasi, seperti yang dilakukan Telegram dalam kasus ini. Risikonya tidak hanya datang dari negara, karena notifikasi palsu merusak kepercayaan terhadap perusahaan mana pun.
Pendapat kami
Data yang paling menarik justru dari sisi pertahanan. Sistem tetap bertahan karena tidak sepenuhnya bergantung pada aplikasi, dan pesan palsu itu punya kesalahan yang kasar. Penyerang yang lebih teliti akan menulis dalam bahasa Ukraina. Karena itu, pernyataan Rusia cukup penting, sebab mengingatkan bahwa aplikasi hanyalah pendukung. Siapa pun yang merancang layanan krusial sebaiknya memegang prinsip yang sama, yaitu redundansi dan kanal yang independen. Menurut kami, pelajaran ini lebih berguna daripada perdebatan siapa pelakunya, yang sampai sekarang belum punya bukti. Keamanan sebuah aplikasi, perlu diingat, juga bergantung pada enkripsi end-to-end, tetapi tidak berhenti di situ.
Pertanyaan yang sering diajukan
Kapan alarm palsu muncul di Ukraina?
Pada Minggu malam, mulai pukul 22:47 waktu setempat menurut Punto Informatico. Aplikasi Air Alarm menampilkan peringatan tentang radiasi, serangan kimia, dan rudal Oreshnik.
Apakah Rusia juga terkena?
Ya. Kementerian Situasi Darurat Rusia mengonfirmasi serangan siber besar-besaran terhadap aplikasinya. Pesannya berbicara tentang serangan nuklir dan menyebut drone P1-Sun.
Siapa yang menyerang aplikasi itu?
Belum diketahui. Sumber-sumber tidak menyebut pelaku yang terbukti. HDblog menulis bahwa belum ada informasi untuk memastikan apakah kedua serangan itu berasal dari dalang yang sama.
Apakah aplikasinya sudah berfungsi lagi?
Sebagian. Aplikasi Ukraina kembali berfungsi secara bertahap, tetapi tanpa peta sasaran. Kementerian Rusia menyatakan aplikasinya kembali normal sekitar 90 menit kemudian.
Apa yang bisa dipakai warga Ukraina selain aplikasi?
Peringatan darurat bawaan iOS dan Android, sirene negara, dan akun resmi pemerintah. Hal ini diingatkan oleh Kementerian Transformasi Digital.
Hal yang perlu dipantau setelah alarm palsu di aplikasi darurat
Beberapa pekan ke depan akan menunjukkan apakah ada pihak yang bertanggung jawab dan detail teknisnya. Bagi yang mengelola aplikasi dengan notifikasi, ada sejumlah sinyal yang perlu diikuti sekarang.
- Pantau komunikasi resmi mengenai penyebab serangan dan kerentanan yang dieksploitasi.
- Periksa siapa di organisasimu yang bisa mengirim notifikasi push dan dengan izin apa.
- Siapkan rencana bantahan melalui kanal yang terpisah dari aplikasi, untuk dipakai jika ada pesan palsu.



