
 Ing. Calogero Bono
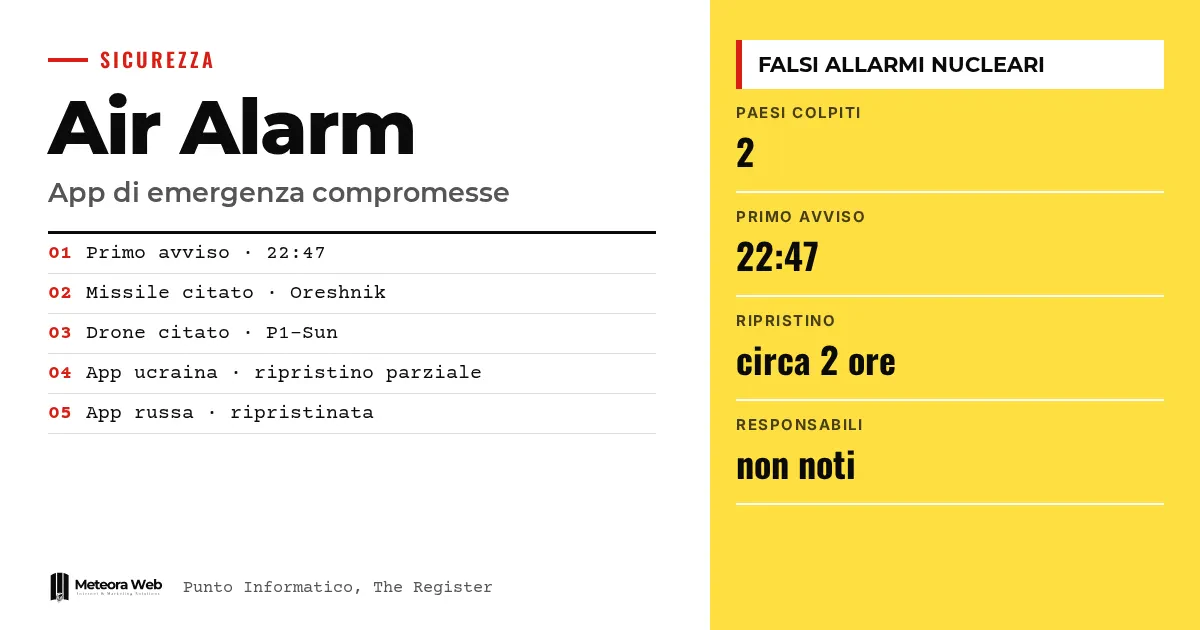
日曜日から月曜日にかけての夜、ウクライナとロシアの警報アプリがサイバー攻撃を受けました。ウクライナの市民には、放射線、化学兵器攻撃、核弾頭を積んだミサイルについての偽の通知が届きました。数時間後にはロシアでも同様のメッセージが現れました。このケースが重要なのは、警報の経路が一つのアプリに依存していると、国家が運用している場合でも、いかに脆弱になるかを示しているからです。
事実に入る前に、いくつかの用語を確認しておきます。 プッシュ通知とは、アプリが閉じている状態でも、アプリから端末へ直接届くメッセージのことです。侵害とは、権限のない第三者がシステムの全体または一部を制御できる状態になることです。Air Alarmは、空襲を知らせるウクライナのアプリです。Telegramは、当局が否定声明を出したチャンネルです。脆弱性とは、攻撃者が悪用できるソフトウェアの欠陥のことです。
緊急警報アプリで何が起きたのか
Punto Informaticoによると、日曜日の現地時間22時47分から、ウクライナの人々はAir Alarmを通じて、放射線、化学兵器攻撃、街路での戦闘の可能性についての警報を受け取りました。あるメッセージには、ロシアが核弾頭を積んだOreshnik弾道ミサイルを発射したと書かれていました。
The Registerの報道では、偽の警報にはキーウでの戦闘に関する内容も含まれていたとされています。両国の当局は攻撃があったことを確認しました。
ウクライナの当局はどのように対応したのか
ウクライナ空軍はTelegramで警報を否定しました。The Registerによると、同空軍はアプリが「おそらく侵害されている」とし、「放射線の脅威は存在しない」と書いています。プッシュ通知は停止され、サービスも一時的に中断されました。
約2時間後、サービスは段階的に復旧しました。ただし攻撃目標の地図は停止したままで、アプリには黄色または赤の危険レベルだけが表示されます。デジタル変革省は、iOSとAndroidの緊急警報、サイレン、政府の公式アカウントなど、ほかの連絡手段も案内しました。
ロシアでは何が起きたのか
ロシア非常事態省は、アプリに対して「大規模なサイバー攻撃」があったと発表しました。虚偽の情報が送信できる状態になっていたということです。同省によると、メッセージは「ロシアのすべての地域」への核攻撃を告げ、P1-Sunドローンに言及していました。
約90分後、同省はアプリが再び稼働していると発表しました。さらに、アプリへの攻撃は、サイレン、SMS、テレビ、ラジオに基づく国の警報システムを侵害したことを意味しないと説明しました。アプリはあくまで補助的なサービスだとしています。
なぜメッセージはすぐに偽物だと分かったのか
最初のウクライナ向けメッセージはロシア語で書かれていましたが、ウクライナの公式な連絡は常にウクライナ語で行われます。Punto Informaticoによれば、これだけでメッセージは明らかに偽物だと分かります。The Registerは、この点とOreshnikという名称が、即座に偽であることを示す手がかりだったと指摘しています。
ウクライナの国会議員オレクサンドル・メレシュコは、BBCに対して、この攻撃はほぼ確実にロシアのサイバー戦の一部だと語りました。ただし、これは同氏の評価であり、確認された事実ではありません。
知っておくべき限界
攻撃者が誰なのかは明らかになっていません。HDblogは、二つの事件の背後に同じ人物や組織がいるかどうかを判断する情報が不足していると書いています。時期が近いオレシキの停戦終了との関係も、裏付けはないままです。ロシアはウクライナを名指しで非難していません。攻撃者がどのように侵入したのかも分かっていません。
デジタル分野で働く人にとっての変化
重要な通知を送るアプリを開発する人は、その経路を攻撃対象として扱う必要があります。顧客、患者、従業員に通知を送るアプリであれば、誰がメッセージを送信できるかを管理し、通知を素早く停止できる仕組みが必要です。このような要件を持つアプリが必要な場合は、セキュリティを最優先にしたiOSおよびAndroidアプリの開発を検討してください。今回のTelegramのように、アプリとは別に誤報を打ち消せる代替チャンネルも欠かせません。このリスクは国家だけの問題ではありません。偽の通知は、どの企業への信頼も損ないます。
私たちの見解
最も興味深いのは防御面の教訓です。システムが持ちこたえたのは、アプリだけに頼っていなかったことと、偽のメッセージに明らかな誤りがあったからです。もっと慎重な攻撃者ならウクライナ語で書いたはずです。だからこそ、アプリはあくまで補助にすぎないというロシア側の声明が重みを持ちます。重要なサービスを設計する人は、冗長性と独立したチャンネルという同じ原則を繰り返すべきです。誰が犯人かという議論は、現時点では証拠がないため、それより有益な教訓だと考えます。アプリの安全性はエンドツーエンド暗号化にも左右されますが、それだけで終わるものではありません。
よくある質問
ウクライナで誤報が届いたのはいつですか?
日曜日の夜、現地時間22時47分からだとPunto Informaticoは伝えています。Air Alarmアプリには、放射線、化学兵器攻撃、Oreshnikミサイルについての警報が表示されました。
ロシアも攻撃を受けたのですか?
はい。ロシア非常事態省は、自国のアプリに大規模なサイバー攻撃があったことを確認しました。メッセージは核攻撃について語り、P1-Sunドローンにも言及していました。
誰がアプリを攻撃したのですか?
分かっていません。信頼できる情報源は、確定した責任者を示していません。HDblogは、二つの攻撃の背後に同じ人物がいるかどうかを判断する情報はないと書いています。
アプリは再び使えるようになりましたか?
一部は可能です。ウクライナのアプリは段階的に復旧しましたが、攻撃目標の地図は表示されないままです。ロシアの省は、約90分後にアプリが通常に戻ったと発表しました。
ウクライナの市民はアプリの代わりに何を使えばよいですか?
iOSとAndroidの緊急警報機能、国のサイレン、政府の公式アカウントです。これはデジタル変革省が案内しています。
緊急アプリの偽警報の後に注目すべきこと
今後数週間で、責任者や技術的な詳細が明らかになるかどうかが分かるでしょう。通知機能を持つアプリを運営している人にとっては、今のうちに確認しておくべき兆候があります。
- 攻撃の原因や悪用された脆弱性について、公式発表があれば確認してください。
- 組織の中で誰がプッシュ通知を送れるのか、またどの権限があるのかを確認してください。
- アプリとは別のチャンネルを使い、偽メッセージが届いた場合に打ち消すための計画を用意してください。



