
 Ing. Calogero Bono
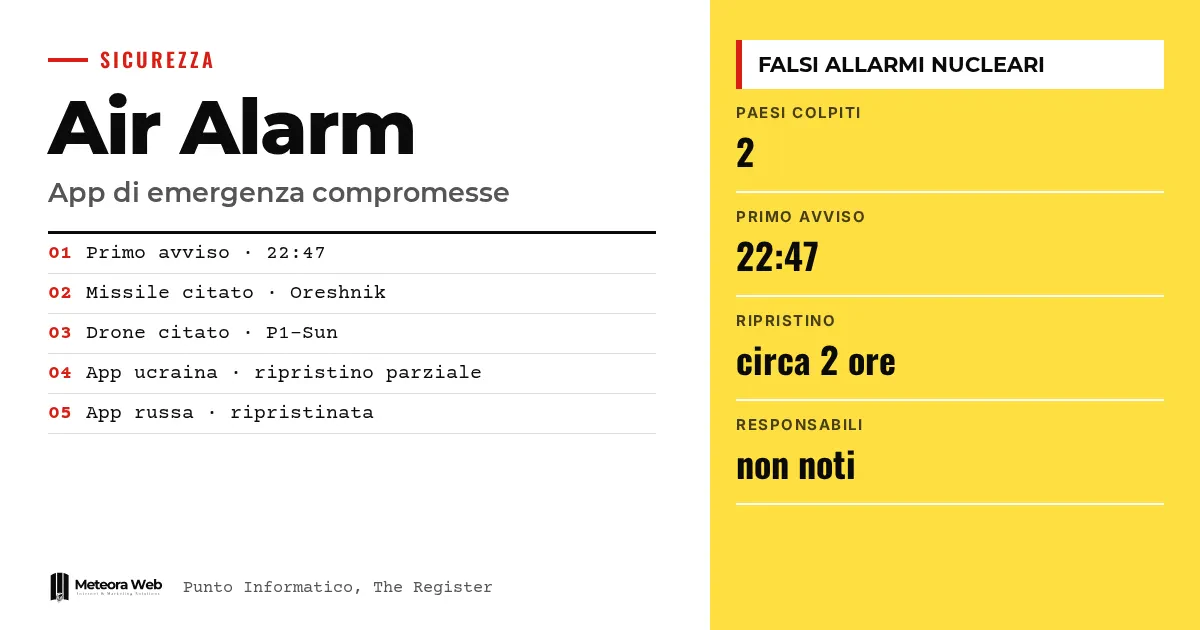
Pazar ile pazartesi arasındaki gece Ukrayna ve Rusya'nın uyarı uygulamaları siber saldırıya uğradı. Ukraynalı vatandaşlara radyasyon, kimyasal saldırılar ve nükleer başlıklı bir füze hakkında sahte uyarılar ulaştı. Birkaç saat sonra Rusya'da da benzer mesajlar belirdi. Olay, tek bir uygulamaya dayanan bir uyarı kanalının ne kadar kırılgan olabileceğini gösterdiği için önemli; bu kanal bir devletin elinde olsa bile.
Olaylara girmeden önce birkaç terim. Push bildirimi, uygulama kapalıyken bile uygulamanın telefonuna gönderdiği mesajdır. Ele geçirilme, yetkisiz kişilerin bir sistemin tamamının ya da bir bölümünün kontrolünü almasıdır. Air Alarm, hava saldırılarını bildiren Ukrayna uygulamasıdır. Telegram, yetkililerin yalanlama yaptığı kanaldır. Güvenlik açığı, bir saldırganın yararlanabileceği yazılım kusurudur.
Acil durum uygulamalarına ne oldu?
Punto Informatico'ya göre, pazar günü yerel saatle 22:47'den itibaren Ukraynalılar Air Alarm üzerinden olası radyasyon, kimyasal saldırılar ve sokaklarda çatışmalar hakkında uyarılar aldı. Bir mesajda Rusya'nın nükleer başlıklı bir Oreshnik balistik füzesi fırlattığı yazıyordu.
The Register'ın anlatımına göre sahte uyarılar Kiev'deki çatışmalara da değiniyordu. İki ülkenin yetkilileri saldırıları doğruladı.
Ukrayna yetkilileri nasıl tepki verdi?
Ukrayna hava kuvvetleri Telegram üzerinden yalanlama yaptı. The Register'a göre uygulamanın «muhtemelen ele geçirildiğini» ve «hiçbir radyasyon tehdidi olmadığını» söyledi. Push bildirimleri kapatıldı ve hizmet askıya alındı.
Yaklaşık iki saat sonra hizmet kademeli olarak geri geldi. Hedef haritası askıda kalırken uygulama yalnızca sarı ya da kırmızı tehlike seviyesini gösteriyor. Dijital Dönüşüm Bakanlığı, iOS ve Android acil durum uyarıları, sirenler ve hükümetin resmi hesapları gibi diğer kanalları hatırlattı.
Rusya'da ne oldu?
Rusya Acil Durumlar Bakanlığı, uygulamaya yönelik «büyük bir siber saldırıdan» söz etti; bu saldırı yanlış bilgi gönderilmesine olanak tanıdı. Kaynağa göre mesajlar «Rusya'nın tüm bölgelerine» nükleer saldırılar duyuruyor ve P1-Sun insansız hava aracını anıyordu.
Yaklaşık 90 dakika sonra bakanlık uygulamanın yeniden çalıştığını açıkladı. Uygulamaya yapılan saldırının, sirenler, SMS, televizyon ve radyoya dayanan ulusal uyarı sisteminin ele geçirilmesi anlamına gelmediğini belirtti. Uygulamanın yalnızca bir destek hizmeti olduğunu söyledi.
Mesajlar neden hemen sahte gögöründü?
İlk Ukrayna mesajı Rusça yazılmıştı, oysa Ukrayna'nın resmi iletişimi her zaman Ukraynaca yapılır. Punto Informatico'ya göre bu, mesajı açıkça sahte kılıyordu. The Register, bu ayrıntının Oreshnik adıyla birlikte hemen fark edilen bir işaret olduğunu not ediyor.
Ukraynalı milletvekili Oleksander Merezhko, BBC'ye saldırının neredeyse kesinlikle Rusya'nın siber savaşının parçası olduğunu söyledi. Bu onun bir değerlendirmesi, kanıtlanmış bir olgu değil.
Bilinmesi gereken sınırlar
Saldırıyı kimin yaptığı net değil. HDblog, iki olayın arkasında aynı elin olup olmadığını söylemek için bilgi bulunmadığını yazıyor. Oleshky ateşkesinin sona ermesiyle olan bağlantı da zamansal olarak yakın olsa da kanıtlanmış değil. Rusya Ukrayna'yı açıkça suçlamadı. Saldırganların nasıl girdiğini de bilmiyoruz.
Dijitalle çalışanlar için ne değişiyor
Kritik bildirim gönderen uygulamalar geliştiren kişiler bu kanala bir hedef gibi bakmalı. Uygulaman müşterilere, hastalara ya da çalışanlara uyarı gönderiyorsa, kimin mesaj gönderebileceğini kontrol etmek ve bildirimleri hızla kapatabilmek gerekir. Bu gereksinimleri karşılayan bir uygulamaya ihtiyacın varsa, güvenliği ön planda tutan iOS ve Android uygulama geliştirme seçeneğini değerlendir. Burada Telegram'ın yaptığı gibi yalanlama için ayrı bir alternatif kanal da gerekir. Risk yalnızca devletlerle sınırlı değil, çünkü sahte bir bildirim her şirkete duyulan güveni zedeler.
Bizim görüşümüz
En ilgi çekici veri savunma tarafında. Sistem ayakta kaldı, çünkü yalnızca uygulamaya bağlı değildi ve sahte mesajların hataları kabaydı. Daha dikkatli bir saldırgan Ukraynaca yazardı. Bu yüzden Rus açıklaması önemli; uygulamanın yalnızca bir destek olduğunu hatırlatıyor. Kritik hizmetler tasarlayanlar aynı ilkeyi tekrarlamalı – yedeklilik ve bağımsız kanallar. Kimin suçlu olduğu tartışması, şu an kanıtsız kaldığı için, bundan daha az öğretici görünüyor. Bir uygulamanın güvenliği uçtan uca şifreleme ile de sağlanır, ama orada bitmez.
Sık sorulan sorular
Ukrayna'daki sahte alarmlar ne zaman geldi?
Pazar akşamı, Punto Informatico'ya göre yerel saatle 22:47'den itibaren. Air Alarm uygulaması radyasyon, kimyasal saldırılar ve bir Oreshnik füzesi hakkında uyarılar gösterdi.
Rusya da etkilendi mi?
Evet. Rusya Acil Durumlar Bakanlığı, uygulamasına yönelik büyük bir siber saldırıyı doğruladı. Mesajlar nükleer saldırılardan söz ediyor ve P1-Sun insansız hava aracını anıyordu.
Uygulamalara kim saldırdı?
Bilinmiyor. Kaynaklar doğrulanmış bir sorumlu göstermiyor. HDblog, iki saldırının arkasında aynı elin olup olmadığını söylemek için bilgi bulunmadığını yazıyor.
Uygulamalar yeniden çalışıyor mu?
Kısmen. Ukrayna uygulaması kademeli olarak geri döndü, ancak hedef haritası olmadan. Rus bakanlığı, uygulamasının yaklaşık 90 dakika sonra yeniden normale döndüğünü açıkladı.
Ukraynalı vatandaşlar uygulama yerine ne kullanabilir?
iOS ve Android acil durum uyarıları, devletin sirenleri ve hükümetin resmi hesapları. Bunu Dijital Dönüşüm Bakanlığı hatırlattı.
Sahte acil durum uyarılarından sonra nelere dikkat etmeli
Önümüzdeki haftalar, sorumluların ve teknik ayrıntıların ortaya çıkıp çıkmayacağını gösterecek. Bildirim içeren uygulamaları yönetenler için şimdiden takip edilmesi gereken işaretler var.
- Saldırının nedeni ve sömürülen güvenlik açığı hakkında resmi açıklamaları takip et.
- Kuruluşunda kimin push bildirimi gönderebildiğini ve hangi yetkilerle gönderdiğini kontrol et.
- Sahte mesajlar durumunda kullanılmak üzere, uygulamadan ayrı bir kanal üzerinden yalanlama planı hazırla.



