
 Ing. Calogero Bono
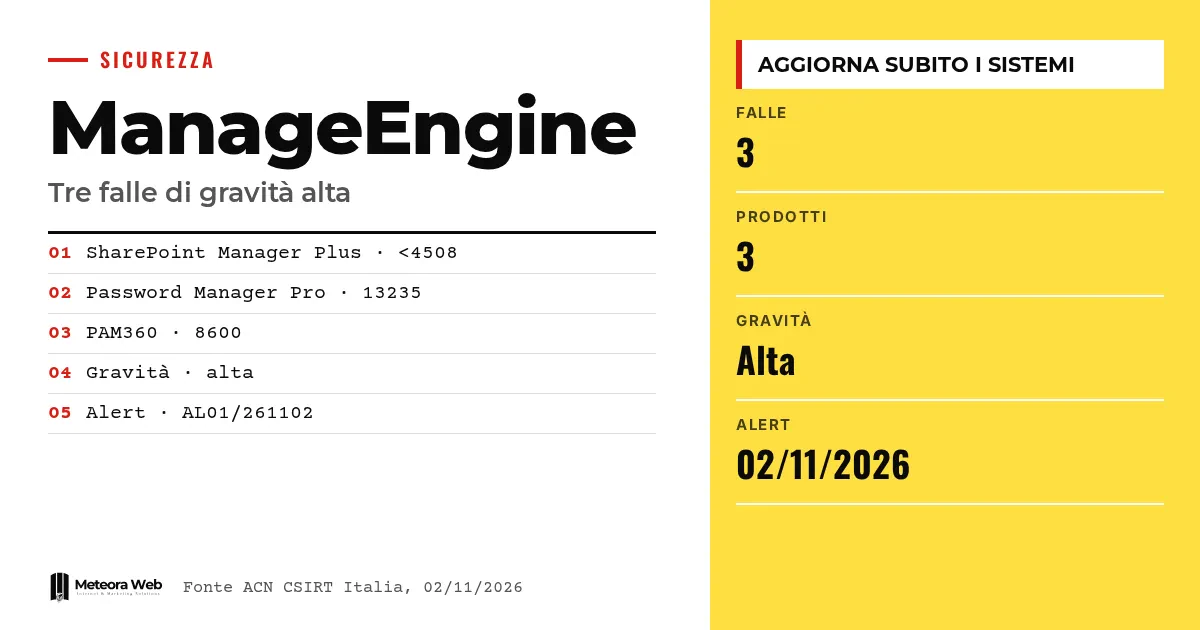
Il CSIRT Italia, struttura dell'Agenzia per la cybersicurezza nazionale, ha pubblicato il 2 November 2026 un alert su tre vulnerabilità di gravità alta nei prodotti ManageEngine di Zohocorp. Sono coinvolti SharePoint Manager Plus, Password Manager Pro e PAM360. Gli ultimi due menyimpan kredensial dan akses administratif, jadi masalah di sana lebih berat dibanding di tempat lain. Pembaruannya sudah tersedia dan sebaiknya segera diterapkan.
Beberapa istilah, sebelum masuk ke fakta. CSIRT Italia adalah tim yang memberi peringatan tentang ancaman siber di Italia. Remote Code Execution berarti penyerang bisa menjalankan kode dari jarak jauh pada sistem. PAM adalah pengelolaan akses istimewa, yaitu akun dengan wewenang administrator. Denial of Service adalah pemblokiran sebuah layanan. Tampering adalah perusakan atau manipulasi data.
Apa yang dilaporkan ACN tentang ManageEngine?
Menurut alert AL01/261102/CSIRT-ITA, pembaruan keamanan menutup tiga celah dengan keparahan «tinggi». Peringatan itu menggambarkan SharePoint Manager Plus sebagai solusi untuk mengelola dan memantau lingkungan SharePoint. Password Manager Pro dan PAM360 adalah platform untuk kredensial, akun istimewa, dan akses administratif.
Ringkasan ini adalah versi 1.0, dipublikasikan pada 2 November 2026.
Versi mana saja yang rentan?
ACN mencantumkan versi-versi terdampak berikut.
- SharePoint Manager Plus, versi sebelum 4508.
- Password Manager Pro, versi 13235 dan sebelumnya.
- PAM360, versi 8600 dan sebelumnya.
Jika kamu memakai salah satu build tersebut, berarti kamu termasuk dalam daftar. Perbaikan untuk SharePoint Manager Plus ada di build 4508, sebagaimana tercantum dalam referensi vendor.
Jenis serangan apa yang memungkinkan?
Peringatan ini mencantumkan lima jenis, yaitu Remote Code Execution, Denial of Service, Tampering, Information Disclosure, dan Security Restrictions Bypass. Namun ringkasan tidak menyebutkan jenis mana yang sesuai dengan produk mana.
Karena itu, sebaiknya ketiga platform ditangani dengan tingkat urgensi yang sama. Khususnya, eksekusi kode jarak jauh pada alat yang menyimpan kata sandi istimewa adalah skenario yang harus dihindari. Untuk kasus terbaru lainnya, kamu bisa membaca pemindaian bug Oracle E-Business Suite setelah patch.
Bagaimana cara mengamankan sistem?
ACN, sejalan dengan pernyataan vendor, menganjurkan pembaruan mengikuti buletin keamanan pada bagian referensi. Ada halaman khusus untuk Password Manager Pro (CVE-2026-18199), PAM360, dan dua build SharePoint Manager Plus, yaitu 4507 dan 4508.
Bagi yang mengelola server sendiri, sebaiknya ada proses patch yang tertata. Hal ini bisa dibantu dengan mengotomatiskan konfigurasi server dengan Ansible, dan ini berlaku juga untuk pembaruan mendesak seperti yang untuk Linux dari Fragnesia.
Batasan yang perlu diketahui
Sumbernya berupa ringkasan singkat. Tidak ada skor CVSS, tidak ada ID CVE untuk setiap celah, dan tidak dijelaskan produk mana yang mengalami cacat yang mana. Tidak disebutkan apakah sudah ada eksploitasi aktif, dan kami tidak menyatakannya. Detail teknisnya ada di buletin vendor, yang tidak bisa kami baca dalam analisis ini.
Apa yang berubah bagi mereka yang bekerja di dunia digital
Jika perusahaanmu memakai produk ini, langkah pertama adalah memeriksa build yang terpasang dan membandingkannya dengan daftar. Jika termasuk yang disebutkan, rencanakan pembaruan sekarang juga, karena ini menyangkut alat yang punya akses ke kredensial sensitif. Lalu periksa siapa saja yang bisa mencapai sistem ini dari jaringan. Jika kamu mengelola server untuk klien, beri tahu mereka dan dokumentasikan tindakannya. Bagi yang tidak punya waktu mengikuti patch, bisa mengandalkan hosting dengan server terkelola dan pembaruan keamanan.
Pendapat kami
Yang penting di sini adalah dua dari tiga produk dipakai untuk melindungi akses. Pengelola kata sandi hanya efektif jika lebih aman daripada yang dijaganya, sehingga setiap celah di kategori ini berpotensi menjadi insiden untuk semua yang lain. Peringatan dari ACN berguna tetapi ringkas, dan pembaca teknis tetap perlu membuka buletinnya. Ini tetap contoh bagus bahwa keamanan bergantung pada kecepatan memperbarui, lebih dari pada beritanya sendiri.
Pertanyaan yang sering diajukan
Produk ManageEngine mana saja yang terlibat?
Ada tiga, yaitu SharePoint Manager Plus, Password Manager Pro, dan PAM360. Untuk masing-masing, ACN menyebutkan versi yang terdampak. Jika kamu memakai produk ManageEngine lain, ringkasan ini tidak menyebutkannya.
Apa versi aman dari SharePoint Manager Plus?
Versi sebelum 4508 terdampak. Vendor sudah merilis build 4508, yang disebut di referensi peringatan. Perbarui mengikuti buletin terkait.
Apakah tingkat keparahannya kritis?
Tidak, ACN menggolongkannya sebagai tinggi. Ketiga celah berstatus tinggi menurut ringkasan. Tidak ada skor numerik dalam sumbernya.
Apakah sudah ada serangan yang berlangsung?
Sumbernya tidak menyebutkannya. Peringatan membahas pembaruan yang menutup celah, tanpa menyebut eksploitasi aktif. Tetap sebaiknya perbarui tanpa menunggu.
Di mana saya bisa menemukan panduan pembaruannya?
Di buletin vendor yang ditautkan ACN pada bagian Referensi. Ada satu untuk Password Manager Pro, satu untuk PAM360, dan dua untuk SharePoint Manager Plus.
Hal yang perlu diperiksa dalam beberapa pekan ke depan pada sistem ManageEngine
Setelah pembaruan, pekerjaannya belum selesai. Diperlukan verifikasi dan informasi yang lebih rinci dari vendor.
- Baca ulang buletin vendor untuk memahami CVE mana yang cocok dengan setiap produk.
- Periksa log akses Password Manager Pro dan PAM360 untuk aktivitas tidak biasa sebelum patch.
- Pertimbangkan mengganti kredensial paling sensitif yang tersimpan di pengelola, jika log menunjukkan anomali.



