
 Ing. Calogero Bono
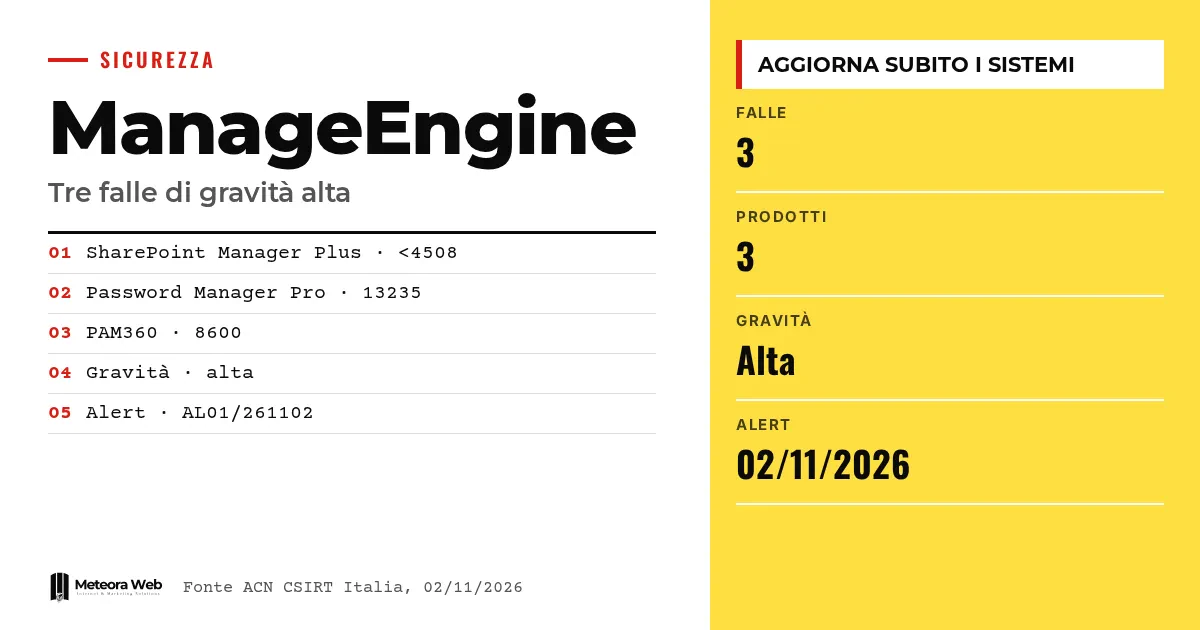
サイバーセキュリティ国家機関(ACN)傘下のCSIRT Italiaは、2026年11月2日、Zohocorpが提供するManageEngine製品における高リスクの脆弱性3件についてアラートを公開しました。対象はSharePoint Manager Plus、Password Manager Pro、PAM360です。後者の2製品は認証情報や管理者アクセスを管理するため、問題の影響は他よりも重大です。すでに修正版が公開されており、速やかな適用が必要です。
用語の確認(本題に入る前に) CSIRT Italiaは、国内のサイバー脅威に関する警戒情報を発信するグループです。Remote Code Executionは、攻撃者が遠隔からシステム上でコードを実行できることを意味します。PAMは特権アクセスの管理を指し、管理者権限を持つアカウントを扱います。Denial of Serviceはサービスを停止させる攻撃です。Tamperingはデータの改ざんを意味します。
ACNはManageEngineについて何を報告したか
ACNのアラートAL01/261102/CSIRT-ITAによると、セキュリティ更新により「高」と評価された脆弱性3件が修正されるとされています。アラートではSharePoint Manager Plusを、SharePoint環境を管理・監視するためのソリューションとして説明しています。Password Manager ProとPAM360は、認証情報、特権アカウント、管理者アクセスを扱うプラットフォームです。
本情報は2026年11月2日に公開されたバージョン1.0です。
どのバージョンが脆弱ですか
ACNは以下の対象バージョンを挙げています。
- SharePoint Manager Plus,4508より前のバージョン。
- Password Manager Pro,バージョン13235以前。
- PAM360,バージョン8600以前。
これらのいずれかのビルドを使用している場合は、対象に含まれます。SharePoint Manager Plusの修正はビルド4508に含まれており、これはベンダーの参考情報で示されています。
どのような攻撃が可能になりますか
アラートでは、Remote Code Execution、Denial of Service、Tampering、Information Disclosure、Security Restrictions Bypassの5種類が挙げられています。ただし情報源では、どの種類がどの製品に該当するかは示されていません。
そのため、3つのプラットフォームすべてを同程度の緊急度で扱うべきです。特に、特権パスワードを保管するツールで遠隔からコードが実行されるような事態は避けなければなりません。他の最近の事例については、パッチ適用後のOracle E-Business Suiteの脆弱性に関する調査をご覧ください。
システムをどのように保護しますか
ACNは、ベンダーの声明に沿って、参考情報に記載されたセキュリティ告知に従って更新することを推奨しています。Password Manager Pro(CVE-2026-18199)、PAM360、そしてSharePoint Manager Plusの2つのビルド、4507と4508のための専用ページが用意されています。
自社でサーバーを運用している場合は、体系的なパッチ管理プロセスを持つことが重要です。Ansibleでサーバー構成を自動化する方法が役立つかもしれません。同様に、Fragnesiaに対するLinux向けの更新のような緊急のアップデートにも同じ考え方が当てはまります。
知っておくべき制約
情報源は要約されたページにすぎません。CVSSスコアや、脆弱性ごとのCVE識別子は示されておらず、どの製品がどの欠陥の影響を受けるのかも明記されていません。実際の悪用が発生しているかどうかも書かれておらず、当記事ではその点を断定しません。技術的な詳細はベンダーの告知文に記載されていますが、今回の分析では確認できませんでした。
デジタル業務に携わる人への影響
自社でこれらの製品を使用している場合、まず導入されているビルドを確認し、リストと照合してください。該当する場合は、機密性の高い認証情報にアクセスできるツールであることを踏まえ、すぐに更新を計画すべきです。次に、どのネットワークからこれらのシステムに到達できるかを点検してください。顧客向けにサーバーを運用している場合は、影響を知らせ、対応内容を記録しておくことが大切です。パッチ管理に手が回らない場合は、セキュリティ更新が提供されるマネージドサーバーのホスティングを検討するのも一つの方法です。
当編集部の見解
注目すべき点は、3製品のうち2つがアクセス保護のために使われていることです。パスワード管理ツールは、保護対象よりも安全でなければ意味がなく、このカテゴリの脆弱性はそれ以外のすべてにとって潜在的なインシデントになり得ます。ACNのアラートは有用ですが情報が簡潔すぎるため、技術者はベンダーの告知文まで確認する必要があります。今回の件は、ニュースそのものよりも更新の速さで安全性が決まることを示す良い例だと言えます。
よくある質問
ManageEngineのどの製品が影響を受けますか?
SharePoint Manager Plus、Password Manager Pro、PAM360の3製品です。ACNは各製品の対象バージョンを示しています。ここに挙げていない他のManageEngine製品は、本記事の対象外です。
SharePoint Manager Plusの安全なバージョンはどれですか?
4508より前のバージョンが脆弱です。ベンダーはビルド4508を公開しており、それがアラートの参考情報に記載されています。関連する告知文に従って更新してください。
深刻度は最も高いレベルですか?
いいえ、ACNは「高」と分類しています。3件の脆弱性はいずれも、情報源で高リスクとされています。情報源には数値のスコアは記載されていません。
現在、攻撃は発生していますか?
情報源には記載がありません。アラートは脆弱性を修正する更新について述べていますが、実際の悪用には触れていません。それでも、待たずに更新することをおすすめします。
更新手順はどこで確認できますか?
ACNが参考情報の欄にリンクしているベンダーの告知文です。Password Manager Pro用が1件、PAM360用が1件、SharePoint Manager Plus用が2件あります。
ManageEngineのシステムで今後数週間に確認すべきこと
更新を適用した後も作業は終わりではありません。検証を続け、ベンダーからより詳しい情報を得る必要があります。
- ベンダーの告知文を読み直し、どのCVEがどの製品に対応するのかを把握してください。
- パッチ適用前にPassword Manager ProとPAM360のアクセスログを確認し、不審な操作がないか調べてください。
- ログに異常が見られる場合は、マネージャーに保管されている重要度の高い認証情報の変更を検討してください。



