
 Ing. Calogero Bono
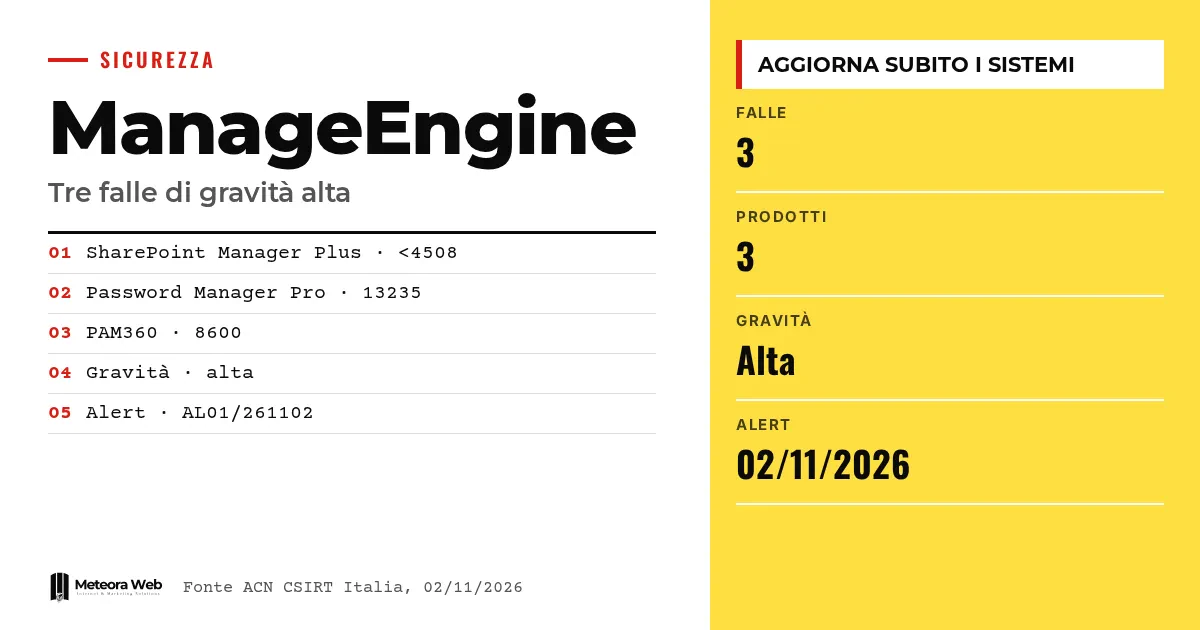
O CSIRT Italia, estrutura da Agência para a cibersegurança nacional, publicou em 2 de novembro de 2026 um alerta sobre três vulnerabilidades de gravidade alta nos produtos ManageEngine da Zohocorp. Estão envolvidos SharePoint Manager Plus, Password Manager Pro e PAM360. Os dois últimos guardam credenciais e acessos administrativos, então um problema ali pesa mais do que em outros lugares. As atualizações já existem e devem ser aplicadas.
Alguns termos, antes de entrarmos nos fatos. CSIRT Italia é o grupo que emite alertas sobre ameaças informáticas no país. Remote Code Execution significa que um atacante pode executar código remotamente no sistema. PAM indica a gestão de acessos privilegiados, ou seja, contas com poderes de administrador. Denial of Service é a interrupção de um serviço. Tampering é a adulteração de dados.
O que o ACN informou sobre a ManageEngine?
Segundo o alerta AL01/261102/CSIRT-ITA, as atualizações de segurança corrigem três vulnerabilidades com gravidade «alta». O alerta descreve o SharePoint Manager Plus como uma solução para gerenciar e monitorar ambientes SharePoint. Já o Password Manager Pro e o PAM360 são plataformas para credenciais, contas privilegiadas e acessos administrativos.
A ficha é a versão 1.0, publicada em 2 de novembro de 2026.
Quais versões são vulneráveis?
O ACN lista estas versões afetadas.
- SharePoint Manager Plus, versões anteriores à 4508.
- Password Manager Pro, versão 13235 e anteriores.
- PAM360, versão 8600 e anteriores.
Se você usa alguma dessas builds, está na lista. A correção para o SharePoint Manager Plus está na build 4508, como indicam as referências do fornecedor.
Que tipos de ataque tornam possíveis?
O alerta lista cinco tipos, Remote Code Execution, Denial of Service, Tampering, Information Disclosure e Security Restrictions Bypass. A ficha, porém, não diz qual tipo corresponde a qual produto.
Por isso, convém tratar as três plataformas com a mesma urgência. Em especial, a execução remota de código em uma ferramenta que guarda senhas privilegiadas é um cenário a evitar. Para outros casos recentes, você pode ler as análises sobre o bug do Oracle E-Business Suite após o patch.
Como proteger os sistemas?
O ACN, em linha com as declarações do fornecedor, recomenda atualizar seguindo os boletins de segurança indicados nas referências. Há páginas dedicadas ao Password Manager Pro (CVE-2026-18199), ao PAM360 e a duas builds do SharePoint Manager Plus, a 4507 e a 4508.
Quem gerencia servidores por conta própria deveria ter um processo organizado de patches. Pode ajudar automatizar a configuração dos servidores com Ansible, e isso vale também para atualizações urgentes como as do Linux relativas ao Fragnesia.
Limites a conhecer
A fonte é uma ficha resumida. Não indica pontuações CVSS, nem um identificador CVE para cada falha, nem qual produto sofre de qual defeito. Não diz se há explorações ativas, e não afirmamos isso. O detalhe técnico está nos boletins do fornecedor, que não conseguimos ler nesta análise.
O que muda para quem trabalha com o digital
Se a sua empresa usa esses produtos, a primeira coisa é verificar a build instalada e compará-la com a lista. Se estiver entre as indicadas, planeje a atualização já, porque se trata de ferramentas com acesso a credenciais sensíveis. Depois, verifique quem consegue alcançar esses sistemas pela rede. Se você gerencia servidores para clientes, avise-os e documente a intervenção. Quem não tem tempo para acompanhar os patches pode contar com uma hospedagem com servidores gerenciados e atualizações de segurança.
Nossa opinião
O dado que pesa é que dois produtos em três servem para proteger acessos. Um gerenciador de senhas só é eficaz se for mais seguro do que aquilo que guarda, e cada falha nessa categoria é um incidente potencial para todo o resto. O alerta do ACN é útil, mas enxuto, e um leitor técnico precisa, de qualquer forma, abrir os boletins. Continua sendo um bom exemplo de como a segurança depende da velocidade de atualização, mais do que da notícia em si.
Perguntas frequentes
Quais produtos ManageEngine estão envolvidos?
São três – SharePoint Manager Plus, Password Manager Pro e PAM360. Para cada um, o alerta indica as versões afetadas. Se você usa outros produtos ManageEngine, esta ficha não os menciona.
Qual é a versão segura do SharePoint Manager Plus?
São vulneráveis as versões anteriores à 4508. O fornecedor publicou a build 4508, citada nas referências do alerta. Atualize seguindo o boletim correspondente.
A gravidade é crítica?
Não, o alerta a classifica como alta. As três vulnerabilidades têm gravidade alta segundo a ficha. A fonte não traz uma pontuação numérica.
Há ataques em andamento?
A fonte não diz. O alerta fala de atualizações que corrigem as falhas, sem citar explorações ativas. Vale a pena atualizar mesmo assim, sem esperar.
Onde encontro as instruções para atualizar?
Nos boletins do fornecedor linkados pelo ACN na seção Referências. Há um para Password Manager Pro, um para PAM360 e dois para SharePoint Manager Plus.
O que verificar nas próximas semanas nos sistemas ManageEngine
Depois da atualização, o trabalho não termina. São necessárias verificações e informações mais precisas do fornecedor.
- Releia os boletins do fornecedor para entender quais CVE correspondem a cada produto.
- Verifique os logs de acesso do Password Manager Pro e do PAM360 em busca de atividades incomuns anteriores ao patch.
- Considere trocar as credenciais mais sensíveis guardadas nos gerenciadores, se os logs mostrarem anomalias.



