
 Ing. Calogero Bono
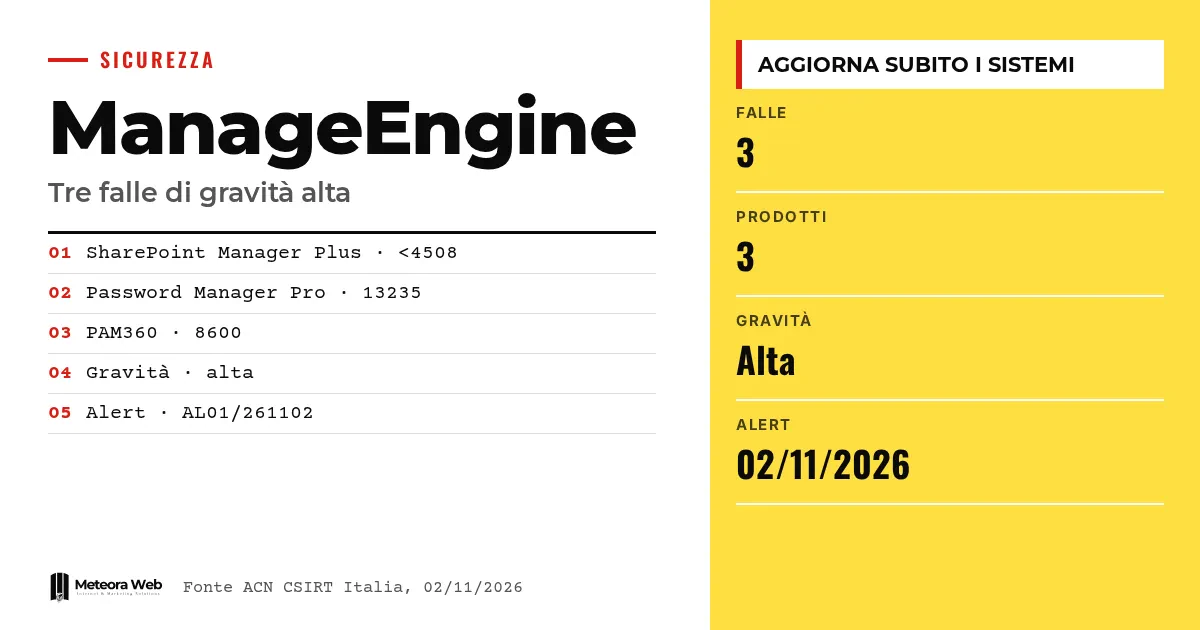
Het CSIRT Italia, een organisatie van het Italiaanse Nationaal Agentschap voor Cyberveiligheid, heeft op 2 november 2026 een waarschuwing gepubliceerd over drie kwetsbaarheden met hoge ernst in de ManageEngine-producten van Zohocorp. Het gaat om SharePoint Manager Plus, Password Manager Pro en PAM360. De laatste twee bewaren inloggegevens en beheerderstoegang, dus een probleem daar weegt zwaarder dan elders. De updates bestaan al en moeten worden toegepast.
Enkele begrippen, voordat we de feiten induiken. CSIRT Italia is de groep die waarschuwt voor cyberdreigingen in het land. Remote Code Execution betekent dat een aanvaller code op het systeem op afstand kan laten uitvoeren. PAM staat voor het beheer van bevoegde toegang, dus accounts met beheerdersrechten. Denial of Service is het platleggen van een dienst. Tampering is het manipuleren van gegevens.
Wat heeft de ACN gemeld over ManageEngine?
Volgens de waarschuwing AL01/261102/CSIRT-ITA dichten de beveiligingsupdates drie kwetsbaarheden met ernst «hoog». De waarschuwing omschrijft SharePoint Manager Plus als een oplossing om SharePoint-omgevingen te beheren en te monitoren. Password Manager Pro en PAM360 zijn platforms voor inloggegevens, bevoegde accounts en beheerderstoegang.
De samenvatting is versie 1.0, gepubliceerd op 2 november 2026.
Welke versies zijn kwetsbaar?
De ACN noemt deze getroffen versies.
- SharePoint Manager Plus, versies vóór 4508.
- Password Manager Pro, versie 13235 en eerder.
- PAM360, versie 8600 en eerder.
Gebruik je een van deze builds, dan sta je op de lijst. De correctie voor SharePoint Manager Plus zit in build 4508, zoals de verwijzingen van de leverancier aangeven.
Welke soorten aanvallen maken ze mogelijk?
De waarschuwing noemt vijf categorieën – Remote Code Execution, Denial of Service, Tampering, Information Disclosure en Security Restrictions Bypass. De samenvatting zegt echter niet welke categorie bij welk product hoort.
Daarom is het verstandig alle drie de platforms met dezelfde urgentie te behandelen. Vooral code-uitvoering op afstand op een tool die bevoegde wachtwoorden bewaart, is een scenario dat je wilt voorkomen. Voor andere recente gevallen kun je lezen over de scans rond de Oracle E-Business Suite-bug na de patch.
Hoe beveilig je de systemen?
De ACN raadt, in lijn met de verklaringen van de leverancier, aan te updaten volgens de beveiligingsbulletins in de verwijzingen. Er zijn pagina's voor Password Manager Pro (CVE-2026-18199), voor PAM360 en voor twee builds van SharePoint Manager Plus, 4507 en 4508.
Wie zelf servers beheert, heeft best een gestructureerd patchproces. Het kan helpen de serverconfiguratie met Ansible te automatiseren, en dat geldt ook voor dringende updates zoals die voor Linux van Fragnesia.
Beperkingen om te kennen
De bron is een beknopte samenvatting. Ze vermeldt geen CVSS-scores, geen CVE-identificatie per kwetsbaarheid en ook niet welk product welke fout heeft. Of er actieve misbruiken zijn, staat er niet in, en wij beweren dat ook niet. De technische details staan in de beveiligingsbulletins van de leverancier, die we voor deze analyse niet konden lezen.
Wat verandert er voor wie met digitale systemen werkt
Gebruik je bedrijf deze producten, controleer dan eerst de geïnstalleerde build en vergelijk die met de lijst. Staat die erin, plan dan meteen de update, want het gaat om tools met toegang tot gevoelige inloggegevens. Kijk daarna wie vanuit het netwerk bij deze systemen kan komen. Beheer je servers voor klanten, informeer hen dan en documenteer de ingreep. Wie geen tijd heeft om patches te volgen, kan terecht bij een hosting met beheerde servers en beveiligingsupdates.
Ons oordeel
Het zwaarwegende feit is dat twee van de drie producten bedoeld zijn om toegang te beveiligen. Een wachtwoordbeheerder werkt alleen als hij veiliger is dan wat hij bewaart, en elke lek in deze categorie is een mogelijk incident voor al het andere. De waarschuwing van de ACN is nuttig maar summier, en een technische lezer moet alsnog de bulletins openen. Het blijft een goed voorbeeld dat beveiliging vooral draait om de snelheid van updaten, meer dan om het nieuws zelf.
Veelgestelde vragen
Welke ManageEngine-producten zijn betrokken?
Het zijn er drie – SharePoint Manager Plus, Password Manager Pro en PAM360. Voor elk geeft de ACN de getroffen versies aan. Gebruik je andere ManageEngine-producten, dan worden die in deze samenvatting niet genoemd.
Welke versie van SharePoint Manager Plus is veilig?
Kwetsbaar zijn de versies vóór 4508. De leverancier heeft build 4508 uitgebracht, die in de verwijzingen van de waarschuwing wordt genoemd. Update volgens het bijbehorende bulletin.
Is de ernst kritiek?
Nee, de ACN noemt de ernst hoog. De drie kwetsbaarheden hebben volgens de samenvatting een hoge ernst. In de bron staat geen numerieke score.
Zijn er aanvallen gaande?
De bron zegt dat niet. De waarschuwing spreekt over updates die de lekken dichten, zonder actief misbruik te noemen. Het is verstandig toch direct te updaten.
Waar vind ik de instructies voor de update?
In de leveranciersbulletins waarnaar de ACN verwijst in de sectie Verwijzingen. Er is er een voor Password Manager Pro, een voor PAM360 en twee voor SharePoint Manager Plus.
Wat je de komende weken op ManageEngine-systemen moet controleren
Na de update is het werk nog niet klaar. Er zijn controles nodig en preciezere informatie van de leverancier.
- Lees de bulletins van de leverancier opnieuw om te zien welke CVE's bij welk product horen.
- Controleer de toegangslogs van Password Manager Pro en PAM360 op ongebruikelijke activiteit van vóór de patch.
- Overweeg de gevoelige inloggegevens in de beheerders te wijzigen als de logs afwijkingen tonen.



