Ing. Calogero Bono
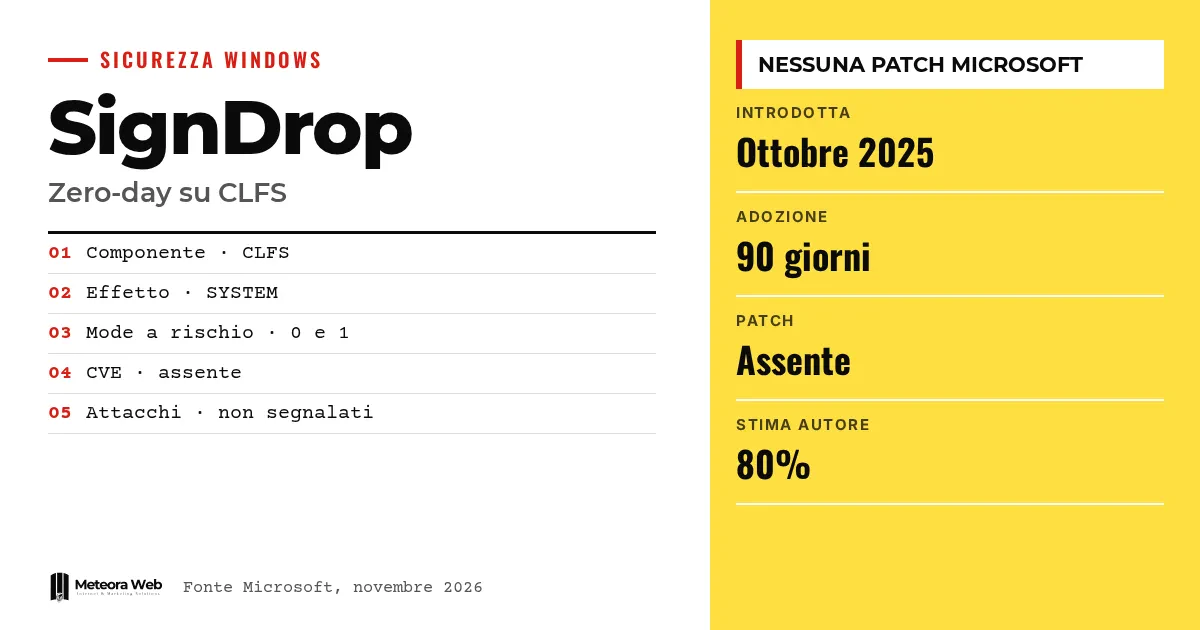
Un ricercatore noto come Nightmare Eclipse ha pubblicato martedì SignDrop, un exploit che promette diritti SYSTEM a un utente locale di Windows. Colpisce il driver Common Log File System, e in particolare una protezione che Microsoft ha introdotto nell'ottobre 2025 per ridurre le falle di quel componente. Secondo The Hacker News, Microsoft non ha confermato il problema, né assegnato un CVE o rilasciato una correzione. Conta perché la difesa diventa il punto d'ingresso.
Qualche termine, prima di entrare nei fatti. CLFS è il servizio di log di Windows, usato da programmi in modalità utente e kernel. HMAC è un codice di autenticazione calcolato sui dati con una chiave segreta, serve a capire se un file è stato alterato. SYSTEM è l'account con i privilegi più alti sul sistema. Zero-day è una falla resa nota senza che esista ancora una correzione. Link simbolico è un percorso che ne reindirizza un altro, qui usato per deviare la creazione di un file.
Cosa ha introdotto Microsoft con la mitigazione di CLFS?
Nella documentazione ufficiale Microsoft descrive un'autenticazione dei file di log. Ai file viene aggiunto un HMAC, calcolato con una chiave unica per ogni sistema e conservata nel registro, accessibile solo ad Administrators e SYSTEM. Se il controllo fallisce, CLFS rifiuta di aprire il log.
La misura è disponibile in Windows 11 25H2 e Windows Server 2025 con gli aggiornamenti dal 28 ottobre 2025. Accanto al log viene creato anche un file di recupero con estensione .cnpf, con gli stessi attributi di sicurezza del file che protegge.
Come funziona SignDrop?
Secondo Ars Technica, l'utente standard prepara un log CLFS e costringe un processo privilegiato, come Windows Defender, ad aprirlo. Lo fa tramite una funzione legittima di aggiornamento delle firme antivirus.
Con i link simbolici dell'Object Manager, la creazione del file .cnpf viene deviata in un punto scelto dall'attaccante. Il file nasce con privilegi SYSTEM ma eredita i permessi del log originale, quindi resta scrivibile dall'utente. Il ricercatore sostiene che questo si possa concatenare fino a una shell SYSTEM.
Quali sistemi sono esposti?
Per The Hacker News l'exploit è stato provato su Windows 11 26H2, su una build sperimentale di 26H2 e su Windows Server 2025 sperimentale. Sono coinvolti i sistemi con Mode a 0 (applicata) o 1 (apprendimento) in HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication.
La modalità di apprendimento dura di norma 90 giorni, poi passa ad applicazione. Per questo le installazioni consolidate sono nel perimetro. Il ricercatore, secondo BleepingComputer, stima che l'80% delle installazioni Windows sia vulnerabile. È una stima sua, non verificata.
Il exploit funziona davvero?
Un test indipendente esiste. Sungyup Nam, della società coreana 78researchlab, scrive che il collega Heewon Song ha provato il codice e l'ha trovato funzionante. Song però lo giudica poco affidabile per un uso operativo.
Perché la catena riesca Defender deve essere attivo. L'esecuzione cambia inoltre ogni richiesta UAC in una shell utente e una SYSTEM, il che rende l'attacco evidente a chi è davanti alla macchina. La tesi che la tecnica valga per qualsiasi motore antimalware con processo privilegiato non è stata provata.
Limiti da conoscere
Microsoft non ha confermato la falla e non ha pubblicato un avviso. Nessun CVE, nessuna patch nel Patch Tuesday di novembre, nessun attacco segnalato e nessuna presenza nel catalogo CISA dei vulnerabili sfruttati. L'80% è una stima del ricercatore. Non sappiamo se e quando arriverà una correzione, né quale forma avrà.
Cosa cambia per chi lavora con il digitale
Il rischio riguarda chi ha già un accesso locale, per esempio un account compromesso su un server o un PC aziendale. Da lì SignDrop punterebbe ai diritti SYSTEM. Se amministri sistemi Windows 11 25H2, 26H2 o Windows Server 2025, leggi il valore Mode nel registro per sapere se rientri. Non disattivare la mitigazione. Secondo la fonte ufficiale e il ricercatore, spegnerla riapre le falle di corruzione della memoria che doveva chiudere. Chi gestisce server può affidarsi a un hosting con aggiornamenti di sicurezza gestiti, ma qui serve comunque attendere il fix.
Il nostro parere
Il caso mostra un limite delle difese a strati. Una mitigazione ben scritta, che rifiuta file non autenticati, crea un file privilegiato con permessi ereditati e diventa un varco. Il ricercatore ammette che Microsoft ha fatto tutto correttamente e che è la logica a permettere l'abuso. Pesa anche il metodo, la divulgazione pubblica senza segnalazione privata, che lascia gli amministratori senza rimedio. Resta il fatto che il codice è pubblico e gli aggiornamenti, per ora, non bastano.
Domande frequenti
Che cos'è SignDrop?
È un exploit pubblico per Windows che promette l'elevazione a SYSTEM. Usa la creazione del file .cnpf del driver CLFS e un processo privilegiato come Defender.
Microsoft ha rilasciato una patch?
No, al momento. Secondo The Hacker News non ci sono conferma, CVE o correzione, e il Patch Tuesday di novembre non la includeva.
Posso disattivare la mitigazione CLFS per proteggermi?
È sconsigliato. Con Mode a 2 o 3 il sistema esce dal perimetro dell'attacco, ma CLFS torna ad analizzare file manomessi e riapre le falle di memoria.
Come controllo se il mio sistema è nel perimetro?
Leggi il valore Mode in HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication. Con 0 o 1 rientri nell'ambito dichiarato dal ricercatore.
È già usato negli attacchi?
Non risultano attacchi. SignDrop non compare nel catalogo CISA dei vulnerabili sfruttati e serve già un accesso locale.
Cosa guardare dopo SignDrop, tra avviso Microsoft e prossimi aggiornamenti
La prossima mossa spetta a Microsoft. Conviene seguire la sua risposta e i segnali di sfruttamento reale.
- Controlla la security update guide di Microsoft per un eventuale CVE su SignDrop.
- Tieni d'occhio il catalogo CISA dei vulnerabili sfruttati, se compare è il segnale di attacchi reali.
- Leggi il resoconto del Patch Tuesday di novembre e verifica se arriva una correzione fuori ciclo.