
 Ing. Calogero Bono
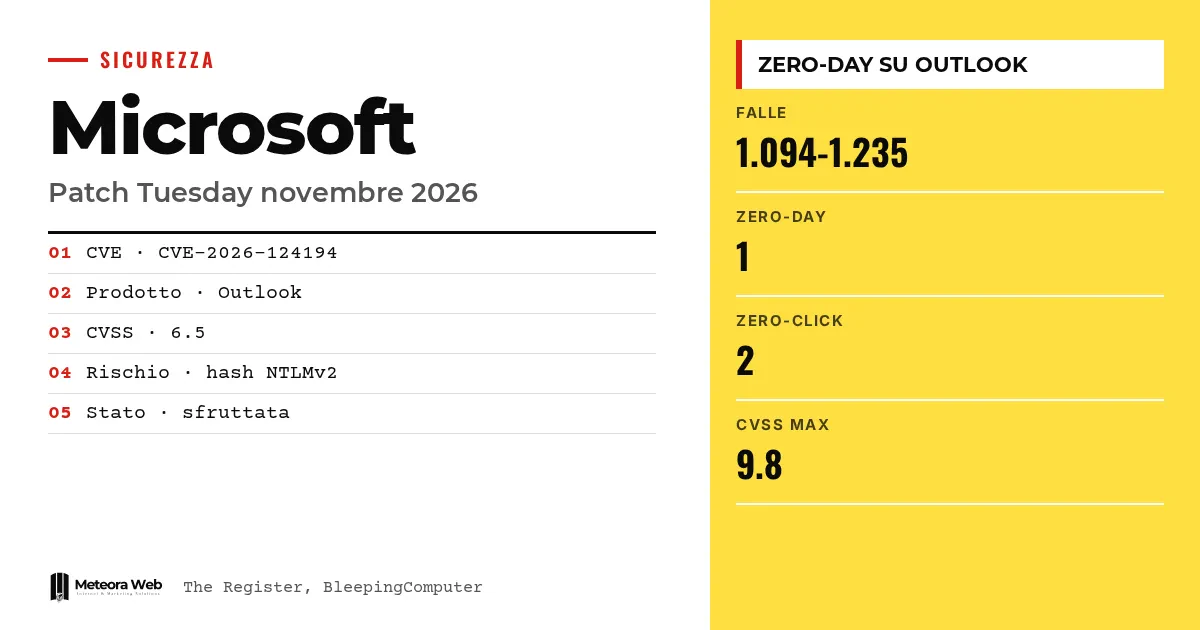
Microsoft ha pubblicato il Patch Tuesday di novembre 2026 con un numero record di correzioni. Il conteggio cambia da fonte a fonte, 1.094 secondo The Register e 1.235 secondo BleepingComputer. Una sola falla, in Outlook, era già sfruttata dagli attaccanti prima della patch. Conta perché basta far aprire un file a un utente per rubargli le credenziali di rete, e perché il volume dei bollettini ormai mette sotto pressione chi gestisce i sistemi.
Qualche termine, prima di entrare nei fatti. Zero-day è una falla senza correzione ufficiale al momento in cui viene scoperta o sfruttata. NTLMv2 hash è l'impronta della password che Windows usa per autenticarsi in rete, e se viene rubata può servire a farsi passare per l'utente. CVSS è il punteggio di gravità da 0 a 10. RCE significa esecuzione di codice da remoto. Zero-click indica una falla sfruttabile senza che la vittima faccia nulla.
Che cosa fa lo zero-day di Outlook?
La falla è uno spoofing in Outlook, tracciata come CVE-2026-124194, con punteggio CVSS 6.5 su 10. Secondo The Register, Microsoft l'ha segnata come sfruttata ma non ha detto da quando, da chi e con quali obiettivi.
Microsoft avverte che un aggressore non autenticato potrebbe inviare un file di messaggio e convincere l'utente ad aprirlo. Outlook si collega così a una posizione di rete controllata dall'attaccante senza mostrare il consueto avviso sui contenuti esterni.
Perché il rischio è più alto del nome?
Dustin Childs, della Zero Day Initiative di TrendAI, avverte che il nome inganna. Per lui «l'etichetta è spoofing, ma l'impatto è più grande di quanto suggerisca il nome».
BleepingComputer spiega il meccanismo. Windows può tentare di autenticarsi sul server remoto ed esporre l'hash NTLMv2, che l'attaccante può catturare e poi tentare di decifrare offline. Le credenziali recuperate servirebbero ad accedere ad account aziendali. Falle simili sono state sfruttate in passato con allegati di phishing.
Quante falle ha corretto Microsoft e perché i conti non tornano?
The Register parla di 1.094 correzioni, con ottobre a 1.474. BleepingComputer conta 1.235 falle, dopo le 1.411 di ottobre, e spiega di includere solo quelle rilasciate nel giorno del Patch Tuesday, escludendo 108 corrette prima. I criteri di conteggio sono diversi.
Per BleepingComputer 66 falle sono critiche, 48 di esecuzione di codice da remoto. La testata collega i record all'uso dell'IA da parte di Microsoft per trovare e correggere vulnerabilità. Su un tema vicino, vedi anche GPT-6 Cyber di OpenAI e le 81 falle in Firefox 159.
Quali sono le falle zero-click da correggere per prime?
Due falle critiche hanno CVSS 9.8. CVE-2026-116928 è una scrittura fuori dai limiti nel componente di ricerca di Windows. Secondo Microsoft, Exchange elabora l'allegato per l'indicizzazione, quindi il destinatario non deve aprire nulla.
CVE-2026-119958 riguarda l'implementazione LDAP di Windows e può colpire i domain controller con richieste create ad hoc. Childs conta anche 30 falle a rischio «wormable», cioè senza autenticazione né interazione. Segnala inoltre CVE-2026-112967, un heap overflow nel servizio Xbox Live Networking, anch'esso 9.8.
Limiti da conoscere
Non sappiamo quando sono iniziati gli attacchi su Outlook, chi li conduce e cosa fa dopo l'accesso. Microsoft non l'ha detto, secondo The Register. I totali delle falle divergono tra le fonti e non possiamo stabilire quale sia il riferimento. Il documento di Microsoft Learn descrive come Defender gestisce gli zero-day in generale e non commenta questo bollettino. Altri dettagli potrebbero arrivare nei prossimi giorni.
Cosa cambia per chi lavora con il digitale
Se usi Outlook, installa subito l'aggiornamento e ricorda agli utenti di non aprire file di messaggio inattesi. Con la patch pubblica, The Register nota che altri attaccanti possono analizzarla per costruire i propri exploit. Dai priorità a Exchange e ai domain controller, come indica Childs, e isola i servizi di rete esposti come DNS e DHCP. Secondo Microsoft Learn, quando esce la patch la raccomandazione in Defender passa a Update e il tag zero-day sparisce. Se gestisci server per clienti, un hosting con aggiornamenti di sicurezza gestiti toglie parte di questo lavoro.
Il nostro parere
I numeri di novembre dicono che il vecchio metodo, leggere il bollettino e correggere tutto, non regge più. Con oltre mille falle al mese serve decidere prima cosa conta davvero. Lo zero-day di Outlook ha un punteggio medio ma un impatto concreto, perché porta a credenziali rubate. Il punteggio CVSS da solo è una guida debole. Va incrociato con lo stato di sfruttamento e con l'esposizione dei sistemi. Colpisce anche che Microsoft resti avara di dettagli sugli attacchi.
Domande frequenti
Quanti zero-day corregge Microsoft a novembre 2026?
Uno solo, in Outlook, con identificativo CVE-2026-124194. Era sfruttato in attacchi prima della patch. Secondo The Register nessuna delle altre falle è indicata come pubblicamente nota.
Cosa rischia chi apre il file malevolo?
Può perdere l'hash NTLMv2 dell'account. L'attaccante può usarlo per farsi passare per l'utente, dopo averlo decifrato offline secondo BleepingComputer. Serve connessione di rete e interazione dell'utente.
Perché le fonti indicano numeri diversi di falle?
Usano criteri diversi. The Register riporta 1.094 correzioni, BleepingComputer 1.235. Quest'ultima testata dichiara di contare solo le falle rilasciate nel giorno del Patch Tuesday.
Cosa significa zero-click?
Che la falla si sfrutta senza che l'utente apra o clicchi nulla. Nel caso di CVE-2026-116928, Exchange elabora da solo l'allegato per indicizzarlo. Per questo Childs consiglia di correggere prima Exchange.
Come segnala Defender gli zero-day?
Con un tag Zero day nelle pagine di vulnerabilità, software e raccomandazioni. Quando arriva la patch, la raccomandazione diventa Update e il tag viene rimosso. Defender mostra solo gli zero-day di cui ha informazioni.
Cosa osservare nelle prossime settimane dopo il Patch Tuesday
I dettagli sugli attacchi a Outlook devono ancora arrivare. Intanto conviene preparare un metodo di priorità che regga anche al prossimo bollettino.
- Segui le segnalazioni su chi sfrutta CVE-2026-124194 e su come, e adatta le difese di posta.
- Controlla se Exchange e i domain controller risultano davvero aggiornati, non solo programmati.
- Prepara una regola scritta di priorità per i prossimi bollettini, basata su sfruttamento ed esposizione.



