
 Ing. Calogero Bono
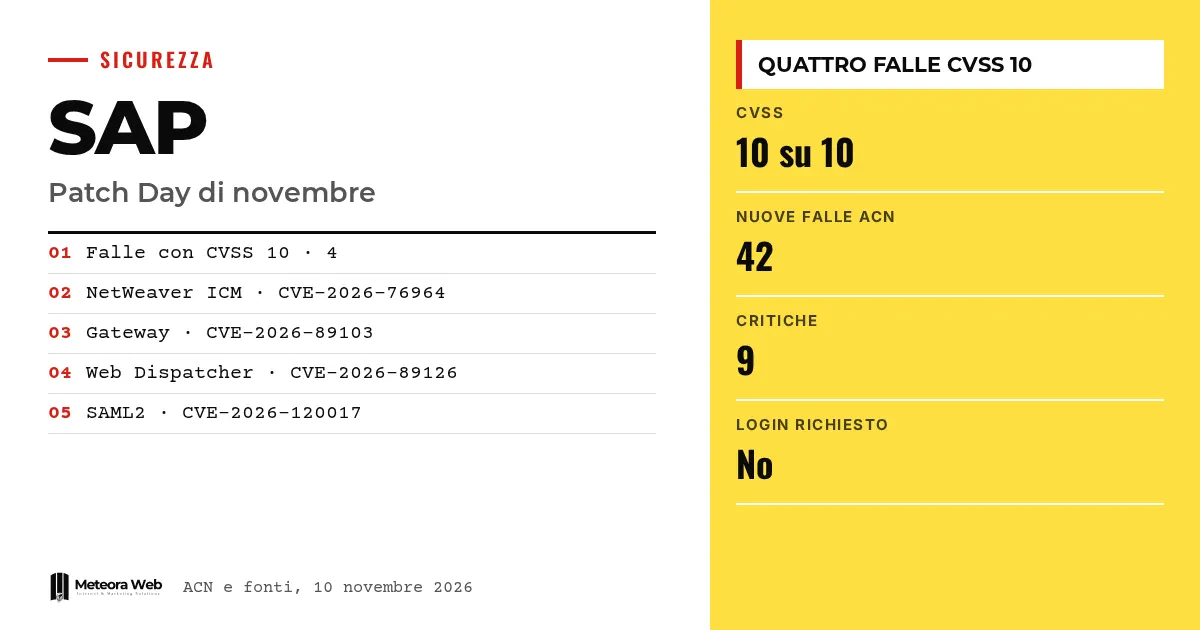
Il 10 novembre 2026 SAP ha pubblicato il Security Patch Day mensile, con quattro vulnerabilità valutate 10 su 10 nella scala CVSS. Riguardano NetWeaver Application Server ABAP, Web Dispatcher e Gateway, componenti al centro di molti sistemi aziendali. Secondo SAP, un attaccante senza credenziali può sfruttarle da remoto e compromettere il sistema. Conta perché due falle permettono l'esecuzione di codice e nessuna richiede un'azione dell'utente.
Qualche termine, prima di entrare nei fatti. CVSS è la scala da 0 a 10 che misura la gravità di una falla. NetWeaver è la piattaforma su cui girano le applicazioni SAP. Web Dispatcher riceve le richieste web e le inoltra al server, come bilanciatore e reverse proxy. ICM (Internet Communication Manager) gestisce il traffico web del server. SAML permette l'accesso unico delegando il login a un identity provider.
Cosa ha corretto SAP a novembre?
Il bollettino dell'Agenzia per la cybersicurezza nazionale parla di 42 nuove vulnerabilità, di cui 9 critiche e 19 alte. BleepingComputer ne conta 35 negli aggiornamenti del mese. La differenza di conteggio non è spiegata nelle fonti.
Le quattro falle da 10 sono CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) e CVE-2026-120017 (provider SAML2). Ognuna ha una propria nota SAP, con versioni interessate diverse.
Che cosa sono ICM2SHELL e PROXYGATE?
Sono i nomi dati da Onapsis, la società che ha trovato tre delle falle. ICM2SHELL indica CVE-2026-76964 e CVE-2026-89126, che nascono dallo stesso errore nel codice del kernel usato per ricomporre i messaggi WebSocket divisi. Secondo The Hacker News, Onapsis ha fornito a SAP un exploit funzionante che esegue comandi del sistema operativo come <sid>adm.
Lo stesso errore può far cadere ICM o Web Dispatcher. Se cade il Web Dispatcher, restano isolati tutti i sistemi SAP che ha dietro. Il supporto WebSocket è attivo di default, quindi si è esposti anche senza usarlo.
Come funzionano la falla del Gateway e quella SAML?
PROXYGATE è CVE-2026-89103. Fa credere al Gateway che un attaccante esterno sia uno dei server applicativi interni. Onapsis spiega che l'esposizione dipende dalla lista proxy prxyinfo, oppure dal parametro gw/acl_mode_proxy se la lista manca, e non dalle liste secinfo e reginfo, che la maggior parte delle guide cita.
La falla SAML (CVE-2026-120017) riguarda la mancata verifica delle firme sulle asserzioni in certe configurazioni. Secondo il fornitore, permette di accedere come qualsiasi utente, anche privilegiato, su alcuni sistemi con accesso unico SAML.
Queste falle sono già sfruttate?
Per ora le fonti non riportano attacchi. I ricercatori di Onapsis dichiarano di non aver visto sfruttare ICM2SHELL né PROXYGATE, anche se hanno mostrato l'attacco completo in una proof of concept condivisa con SAP.
Il contesto però pesa. Secondo BleepingComputer, la CISA statunitense segnala 14 falle SAP sfruttate attivamente dal novembre 2021, tre delle quali usate anche da gruppi ransomware. Una falla da 10 su Commerce Cloud, corretta ad agosto, è stata indicata come sfruttata pochi giorni dopo la patch. Un quadro simile a quello visto con le scansioni su Oracle E-Business Suite dopo la patch.
Limiti da conoscere
Le note SAP stanno in SAP for Me, che richiede un accesso, quindi non le abbiamo lette. I kernel fuori manutenzione sono colpiti secondo Onapsis e potrebbero non ricevere correzioni. Le fonti sono in parte divergenti sui numeri e The Hacker News ha corretto un errore sulla falla del Gateway. Non sappiamo se arriveranno exploit pubblici.
Cosa cambia per chi lavora con il digitale
Se gestisci sistemi SAP, il primo passo è fare l'inventario di kernel e Web Dispatcher, perché una sola istanza dimenticata lascia aperta la falla. RedRays consiglia un unico rilascio che copra tutte le 17 correzioni del mese. Per il Gateway controlla prxyinfo, perché la patch da sola non basta se la lista è permissiva. Per SAML non esiste una soluzione alternativa. Disattivare WebSocket è un ripiego che rompe alcune funzioni Fiori e gli ABAP Push Channels. Chi ospita sistemi critici su server propri può appoggiarsi a un hosting con aggiornamenti di sicurezza gestiti.
Il nostro parere
Il dato più scomodo non è il punteggio, ma il fatto che la protezione dipenda dalla configurazione. Un Gateway con lista proxy permissiva resta esposto a qualsiasi livello di patch, e su certi kernel un livello più alto non significa correzione presente. Chi applica la patch e chiude il ticket rischia una falsa sicurezza. Le patch vanno verificate, non solo installate. Anche per la gestione dei kernel Linux vale la stessa regola.
Domande frequenti
Le falle SAP di novembre sono già sfruttate?
Le fonti non riportano attacchi. Onapsis dichiara di non aver visto sfruttare ICM2SHELL e PROXYGATE, ma esistono proof of concept condivise con SAP.
Servono credenziali per sfruttarle?
No. Secondo SAP e Onapsis non servono utente, password né azioni dell'utente, e l'attaccante deve solo raggiungere il componente in rete.
Qual è la differenza tra ICM2SHELL e PROXYGATE?
ICM2SHELL è un errore di memoria condiviso da ICM e Web Dispatcher. PROXYGATE riguarda il Gateway, che scambia un attaccante esterno per un server applicativo interno.
Basta disattivare WebSocket?
No, è solo un ripiego. Blocca il bug su ICM e Web Dispatcher, ma rompe funzioni come gli ABAP Push Channels e alcune funzioni Fiori.
Dove trovo le istruzioni ufficiali?
Nel bollettino SAP e nelle note in SAP for Me, che richiede un accesso. L'ACN rimanda al bollettino del fornitore per gli aggiornamenti.
Cosa controllare nelle prossime settimane sui sistemi SAP
Il rischio ora si sposta dalla scoperta alla velocità con cui i sistemi vengono aggiornati. Conviene guardare tre cose.
- Segui eventuali segnalazioni di sfruttamento attivo, anche da CISA e ACN.
- Verifica se i kernel 7.93 hanno il livello corretto, perché la patch 419 risulta ancora vulnerabile.
- Pianifica il passaggio dai kernel fuori manutenzione a versioni supportate.



