
 Ing. Calogero Bono
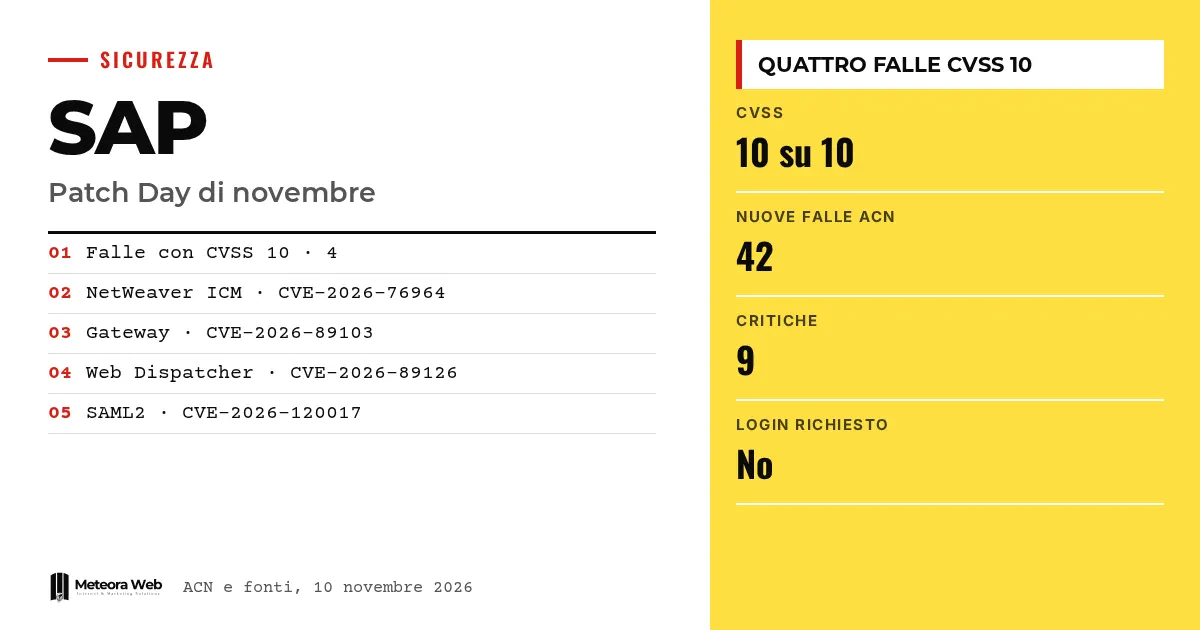
2026 年 11 月 10 日,SAP 发布了每月一次的安全补丁日,其中包含四个在 CVSS 评分中得 10 分(满分)的漏洞。这些漏洞涉及 NetWeaver Application Server ABAP、Web Dispatcher 和 Gateway,都是许多企业系统的核心组件。据 SAP 称,攻击者无需任何凭证即可从远程利用这些漏洞并控制系统。值得关注的是,其中两个漏洞可以执行代码,而且无需用户进行任何操作。
在进入正题之前,先了解几个术语。 CVSS 是一种从 0 到 10 的评分标准,用来衡量漏洞的严重程度。NetWeaver 是运行 SAP 应用的平台。Web Dispatcher 负责接收网页请求并转发给服务器,兼具负载均衡器和反向代理的功能。ICM(Internet Communication Manager)负责处理服务器的网页流量。SAML 通过把登录工作交给身份提供商,实现单点登录。
SAP 十一月修复了哪些问题?
国家网络安全局的公告提到本月新增 42 个漏洞,其中 9 个为严重、19 个为高危。BleepingComputer 统计本月更新中有 35 个。两者数量的差异在来源中没有解释。
四个满分漏洞分别是 CVE-2026-76964(ICM)、CVE-2026-89126(Web Dispatcher)、CVE-2026-89103(Gateway)以及 CVE-2026-120017(SAML2 提供程序)。每个漏洞都有各自的 SAP 说明,受影响的版本也有所不同。
ICM2SHELL 和 PROXYGATE 是什么?
这是 Onapsis 为漏洞取的名字,该公司发现了其中三个漏洞。ICM2SHELL 指 CVE-2026-76964 和 CVE-2026-89126,它们源于内核中同一处用于拼接被分片 WebSocket 消息的代码错误。据 The Hacker News 报道,Onapsis 已向 SAP 提供了一个可用的利用代码,能以 <sid>adm 身份执行操作系统命令。
同样的错误还可能导致 ICM 或 Web Dispatcher 崩溃。一旦 Web Dispatcher 崩溃,它后面所有的 SAP 系统都会被隔离。WebSocket 支持默认开启,即使你不使用它,也同样暴露在风险之中。
Gateway 漏洞和 SAML 漏洞如何运作?
PROXYGATE 即 CVE-2026-89103。它让 Gateway 误以为外部攻击者是某个内部应用服务器。Onapsis 解释说,暴露程度取决于代理列表 prxyinfo,如果列表缺失则取决于参数 gw/acl_mode_proxy,而不是大多数指南所提到的 secinfo 和 reginfo 列表。
SAML 漏洞(CVE-2026-120017)涉及在某些配置下未能校验断言签名。据供应商称,在部分启用 SAML 单点登录的系统上,攻击者可以借此以任意用户身份登录,包括特权用户。
这些漏洞已经被利用了吗?
目前来源中尚无攻击报告。Onapsis 的研究人员表示,他们没有看到 ICM2SHELL 或 PROXYGATE 被利用,尽管他们已在与 SAP 共享的概念验证中展示了完整的攻击过程。
不过背景值得留意。据 BleepingComputer 报道,美国 CISA 指出,自 2021 年 11 月以来有 14 个 SAP 漏洞被积极利用,其中三个还被勒索软件团伙使用。一个在 Commerce Cloud 上的满分漏洞已于 8 月修复,几天后便被报告遭到利用。情况与Oracle E-Business Suite 补丁发布后的扫描类似。
需要了解的局限
SAP 的安全说明位于 SAP for Me 中,需要登录才能查看,因此我们没有阅读原文。据 Onapsis 称,已停止维护的内核也受到影响,可能收不到修复。各来源对数字的统计并不一致,The Hacker News 还更正了关于 Gateway 漏洞的一处错误。目前我们也不清楚是否会出现公开的利用代码。
这对数字行业从业者意味着什么
如果你负责管理 SAP 系统,第一步是盘点所有内核和 Web Dispatcher,因为只要遗漏一个实例,漏洞就依然敞开。RedRays 建议一次性发布,覆盖本月全部 17 项修复。对于 Gateway,请检查 prxyinfo,如果代理列表设置得过于宽松,仅靠补丁是不够的。SAML 目前没有替代方案。关闭 WebSocket 只能作为权宜之计,但会导致部分 Fiori 功能和 ABAP Push Channels 无法使用。如果你在自有服务器上托管关键系统,可以考虑使用提供托管安全更新的主机服务。
我们的看法
最令人不安的并非评分本身,而是防护效果依赖于配置。如果 Gateway 的代理列表过于宽松,无论补丁层级多高都仍然暴露;而在某些内核上,更高的补丁层级并不代表漏洞已经修复。只安装补丁、关闭工单的人,可能会陷入虚假的安全感。补丁必须经过验证,而不能只是安装完事。Linux 内核的管理也遵循同样的原则。
常见问题
十一月的 SAP 漏洞已经被利用了吗?
来源中没有报告攻击事件。Onapsis 表示没有看到 ICM2SHELL 和 PROXYGATE 被利用,但已有与 SAP 共享的概念验证代码。
利用这些漏洞需要凭证吗?
不需要。据 SAP 和 Onapsis 称,无需用户账号、密码,也无需用户任何操作,攻击者只需能够在网络上访问相关组件即可。
ICM2SHELL 和 PROXYGATE 有什么区别?
ICM2SHELL 是 ICM 与 Web Dispatcher 共有的内存错误。PROXYGATE 涉及 Gateway,会让外部攻击者被误认为是内部应用服务器。
只关闭 WebSocket 就够了吗?
不够,这只是权宜之计。它可以阻断 ICM 和 Web Dispatcher 上的漏洞,但会影响 ABAP Push Channels 和部分 Fiori 功能。
在哪里可以找到官方操作说明?
在 SAP 公告以及 SAP for Me 中的说明里,后者需要登录。国家网络安全局建议以供应商公告为准获取更新信息。
未来几周检查 SAP 系统时应关注什么
当前的风险已从漏洞发现转向系统更新的速度。建议重点关注以下三点。
- 关注是否有积极利用的报告,包括来自 CISA 和国家网络安全局的通报。
- 核实 7.93 内核是否已达到正确的补丁级别,因为补丁 419 仍然存在漏洞。
- 规划从已停止维护的内核迁移到受支持版本的时间表。



