
 Ing. Calogero Bono
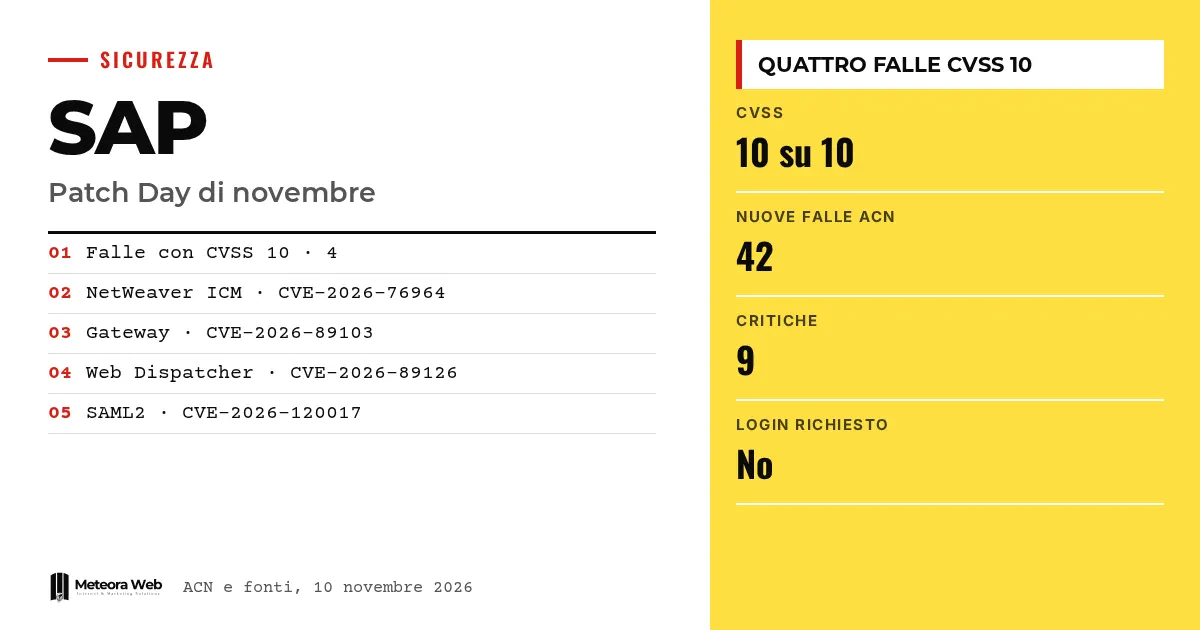
10 ноября 2026 года SAP опубликовала ежемесячный Security Patch Day с четырьмя уязвимостями, которым присвоен балл 10 из 10 по шкале CVSS. Они касаются NetWeaver Application Server ABAP, Web Dispatcher и Gateway, компонентов, лежащих в основе многих корпоративных систем. По данным SAP, атакующий без учётных данных может эксплуатировать их удалённо и получить контроль над системой. Важно это потому, что две уязвимости позволяют выполнять код, а для ни одной из них не нужно действие пользователя.
Несколько терминов, прежде чем перейти к фактам. CVSS — шкала от 0 до 10, которая измеряет серьёзность уязвимости. NetWeaver — платформа, на которой работают приложения SAP. Web Dispatcher принимает веб-запросы и передаёт их серверу, выполняя роль балансировщика и обратного прокси. ICM (Internet Communication Manager) обрабатывает веб-трафик сервера. SAML позволяет single sign-on, делегируя вход провайдеру идентификации.
Что исправила SAP в ноябре?
Бюллетень Национального агентства по кибербезопасности называет 42 новые уязвимости, из них 9 критических и 19 высоких. BleepingComputer насчитывает 35 в обновлениях месяца. Источники не объясняют расхождение в подсчётах.
Четыре уязвимости с баллом 10 — это CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) и CVE-2026-120017 (провайдер SAML2). У каждой есть отдельное примечание SAP с разными затронутыми версиями.
Что такое ICM2SHELL и PROXYGATE?
Так назвала их Onapsis, компания, которая нашла три из этих уязвимостей. ICM2SHELL обозначает CVE-2026-76964 и CVE-2026-89126, которые возникают из одной и той же ошибки в коде ядра, используемом для сборки разделённых сообщений WebSocket. По данным The Hacker News, Onapsis передала SAP работающий эксплойт, выполняющий команды операционной системы от имени <sid>adm.
Та же ошибка может уронить ICM или Web Dispatcher. Если упадёт Web Dispatcher, будут изолированы все системы SAP за ним. Поддержка WebSocket включена по умолчанию, поэтому уязвимость актуальна, даже если вы её не используете.
Как работают уязвимость Gateway и уязвимость SAML?
PROXYGATE — это CVE-2026-89103. Она заставляет Gateway принять внешнего атакующего за один из внутренних серверов приложений. Onapsis объясняет, что уязвимость зависит от списка прокси prxyinfo или, если списка нет, от параметра gw/acl_mode_proxy, а не от списков secinfo и reginfo, которые упоминает большинство руководств.
Уязвимость SAML (CVE-2026-120017) связана с отсутствием проверки подписей в утверждениях при определённых конфигурациях. По данным поставщика, она позволяет войти под любым пользователем, в том числе с привилегиями, в некоторых системах с single sign-on через SAML.
Эти уязвимости уже используются?
Пока источники не сообщают об атаках. Исследователи Onapsis заявляют, что не видели эксплуатации ICM2SHELL и PROXYGATE, хотя показали полную атаку в proof of concept, переданном SAP.
Контекст, однако, важен. По данным BleepingComputer, CISA США отмечает 14 уязвимостей SAP, активно эксплуатируемых с ноября 2021 года, и три из них использовались также группами ransomware. Уязвимость с баллом 10 в Commerce Cloud, исправленная в августе, была отмечена как эксплуатируемая через несколько дней после патча. Картина похожа на ту, что наблюдалась при сканированиях Oracle E-Business Suite после патча.
Ограничения, которые важно знать
Примечания SAP находятся в SAP for Me, для доступа к которому нужна авторизация, поэтому мы их не читали. По данным Onapsis, затронуты и ядра вне поддержки, которые, возможно, не получат исправлений. Источники расходятся в цифрах, а The Hacker News исправила ошибку, связанную с уязвимостью Gateway. Неизвестно, появятся ли публичные эксплойты.
Что это меняет для тех, кто работает с цифровыми системами
Если вы управляете системами SAP, первый шаг — инвентаризация ядер и Web Dispatcher, ведь одна забытая инстанция оставляет уязвимость открытой. RedRays советует одним релизом закрыть все 17 исправлений месяца. Для Gateway проверьте prxyinfo, потому что одного патча недостаточно, если список разрешён слишком широко. Для SAML обходного пути нет. Отключение WebSocket — временная мера, которая ломает часть функций Fiori и ABAP Push Channels. Тем, кто держит критичные системы на собственных серверах, может подойти хостинг с управляемыми обновлениями безопасности.
Наше мнение
Самое неприятное здесь не балл, а то, что защита зависит от конфигурации. Gateway со слишком широким списком прокси остаётся уязвимым на любом уровне патча, а на некоторых ядрах более новый уровень не означает, что исправление присутствует. Тот, кто установил патч и закрыл тикет, рискует получить ложное чувство безопасности. Патчи нужно проверять, а не просто устанавливать. То же правило действует и для управления ядрами Linux.
Часто задаваемые вопросы
Уже ли используются ноябрьские уязвимости SAP?
В источниках нет сообщений об атаках. Onapsis заявляет, что не видела эксплуатации ICM2SHELL и PROXYGATE, но публичные proof of concept существуют и были переданы SAP.
Нужны ли учётные данные для эксплуатации?
Нет. По данным SAP и Onapsis, не нужны ни пользователь, ни пароль, ни действия пользователя, а атакующему достаточно достичь компонента по сети.
В чём разница между ICM2SHELL и PROXYGATE?
ICM2SHELL — ошибка памяти, общая для ICM и Web Dispatcher. PROXYGATE касается Gateway, который принимает внешнего атакующего за внутренний сервер приложений.
Достаточно ли отключить WebSocket?
Нет, это лишь временная мера. Она блокирует ошибку в ICM и Web Dispatcher, но ломает функции вроде ABAP Push Channels и часть функций Fiori.
Где найти официальные инструкции?
В бюллетене SAP и примечаниях в SAP for Me, для которого нужна авторизация. ACN отсылает к бюллетеню поставщика по вопросам обновлений.
Что проверить в ближайшие недели в системах SAP
Теперь риск смещается от обнаружения уязвимостей к скорости, с которой системы обновляются. Стоит обратить внимание на три вещи.
- Следите за сообщениями об активной эксплуатации, в том числе от CISA и ACN.
- Проверьте, что ядра 7.93 имеют нужный уровень, поскольку патч 419 по-прежнему уязвим.
- Запланируйте переход с ядер вне поддержки на поддерживаемые версии.



