
 Ing. Calogero Bono
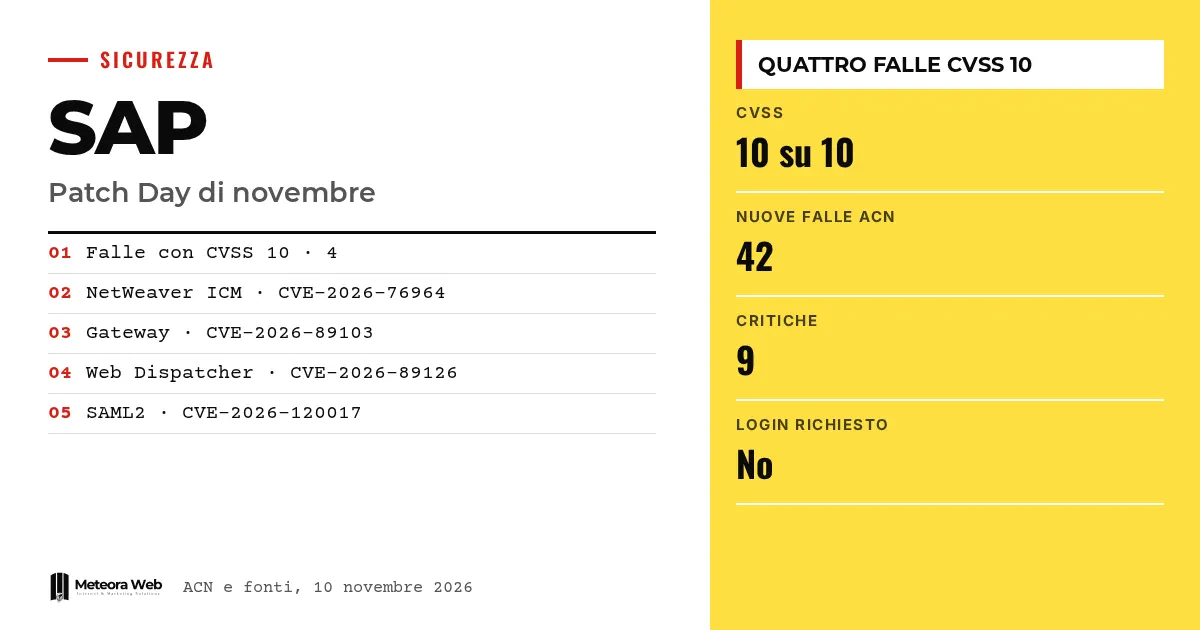
Am 10. November 2026 hat SAP den monatlichen Security Patch Day veröffentlicht, mit vier Schwachstellen, die auf der CVSS-Skala mit 10 von 10 bewertet sind. Sie betreffen NetWeaver Application Server ABAP, Web Dispatcher und Gateway, Komponenten, die in vielen Unternehmenssystemen im Mittelpunkt stehen. Laut SAP kann ein Angreifer ohne Zugangsdaten sie aus der Ferne ausnutzen und das System kompromittieren. Das ist relevant, weil zwei Lücken die Ausführung von Code erlauben und keine einzige eine Aktion des Nutzers erfordert.
Ein paar Begriffe, bevor wir zu den Fakten kommen. CVSS ist die Skala von 0 bis 10, die den Schweregrad einer Lücke misst. NetWeaver ist die Plattform, auf der die SAP-Anwendungen laufen. Web Dispatcher nimmt Webanfragen entgegen und leitet sie an den Server weiter, als Lastverteiler und Reverse Proxy. ICM (Internet Communication Manager) verwaltet den Webverkehr des Servers. SAML ermöglicht Single Sign-on, indem die Anmeldung an einen Identity Provider delegiert wird.
Was hat SAP im November korrigiert?
Das Bulletin der italienischen Agentur für nationale Cybersicherheit spricht von 42 neuen Schwachstellen, davon 9 kritisch und 19 hoch. BleepingComputer zählt 35 in den Updates des Monats. Die unterschiedliche Zählung wird in den Quellen nicht erklärt.
Die vier Lücken mit 10 sind CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) und CVE-2026-120017 (SAML2-Provider). Jede hat einen eigenen SAP-Hinweis mit unterschiedlichen betroffenen Versionen.
Was sind ICM2SHELL und PROXYGATE?
Das sind die Namen, die Onapsis vergeben hat, das Unternehmen, das drei der Lücken gefunden hat. ICM2SHELL bezeichnet CVE-2026-76964 und CVE-2026-89126, die auf demselben Fehler im Kernel-Code beruhen, der geteilte WebSocket-Nachrichten wieder zusammensetzt. Laut The Hacker News hat Onapsis SAP einen funktionierenden Exploit übergeben, der Betriebssystembefehle als <sid>adm ausführt.
Derselbe Fehler kann ICM oder Web Dispatcher zum Absturz bringen. Stürzt der Web Dispatcher ab, sind alle SAP-Systeme dahinter isoliert. Die WebSocket-Unterstützung ist standardmäßig aktiv, man ist also auch dann exponiert, wenn man sie nicht nutzt.
Wie funktionieren die Gateway-Lücke und die SAML-Lücke?
PROXYGATE ist CVE-2026-89103. Es bringt das Gateway dazu, einen externen Angreifer für einen der internen Anwendungsserver zu halten. Onapsis erklärt, dass die Exposition von der Proxy-Liste prxyinfo abhängt, oder vom Parameter gw/acl_mode_proxy, falls die Liste fehlt, und nicht von den Listen secinfo und reginfo, die die meisten Anleitungen nennen.
Die SAML-Lücke (CVE-2026-120017) betrifft die fehlende Prüfung der Signaturen auf Assertions in bestimmten Konfigurationen. Laut Hersteller erlaubt sie den Zugriff als beliebiger Nutzer, auch privilegierter, auf manchen Systemen mit SAML-Single-Sign-on.
Werden diese Lücken bereits ausgenutzt?
Bislang berichten die Quellen von keinen Angriffen. Die Forscher von Onapsis geben an, weder ICM2SHELL noch PROXYGATE in Aktion gesehen zu haben, auch wenn sie den vollständigen Angriff in einem mit SAP geteilten Proof of Concept gezeigt haben.
Der Kontext wiegt jedoch schwer. Laut BleepingComputer führt die US-Behörde CISA seit November 2021 14 SAP-Lücken, die aktiv ausgenutzt werden, drei davon auch von Ransomware-Gruppen. Eine Lücke mit 10 in Commerce Cloud, im August korrigiert, wurde wenige Tage nach dem Patch als ausgenutzt gemeldet. Ein ähnliches Bild wie bei den Scans auf Oracle E-Business Suite nach dem Patch.
Grenzen, die du kennen solltest
Die SAP-Hinweise liegen in SAP for Me, wofür ein Zugang nötig ist, deshalb haben wir sie nicht gelesen. Kernel außerhalb der Wartung sind laut Onapsis betroffen und erhalten womöglich keine Korrekturen. Die Quellen weichen bei den Zahlen teilweise voneinander ab, und The Hacker News hat einen Fehler zur Lücke im Gateway korrigiert. Ob öffentliche Exploits auftauchen werden, wissen wir nicht.
Was sich für alle ändert, die mit Digitaltechnik arbeiten
Wenn du SAP-Systeme betreibst, besteht der erste Schritt darin, Kernel und Web Dispatcher zu inventarisieren, denn eine vergessene Instanz lässt die Lücke offen. RedRays empfiehlt eine einzige Auslieferung, die alle 17 Korrekturen des Monats abdeckt. Für das Gateway prüfe prxyinfo, denn die Patch allein reicht nicht, wenn die Liste zu großzügig ist. Für SAML gibt es keine alternative Lösung. WebSockets zu deaktivieren ist ein Notbehelf, der einige Fiori-Funktionen und die ABAP Push Channels unterbricht. Wer kritische Systeme auf eigenen Servern betreibt, kann sich auf Hosting mit verwalteten Sicherheitsupdates stützen.
Unsere Einschätzung
Der unbequemste Befund ist nicht die Punktzahl, sondern dass der Schutz von der Konfiguration abhängt. Ein Gateway mit einer großzügigen Proxy-Liste bleibt unabhängig vom Patch-Stand angreifbar, und bei manchen Kerneln bedeutet ein höherer Stand nicht automatisch, dass die Korrektur vorhanden ist. Wer die Patch einspielt und das Ticket schließt, riskiert falsche Sicherheit. Patches muss man prüfen, nicht nur installieren. Dasselbe gilt für die Verwaltung von Linux-Kerneln.
Häufig gestellte Fragen
Werden die SAP-Lücken vom November bereits ausgenutzt?
Die Quellen berichten von keinen Angriffen. Onapsis gibt an, bei ICM2SHELL und PROXYGATE keine Ausnutzung gesehen zu haben, allerdings existieren Proofs of Concept, die mit SAP geteilt wurden.
Braucht man Zugangsdaten, um sie auszunutzen?
Nein. Laut SAP und Onapsis braucht man weder Benutzer, Passwort noch Aktionen des Nutzers; der Angreifer muss das Bauteil nur über das Netz erreichen.
Was ist der Unterschied zwischen ICM2SHELL und PROXYGATE?
ICM2SHELL ist ein Speicherfehler, der ICM und Web Dispatcher gemeinsam betrifft. PROXYGATE betrifft das Gateway, das einen externen Angreifer für einen internen Anwendungsserver hält.
Reicht es, WebSockets zu deaktivieren?
Nein, das ist nur ein Notbehelf. Er blockiert den Fehler in ICM und Web Dispatcher, unterbricht aber Funktionen wie die ABAP Push Channels und einige Fiori-Funktionen.
Wo finde ich die offiziellen Anleitungen?
Im SAP-Bulletin und in den Hinweisen in SAP for Me, wofür ein Zugang nötig ist. Das ACN verweist für Updates auf das Bulletin des Herstellers.
Worauf du in den kommenden Wochen bei SAP-Systemen achten solltest
Das Risiko verlagert sich jetzt von der Entdeckung auf die Geschwindigkeit, mit der Systeme aktualisiert werden. Drei Dinge lohnen einen Blick.
- Verfolge Meldungen über aktive Ausnutzung, auch von CISA und ACN.
- Prüfe, ob die Kernel 7.93 den richtigen Stand haben, denn Patch 419 erweist sich noch als verwundbar.
- Plane den Wechsel von Kerneln außerhalb der Wartung auf unterstützte Versionen.



