
 Ing. Calogero Bono
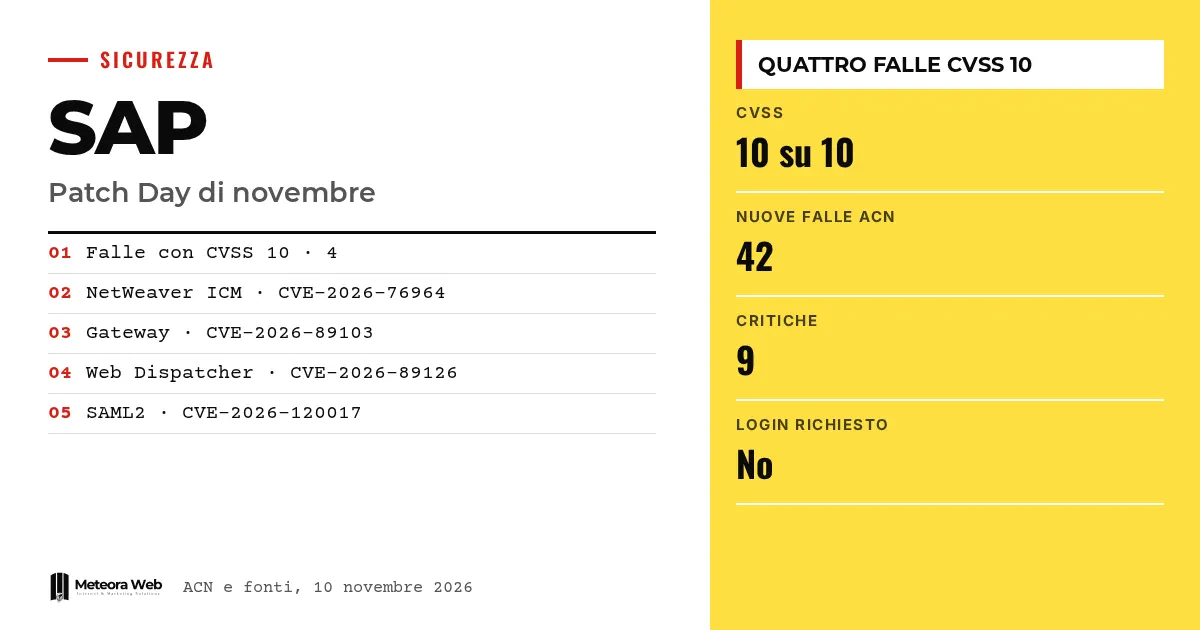
Op 10 november 2026 heeft SAP de maandelijkse Security Patch Day uitgebracht, met vier kwetsbaarheden die op de CVSS-schaal een 10 op 10 scoren. Ze betreffen NetWeaver Application Server ABAP, Web Dispatcher en Gateway, componenten die centraal staan in veel bedrijfssystemen. Volgens SAP kan een aanvaller zonder inloggegevens ze op afstand misbruiken en het systeem compromitteren. Dat is belangrijk omdat twee lekken het uitvoeren van code mogelijk maken en geen enkele actie van de gebruiker vereist.
Een paar termen voordat we in de feiten duiken CVSS is de schaal van 0 tot 10 die de ernst van een lek meet. NetWeaver is het platform waarop SAP-applicaties draaien. Web Dispatcher ontvangt webverzoeken en stuurt ze door naar de server, als loadbalancer en reverse proxy. ICM (Internet Communication Manager) beheert het webverkeer van de server. SAML maakt eenmalige aanmelding mogelijk door het inloggen over te dragen aan een identity provider.
Wat heeft SAP in november gecorrigeerd?
Het bulletin van het Nationaal Agentschap voor Cyberbeveiliging spreekt van 42 nieuwe kwetsbaarheden, waarvan 9 kritiek en 19 hoog. BleepingComputer telt er 35 in de updates van de maand. Het verschil in tellingen wordt in de bronnen niet verklaard.
De vier lekken met score 10 zijn CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) en CVE-2026-120017 (SAML2-provider). Elk heeft een eigen SAP-notitie, met verschillende getroffen versies.
Wat zijn ICM2SHELL en PROXYGATE?
Dit zijn de namen die Onapsis heeft gegeven, het bedrijf dat drie van de lekken heeft gevonden. ICM2SHELL verwijst naar CVE-2026-76964 en CVE-2026-89126, die voortkomen uit dezelfde fout in de kernelcode die gesplitste WebSocket-berichten weer samenvoegt. Volgens The Hacker News heeft Onapsis aan SAP een werkende exploit geleverd die besturingssysteemcommando's uitvoert als <sid>adm.
Dezelfde fout kan ICM of Web Dispatcher doen crashen. Als de Web Dispatcher uitvalt, zijn alle SAP-systemen erachter van de buitenwereld afgesloten. WebSocket-ondersteuning staat standaard aan, dus je bent kwetsbaar ook als je die functie niet gebruikt.
Hoe werken het Gateway-lek en de SAML-fout?
PROXYGATE is CVE-2026-89103. Het laat de Gateway denken dat een externe aanvaller een van de interne applicatieservers is. Onapsis legt uit dat de blootstelling afhangt van de proxylijst prxyinfo, of van de parameter gw/acl_mode_proxy als die lijst ontbreekt, en niet van de lijsten secinfo en reginfo die de meeste handleidingen noemen.
Het SAML-lek (CVE-2026-120017) betreft het ontbreken van signatuurcontrole op assertions in bepaalde configuraties. Volgens de leverancier maakt dat toegang als willekeurige gebruiker mogelijk, ook als beheerder, op sommige systemen met eenmalige SAML-aanmelding.
Worden deze lekken al misbruikt?
Voorlopig melden de bronnen geen aanvallen. Onapsis-onderzoekers zeggen dat ze ICM2SHELL noch PROXYGATE in het wild hebben gezien, hoewel ze de volledige aanval hebben laten zien in een proof-of-concept die met SAP is gedeeld.
De context weegt wel mee. Volgens BleepingComputer houdt de Amerikaanse CISA sinds november 2021 veertien SAP-lekken bij die actief worden misbruikt, waarvan er drie ook door ransomwaregroepen zijn gebruikt. Een lek met score 10 in Commerce Cloud, dat in augustus is gecorrigeerd, werd enkele dagen na de patch al als misbruikt aangemerkt. Een beeld dat lijkt op wat we zagen bij de scans op Oracle E-Business Suite na de patch.
Beperkingen om te kennen
De SAP-notities staan in SAP for Me, waarvoor je moet inloggen, dus wij hebben ze niet kunnen lezen. Volgens Onapsis zijn kernels die niet meer onderhouden worden getroffen en krijgen ze mogelijk geen correcties. De bronnen lopen deels uiteen in de cijfers, en The Hacker News heeft een fout over het Gateway-lek gecorrigeerd. We weten niet of er openbare exploits komen.
Wat verandert er voor wie met digitale systemen werkt
Als je SAP-systemen beheert, is de eerste stap een inventaris van kernels en Web Dispatchers, want één vergeten instantie laat het lek open staan. RedRays adviseert één release die alle 17 correcties van de maand dekt. Controleer voor de Gateway prxyinfo, want de patch alleen is niet genoeg als de lijst te ruim is. Voor SAML bestaat geen tijdelijke oplossing. WebSocket uitschakelen is een noodoplossing die sommige Fiori-functies en de ABAP Push Channels laat vastlopen. Wie kritieke systemen op eigen servers draait, kan terecht bij hosting met beheerde beveiligingsupdates.
Ons oordeel
Het ongemakkelijkste gegeven is niet de score, maar dat de bescherming van de configuratie afhangt. Een Gateway met een ruime proxylijst blijft kwetsbaar, ongeacht het patchniveau, en op sommige kernels betekent een hoger niveau niet automatisch dat de correctie aanwezig is. Wie de patch toepast en het ticket sluit, riskeert een schijnveiligheid. Patches moet je controleren, niet alleen installeren. Voor het beheer van Linux-kernels geldt dezelfde regel.
Veelgestelde vragen
Worden de SAP-lekken van november al misbruikt?
De bronnen melden geen aanvallen. Onapsis zegt dat het ICM2SHELL en PROXYGATE niet in het wild heeft gezien, maar er bestaan proof-of-concepts die met SAP zijn gedeeld.
Zijn er inloggegevens nodig om ze te misbruiken?
Nee. Volgens SAP en Onapsis zijn geen gebruiker, wachtwoord of handeling van de gebruiker nodig, en de aanvaller hoeft alleen het component over het netwerk te bereiken.
Wat is het verschil tussen ICM2SHELL en PROXYGATE?
ICM2SHELL is een geheugenfout die ICM en Web Dispatcher delen. PROXYGATE betreft de Gateway, die een externe aanvaller aanziet voor een interne applicatieserver.
Is het genoeg om WebSocket uit te schakelen?
Nee, het is alleen een noodoplossing. Het blokkeert de bug in ICM en Web Dispatcher, maar breekt functies zoals de ABAP Push Channels en sommige Fiori-functies.
Waar vind ik de officiële instructies?
In het SAP-bulletin en in de notities in SAP for Me, waarvoor je moet inloggen. Het ACN verwijst voor updates naar het bulletin van de leverancier.
Wat je de komende weken op SAP-systemen moet controleren
Het risico verschuift nu van de ontdekking naar de snelheid waarmee systemen worden bijgewerkt. Let op drie punten.
- Volg eventuele meldingen van actief misbruik, ook van CISA en ACN.
- Controleer of de kernels 7.93 het juiste niveau hebben, want patch 419 blijkt nog kwetsbaar.
- Plan de overstap van kernels die niet meer onderhouden worden naar ondersteunde versies.



