
 Ing. Calogero Bono
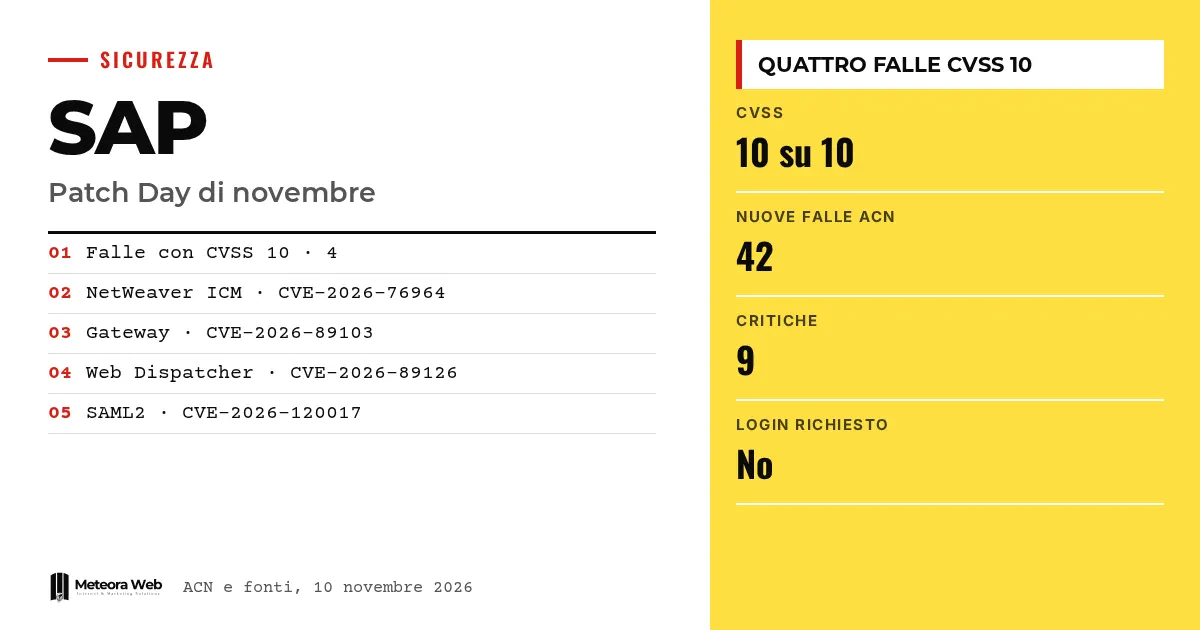
Le 10 novembre 2026, SAP a publié son Security Patch Day mensuel, avec quatre vulnérabilités notées 10 sur 10 selon l'échelle CVSS. Elles touchent NetWeaver Application Server ABAP, Web Dispatcher et Gateway, des composants au cœur de nombreux systèmes d'entreprise. Selon SAP, un attaquant sans identifiants peut les exploiter à distance et compromettre le système. Cela compte, car deux de ces failles permettent l'exécution de code et aucune ne nécessite une action de l'utilisateur.
Quelques termes, avant d'entrer dans les faits. CVSS est l'échelle de 0 à 10 qui mesure la gravité d'une faille. NetWeaver est la plateforme sur laquelle tournent les applications SAP. Web Dispatcher reçoit les requêtes web et les transmet au serveur, comme répartiteur de charge et reverse proxy. ICM (Internet Communication Manager) gère le trafic web du serveur. SAML permet l'authentification unique en déléguant la connexion à un fournisseur d'identité.
Qu'a corrigé SAP en novembre ?
Le bulletin de l'Agence pour la cybersécurité nationale fait état de 42 nouvelles vulnérabilités, dont 9 critiques et 19 élevées. BleepingComputer en compte 35 dans les mises à jour du mois. La différence de décompte n'est pas expliquée dans les sources.
Les quatre failles à 10 sont CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) et CVE-2026-120017 (fournisseur SAML2). Chacune a sa propre note SAP, avec des versions concernées différentes.
Que sont ICM2SHELL et PROXYGATE ?
Ce sont les noms donnés par Onapsis, la société qui a découvert trois des failles. ICM2SHELL désigne CVE-2026-76964 et CVE-2026-89126, qui proviennent de la même erreur dans le code du noyau utilisé pour recomposer les messages WebSocket fragmentés. Selon The Hacker News, Onapsis a fourni à SAP un exploit fonctionnel qui exécute des commandes du système d'exploitation en tant que <sid>adm.
La même erreur peut faire tomber ICM ou Web Dispatcher. Si Web Dispatcher tombe, tous les systèmes SAP qui se trouvent derrière deviennent inaccessibles. Le support WebSocket est actif par défaut, donc on est exposé même sans l'utiliser.
Comment fonctionnent la faille du Gateway et celle de SAML ?
PROXYGATE est CVE-2026-89103. Elle fait croire au Gateway qu'un attaquant externe est l'un des serveurs applicatifs internes. Onapsis explique que l'exposition dépend de la liste de proxys prxyinfo, ou du paramètre gw/acl_mode_proxy si la liste est absente, et non des listes secinfo et reginfo, que la plupart des guides citent.
La faille SAML (CVE-2026-120017) concerne l'absence de vérification des signatures sur les assertions dans certaines configurations. Selon le fournisseur, elle permet d'accéder en tant que n'importe quel utilisateur, y compris privilégié, sur certains systèmes à authentification unique SAML.
Ces failles sont-elles déjà exploitées ?
Pour l'instant, les sources ne signalent aucune attaque. Les chercheurs d'Onapsis déclarent ne pas avoir vu ICM2SHELL ni PROXYGATE exploitées, bien qu'ils aient montré l'attaque complète dans une preuve de concept partagée avec SAP.
Le contexte pèse cependant. Selon BleepingComputer, la CISA américaine recense 14 failles SAP activement exploitées depuis novembre 2021, dont trois utilisées également par des groupes de ransomware. Une faille à 10 sur Commerce Cloud, corrigée en août, a été signalée comme exploitée quelques jours après le patch. Un tableau similaire à celui observé avec les scans sur Oracle E-Business Suite après le patch.
Limites à connaître
Les notes SAP se trouvent dans SAP for Me, qui exige un accès, donc nous ne les avons pas lues. Les noyaux (kernels) hors maintenance sont concernés selon Onapsis et pourraient ne recevoir aucune correction. Les sources divergent en partie sur les chiffres, et The Hacker News a corrigé une erreur concernant la faille du Gateway. Nous ne savons pas si des exploits publics arriveront.
Ce qui change pour ceux qui travaillent dans le numérique
Si vous gérez des systèmes SAP, la première étape est d'inventorier les noyaux et les Web Dispatcher, car une seule instance oubliée laisse la faille ouverte. RedRays recommande une livraison unique couvrant les 17 corrections du mois. Pour le Gateway, vérifiez prxyinfo, car le patch seul ne suffit pas si la liste est permissive. Pour SAML, il n'existe pas de solution de contournement. Désactiver WebSocket est un pis-aller qui casse certaines fonctions Fiori et les ABAP Push Channels. Si vous hébergez des systèmes critiques sur vos propres serveurs, vous pouvez vous appuyer sur un hébergement avec mises à jour de sécurité gérées.
Notre avis
Le constat le plus gênant n'est pas le score, mais le fait que la protection dépende de la configuration. Un Gateway avec une liste de proxys permissive reste exposé quel que soit le niveau de patch, et sur certains noyaux un niveau plus élevé ne signifie pas que la correction est présente. Celui qui applique le patch et ferme le ticket risque une fausse impression de sécurité. Les patchs doivent être vérifiés, pas seulement installés. Pour la gestion des noyaux Linux, la même règle s'applique.
Questions fréquentes
Les failles SAP de novembre sont-elles déjà exploitées ?
Les sources ne signalent aucune attaque. Onapsis déclare ne pas avoir vu ICM2SHELL et PROXYGATE exploitées, mais des preuves de concept existent et ont été partagées avec SAP.
Faut-il des identifiants pour les exploiter ?
Non. Selon SAP et Onapsis, aucun compte, mot de passe ni action de l'utilisateur n'est nécessaire, l'attaquant doit seulement atteindre le composant sur le réseau.
Quelle est la différence entre ICM2SHELL et PROXYGATE ?
ICM2SHELL est une erreur de mémoire partagée par ICM et Web Dispatcher. PROXYGATE concerne le Gateway, qui prend un attaquant externe pour un serveur applicatif interne.
Suffit-il de désactiver WebSocket ?
Non, c'est seulement un pis-aller. Cela bloque le bug sur ICM et Web Dispatcher, mais casse des fonctions comme les ABAP Push Channels et certaines fonctions Fiori.
Où trouver les instructions officielles ?
Dans le bulletin SAP et les notes accessibles dans SAP for Me, qui exige un accès. L'ACN renvoie au bulletin du fournisseur pour les mises à jour.
Ce qu'il faut surveiller dans les prochaines semaines sur vos systèmes SAP
Le risque se déplace désormais de la découverte vers la rapidité avec laquelle les systèmes sont mis à jour. Il vaut la peine de surveiller trois points.
- Suivez les éventuels signalements d'exploitation active, y compris de la part de la CISA et de l'ACN.
- Vérifiez si les noyaux 7.93 ont le bon niveau, car le patch 419 apparaît encore vulnérable.
- Planifiez le passage des noyaux hors maintenance vers des versions supportées.



