
 Ing. Calogero Bono
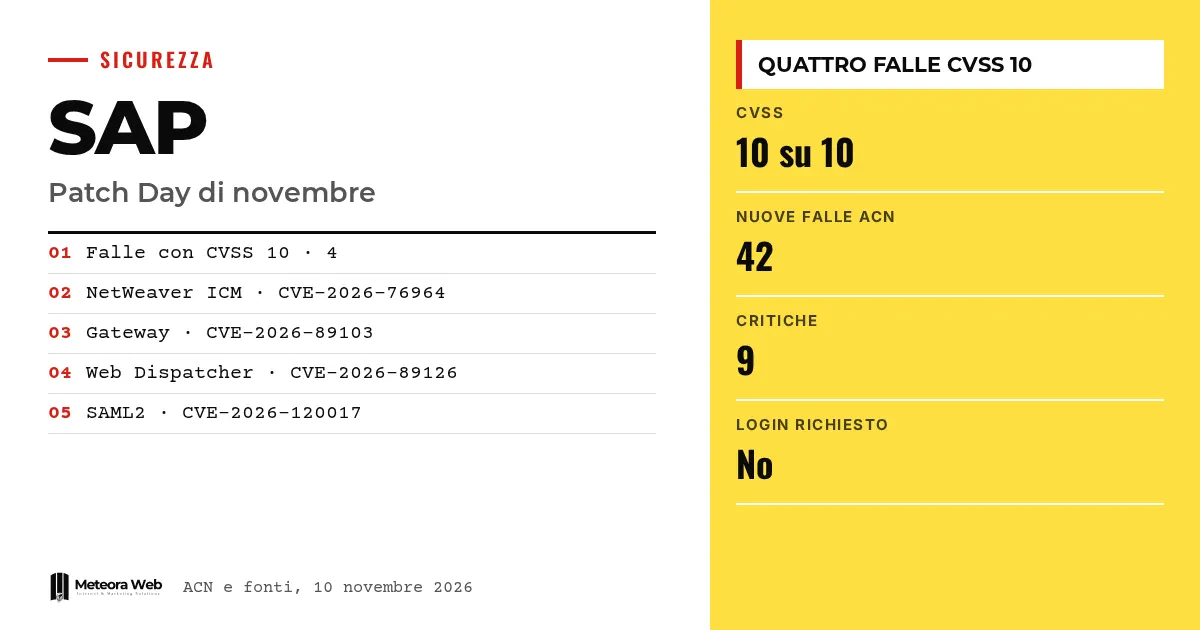
Em 10 de novembro de 2026, a SAP publicou o Security Patch Day mensal, com quatro vulnerabilidades avaliadas em 10 de 10 na escala CVSS. Elas afetam o NetWeaver Application Server ABAP, o Web Dispatcher e o Gateway, componentes centrais de muitos sistemas corporativos. Segundo a SAP, um atacante sem credenciais pode explorá-las remotamente e comprometer o sistema. Isso importa porque duas falhas permitem a execução de código e nenhuma exige ação do usuário.
Alguns termos, antes de entrar nos fatos. CVSS é a escala de 0 a 10 que mede a gravidade de uma falha. NetWeaver é a plataforma onde rodam as aplicações SAP. Web Dispatcher recebe as requisições web e as encaminha ao servidor, atuando como balanceador e reverse proxy. ICM (Internet Communication Manager) gerencia o tráfego web do servidor. SAML permite o login único delegando a autenticação a um provedor de identidade.
O que a SAP corrigiu em novembro?
O boletim da Agência para a Cibersegurança Nacional fala em 42 novas vulnerabilidades, sendo 9 críticas e 19 altas. O BleepingComputer conta 35 nas atualizações do mês. A diferença na contagem não é explicada nas fontes.
As quatro falhas com nota 10 são CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) e CVE-2026-120017 (provedor SAML2). Cada uma tem sua própria nota da SAP, com versões afetadas diferentes.
O que são ICM2SHELL e PROXYGATE?
São os nomes dados pela Onapsis, a empresa que encontrou três das falhas. ICM2SHELL designa CVE-2026-76964 e CVE-2026-89126, que decorrem do mesmo erro no código do kernel usado para remontar mensagens WebSocket fragmentadas. Segundo o The Hacker News, a Onapsis entregou à SAP um exploit funcional que executa comandos do sistema operacional como <sid>adm.
O mesmo erro pode derrubar o ICM ou o Web Dispatcher. Se o Web Dispatcher cair, ficam isolados todos os sistemas SAP que estão atrás dele. O suporte a WebSocket vem ativo por padrão, então há exposição mesmo sem uso.
Como funcionam a falha do Gateway e a do SAML?
PROXYGATE é a CVE-2026-89103. Faz o Gateway acreditar que um atacante externo é um dos servidores de aplicação internos. A Onapsis explica que a exposição depende da lista de proxies prxyinfo, ou do parâmetro gw/acl_mode_proxy quando a lista está ausente, e não das listas secinfo e reginfo, que a maioria dos guias cita.
A falha SAML (CVE-2026-120017) diz respeito à falta de verificação das assinaturas nas asserções em certas configurações. Segundo o fornecedor, ela permite acessar como qualquer usuário, inclusive privilegiado, em alguns sistemas com login único SAML.
Essas falhas já estão sendo exploradas?
Por enquanto, as fontes não relatam ataques. Os pesquisadores da Onapsis afirmam não ter visto a exploração de ICM2SHELL nem de PROXYGATE, embora tenham demonstrado o ataque completo numa prova de conceito compartilhada com a SAP.
O contexto, porém, pesa. Segundo o BleepingComputer, a CISA dos Estados Unidos registra 14 falhas SAP exploradas ativamente desde novembro de 2021, três delas também usadas por grupos de ransomware. Uma falha com nota 10 no Commerce Cloud, corrigida em agosto, foi indicada como explorada poucos dias após o patch. Um quadro semelhante ao observado com as varreduras no Oracle E-Business Suite após o patch.
Limites a conhecer
As notas da SAP ficam no SAP for Me, que exige acesso, por isso não as lemos. Segundo a Onapsis, os kernels fora de manutenção são afetados e podem não receber correções. As fontes divergem em parte nos números, e o The Hacker News corrigiu um erro sobre a falha do Gateway. Não sabemos se surgirão exploits públicos.
O que muda para quem trabalha com o digital
Se você administra sistemas SAP, o primeiro passo é fazer o inventário de kernels e Web Dispatchers, porque uma única instância esquecida deixa a falha aberta. A RedRays recomenda um único lançamento que cubra todas as 17 correções do mês. Para o Gateway, verifique o prxyinfo, pois o patch sozinho não basta se a lista for permissiva. Para o SAML não existe solução alternativa. Desativar o WebSocket é um paliativo que quebra algumas funções Fiori e os ABAP Push Channels. Quem hospeda sistemas críticos em servidores próprios pode recorrer a uma hospedagem com atualizações de segurança gerenciadas.
Nosso parecer
O dado mais incômodo não é a pontuação, e sim o fato de a proteção depender da configuração. Um Gateway com lista de proxies permissiva continua exposto, qualquer que seja o nível do patch, e em certos kernels um nível mais alto não significa correção presente. Quem aplica o patch e fecha o chamado corre o risco de uma falsa sensação de segurança. Os patches devem ser verificados, não apenas instalados. Para a gestão de kernels Linux, vale a mesma regra.
Perguntas frequentes
As falhas SAP de novembro já estão sendo exploradas?
As fontes não relatam ataques. A Onapsis afirma não ter visto a exploração de ICM2SHELL e PROXYGATE, mas existem provas de conceito compartilhadas com a SAP.
É preciso ter credenciais para explorá-las?
Não. Segundo a SAP e a Onapsis, não são necessários usuário, senha nem ação do usuário, e o atacante só precisa alcançar o componente pela rede.
Qual é a diferença entre ICM2SHELL e PROXYGATE?
ICM2SHELL é um erro de memória compartilhado pelo ICM e pelo Web Dispatcher. PROXYGATE afeta o Gateway, que confunde um atacante externo com um servidor de aplicação interno.
Basta desativar o WebSocket?
Não, é apenas um paliativo. Ele bloqueia o bug no ICM e no Web Dispatcher, mas quebra funções como os ABAP Push Channels e algumas funções Fiori.
Onde encontro as instruções oficiais?
No boletim da SAP e nas notas do SAP for Me, que exige acesso. A ACN remete ao boletim do fornecedor para as atualizações.
O que verificar nas próximas semanas nos sistemas SAP
O risco agora se desloca da descoberta para a velocidade com que os sistemas são atualizados. Vale observar três pontos.
- Acompanhe eventuais relatos de exploração ativa, inclusive da CISA e da ACN.
- Verifique se os kernels 7.93 têm o nível correto, porque o patch 419 ainda aparece como vulnerável.
- Planeje a migração dos kernels fora de manutenção para versões suportadas.



