
 Ing. Calogero Bono
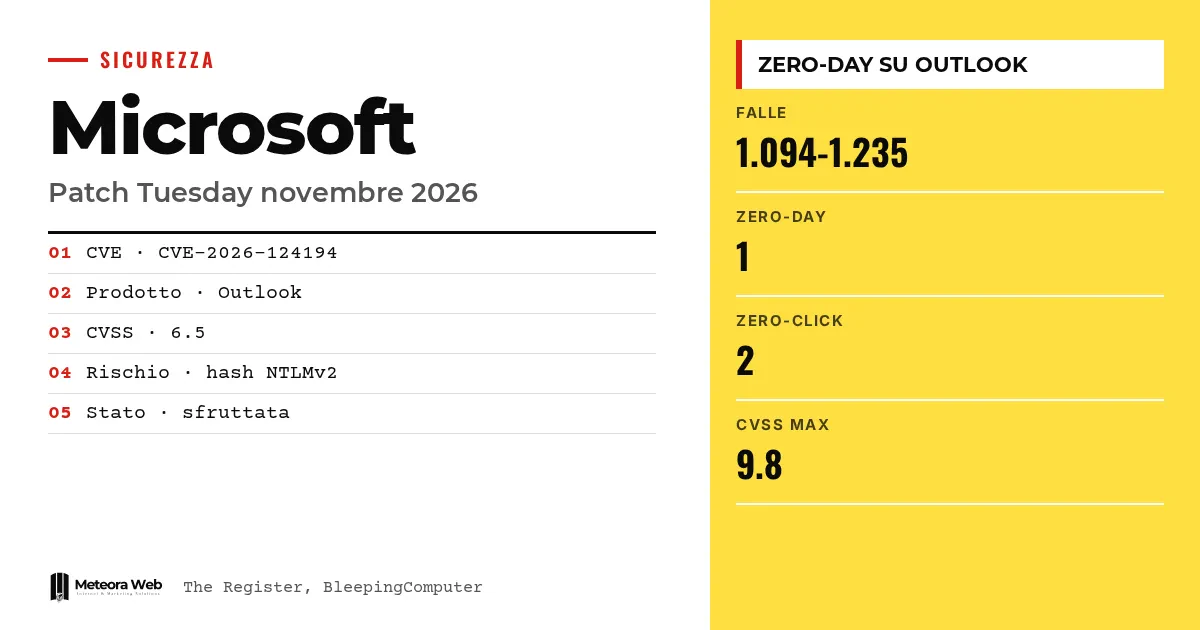
Microsoft ने नवंबर 2026 का Patch Tuesday रिकॉर्ड संख्या में सुधारों के साथ जारी किया है। यह संख्या स्रोत के अनुसार बदलती है, The Register के अनुसार 1.094 और BleepingComputer के अनुसार 1.235। Outlook की सिर्फ़ एक खामी पैच से पहले ही हमलावरों द्वारा इस्तेमाल हो रही थी। यह मायने रखता है क्योंकि किसी उपयोगकर्ता से एक फ़ाइल खुलवाना ही उसके नेटवर्क क्रेडेंशियल चुराने के लिए काफ़ी है, और बुलेटिनों की भारी मात्रा सिस्टम संभालने वालों पर दबाव बढ़ा रही है।
तथ्यों में जाने से पहले कुछ शब्द। Zero-day वह खामी है जिसका आधिकारिक सुधार उसके खोजे या इस्तेमाल होने के समय तक उपलब्ध नहीं होता। NTLMv2 hash वह पासवर्ड-आधारित छाप है जिसे Windows नेटवर्क पर प्रमाणीकरण के लिए इस्तेमाल करता है, और इसे चुराकर उपयोगकर्ता का रूप धारण किया जा सकता है। CVSS 0 से 10 तक का गंभीरता स्कोर है। RCE का अर्थ है रिमोट कोड एक्ज़ीक्यूशन। Zero-click ऐसी खामी है जिसका शिकार व्यक्ति कुछ किए बिना भी निशाना बन जाता है।
Outlook के zero-day में क्या होता है?
यह खामी Outlook में एक spoofing समस्या है, जिसे CVE-2026-124194 नाम दिया गया है, और इसका CVSS स्कोर 10 में से 6.5 है। The Register के अनुसार Microsoft ने इसे शोषित बताया है, पर यह नहीं बताया कि यह कब से, किसके द्वारा और किन लक्ष्यों पर हो रहा है।
Microsoft चेतावनी देता है कि बिना प्रमाणीकरण वाला हमलावर संदेश-फ़ाइल भेजकर उपयोगकर्ता को उसे खोलने के लिए राज़ी कर सकता है। ऐसे में Outlook हमलावर के नियंत्रण वाले नेटवर्क स्थान से जुड़ जाता है और बाहरी सामग्री की सामान्य चेतावनी भी नहीं दिखती।
नाम से ज़्यादा खतरा क्यों है?
Zero Day Initiative of TrendAI के Dustin Childs चेतावनी देते हैं कि नाम धोखा दे सकता है। उनके अनुसार "लेबल spoofing का है, लेकिन असर नाम से कहीं बड़ा है।"
BleepingComputer इसकी प्रक्रिया समझाता है। Windows दूरस्थ सर्वर पर प्रमाणीकरण की कोशिश कर सकता है और NTLMv2 हैश उजागर कर सकता है, जिसे हमलावर पकड़कर ऑफ़लाइन डिक्रिप्ट करने की कोशिश कर सकता है। मिले क्रेडेंशियल कंपनी के खातों तक पहुँच दे सकते हैं। इससे मिलती-जुलती खामियाँ पहले फ़िशिंग अटैचमेंट्स में इस्तेमाल हो चुकी हैं।
Microsoft ने कितनी खामियाँ ठीक कीं और संख्याएँ मेल क्यों नहीं खातीं?
The Register 1.094 सुधारों की बात करता है, और अक्टूबर में 1.474 थे। BleepingComputer 1.235 खामियाँ गिनता है, अक्टूबर की 1.411 के मुकाबले, और बताता है कि उसने केवल Patch Tuesday के दिन जारी खामियाँ शामिल कीं, पहले ठीक की गई 108 को बाहर रखा। गिनने के मानदंड अलग हैं।
BleepingComputer के अनुसार 66 खामियाँ गंभीर हैं, जिनमें 48 रिमोट कोड एक्ज़ीक्यूशन की हैं। वह इन रिकॉर्ड संख्याओं को Microsoft के AI के उपयोग से जोड़ता है, जो कमज़ोरियाँ खोजने और ठीक करने में लगाया जा रहा है। इसी से मिलते विषय पर पढ़ें OpenAI का GPT-6 Cyber और Firefox 159 की 81 खामियाँ।
कौन-सी zero-click खामियाँ पहले ठीक करें?
दो गंभीर खामियों का CVSS स्कोर 9.8 है। CVE-2026-116928 Windows की search कंपोनेंट में out-of-bounds write है। Microsoft के अनुसार Exchange अनुक्रमण के लिए अटैचमेंट प्रोसेस करता है, इसलिए प्राप्तकर्ता को कुछ खोलना नहीं पड़ता।
CVE-2026-119958 Windows की LDAP implementation से जुड़ी है और विशेष रूप से बनाए अनुरोधों से domain controller को प्रभावित कर सकती है। Childs 30 ऐसी खामियाँ भी गिनते हैं जो "wormable" हैं, यानी बिना प्रमाणीकरण और बिना उपयोगकर्ता की भागीदारी के फैल सकती हैं। वह CVE-2026-112967 की ओर भी इशारा करते हैं, Xbox Live Networking सेवा में heap overflow, जिसका स्कोर भी 9.8 है।
ध्यान रखने योग्य सीमाएँ
हम नहीं जानते कि Outlook पर हमले कब शुरू हुए, इन्हें कौन चला रहा है और पहुँच मिलने के बाद क्या होता है। The Register के अनुसार Microsoft ने इस बारे में कुछ नहीं कहा है। फ़ॉल्ट की कुल संख्या स्रोतों में अलग-अलग है, इसलिए हम तय नहीं कर सकते कि कौन-सा आँकड़ा सही संदर्भ है। Microsoft Learn का दस्तावेज़ सामान्य रूप से Defender के zero-day संभालने का तरीका बताता है, इस बुलेटिन पर टिप्पणी नहीं करता। आने वाले दिनों में और विवरण सामने आ सकते हैं।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप Outlook इस्तेमाल करते हैं, तो अभी अपडेट इंस्टॉल करें और उपयोगकर्ताओं को अनपेक्षित संदेश-फ़ाइलें न खोलने की याद दिलाएँ। पैच सार्वजनिक होने के बाद The Register के अनुसार दूसरे हमलावर भी इसका विश्लेषण करके अपने exploit बना सकते हैं। Childs के सुझाव के अनुसार Exchange और domain controller को प्राथमिकता दें, और DNS तथा DHCP जैसी खुली नेटवर्क सेवाओं को अलग करें। Microsoft Learn के अनुसार पैच आते ही Defender की सिफ़ारिश Update में बदल जाती है और zero-day टैग हट जाता है। अगर आप ग्राहकों के सर्वर संभालते हैं, तो प्रबंधित सुरक्षा अपडेट वाला होस्टिंग इस काम का एक हिस्सा कम कर सकता है।
हमारी राय
नवंबर के आँकड़े बताते हैं कि पुराना तरीका, बुलेटिन पढ़ना और सब कुछ ठीक करना, अब काम नहीं करता। हर महीने एक हज़ार से ज़्यादा खामियों के साथ पहले यह तय करना ज़रूरी है कि असल में क्या मायने रखता है। Outlook के zero-day का स्कोर औसत है, पर इसका असर ठोस है क्योंकि इससे क्रेडेंशियल चोरी हो सकते हैं। अकेला CVSS स्कोर कमज़ोर मार्गदर्शक है, उसे शोषण की स्थिति और सिस्टम की उजागर स्थिति के साथ मिलाकर देखना चाहिए। यह भी खटकता है कि Microsoft हमलों के बारे में विवरण देने में कंजूसी कर रहा है।
अक्सर पूछे जाने वाले प्रश्न
नवंबर 2026 में Microsoft कितने zero-day ठीक कर रहा है?
सिर्फ़ एक, Outlook में, जिसकी पहचान CVE-2026-124194 है। पैच से पहले यह हमलों में इस्तेमाल हो रही थी। The Register के अनुसार बाकी किसी खामी को सार्वजनिक रूप से ज्ञात नहीं बताया गया है।
दुर्भावनापूर्ण फ़ाइल खोलने वाले को किस बात का खतरा है?
उसका NTLMv2 हैश लीक हो सकता है। BleepingComputer के अनुसार हमलावर इसे ऑफ़लाइन डिक्रिप्ट करके उपयोगकर्ता बनकर पहुँच सकता है। इसके लिए नेटवर्क कनेक्शन और उपयोगकर्ता की भागीदारी ज़रूरी है।
स्रोत अलग-अलग खामियों की संख्या क्यों बताते हैं?
वे अलग मानदंड अपनाते हैं। The Register 1.094 सुधार बताता है, जबकि BleepingComputer 1.235। बाद वाली वेबसाइट का कहना है कि वह सिर्फ़ Patch Tuesday के दिन जारी खामियाँ गिनती है।
zero-click का क्या मतलब है?
इसका मतलब है कि खामी का फ़ायदा उठाने के लिए उपयोगकर्ता को कुछ खोलना या क्लिक नहीं करना पड़ता। CVE-2026-116928 के मामले में Exchange अनुक्रमण के लिए अटैचमेंट खुद प्रोसेस करता है। इसीलिए Childs Exchange को पहले ठीक करने की सलाह देते हैं।
Defender zero-day को कैसे दिखाता है?
कमज़ोरी, सॉफ़्टवेयर और सिफ़ारिश के पन्नों पर Zero day टैग से। पैच आने पर सिफ़ारिश Update बन जाती है और टैग हट जाता है। Defender केवल उन्हीं zero-day को दिखाता है जिनकी जानकारी उसके पास है।
Patch Tuesday के बाद अगले हफ़्तों में क्या देखें
Outlook पर हमलों के विवरण अभी आने बाकी हैं। तब तक ऐसा प्राथमिकता तंत्र तैयार कर लें जो अगले बुलेटिन पर भी काम करे।
- CVE-2026-124194 का शोषण कौन कर रहा है और कैसे, इसकी रिपोर्टें देखते रहें, और मेल की सुरक्षा उसी के अनुसार बदलें।
- जाँचें कि Exchange और domain controller सच में अपडेट हैं, सिर्फ़ शेड्यूल पर तो नहीं।
- अगले बुलेटिनों के लिए लिखित प्राथमिकता नियम बनाएँ, जो शोषण और उजागर स्थिति पर आधारित हो।



