Ing. Calogero Bono
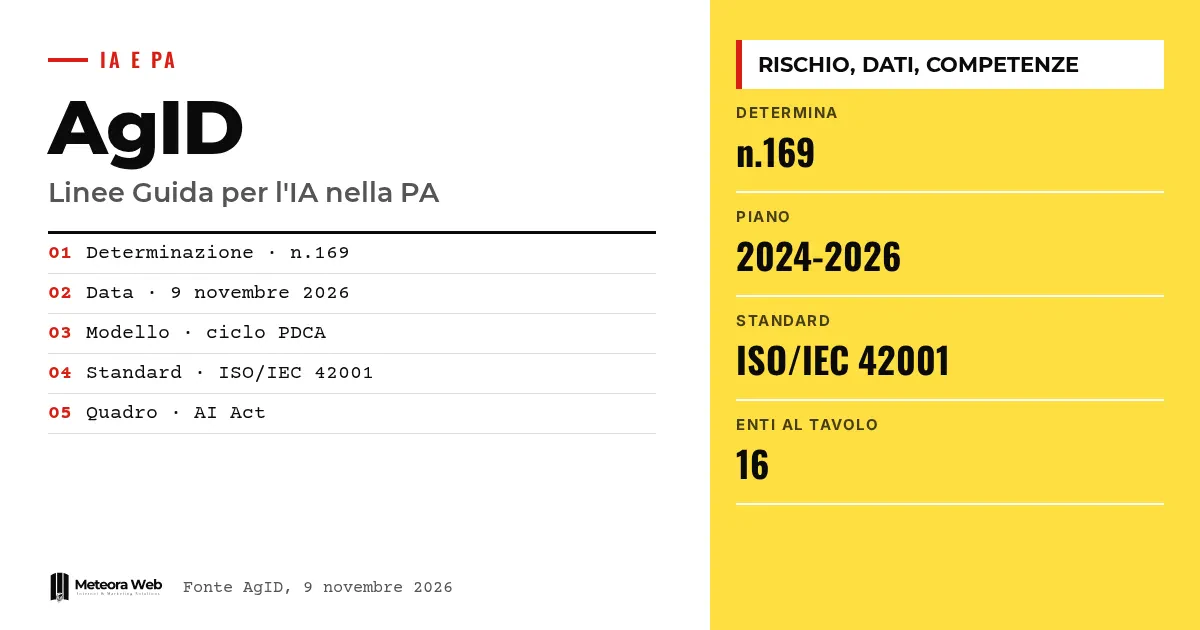
De Italiaanse digitale agentschap AgID heeft de Richtlijnen voor de invoering van AI in de openbare sector goedgekeurd, met Besluit nr. 169 van 9 november 2026. De tekst was voorzien in het Driejarenplan voor Informatica in de openbare sector 2024-2026. Hij geeft praktische aanwijzingen aan diensten en overheidsinstanties over hoe ze systemen voor kunstmatige intelligentie kunnen invoeren, met respect voor de Europese en nationale regels. Ook leveranciers en ontwikkelaars die met de overheid werken, hebben er baat bij.
Enkele termen, voordat we naar de feiten gaan. AI Act is de Europese verordening die AI-systemen indeelt naar risiconiveau. PDCA staat voor Plan-Do-Check-Act, een cyclus van voortdurende verbetering in vier fasen. ISO/IEC 42001 is de internationale norm voor managementsystemen voor AI. UTD is de afkorting voor de Diensten voor de Digitale Transitie die binnen overheidsinstanties bestaan. Poisoning en evasion zijn aanvallen die trainingsdata vervuilen of het model misleiden.
Wat zijn de AgID-richtlijnen over AI?
Volgens AgID is het een document dat overheidsinstanties ondersteunt bij het bewust, effectief en verantwoord gebruik van technologieën op basis van AI. Ze volgen het traject dat artikel 71 van het Italiaanse Wetboek voor Digitale Overheid (CAD) voorschrijft.
Ze nemen het Europese en nationale wettelijke kader over en geven aanwijzingen over naleving en organisatorische gevolgen. Wie de context wil begrijpen, kan onze gids over de EU AI Act lezen.
Wie heeft aan het document gewerkt?
De tekst is opgesteld in de overlegtafel van het Driejarenplan. Er namen ACN, ANAC, ANCI, de Conferentie van de Regio's, Consip, het Departement Openbare Functie, het Departement voor Digitale Transformatie, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA en UPI deel.
Dat centrale ministeries, agentschappen, regio's en gemeenten samen aan tafel zaten, suggereert een document dat op heel verschillende niveaus moet werken. Dit is onze lezing, de bron zegt het niet expliciet.
Hoe moeten overheden risico classificeren?
Overheidsinstanties moeten AI-systemen classificeren volgens de risiconiveaus van de AI Act. Ze moeten vervolgens eisen toepassen op het gebied van transparantie, menselijk toezicht en verantwoordelijkheid, vooral voor oplossingen met hoog risico.
Het invoeringsmodel is gebaseerd op de PDCA-cyclus en de normen ISO/IEC 42001, met zelfevaluatietools voor de organisatorische en technologische volwassenheid. Voor wie software ontwikkelt, zijn ook onze artikelen over de verplichtingen van de AI Act voor ontwikkelaars een goede aanvulling.
Wat schrijven ze voor over data, beveiliging en vaardigheden?
Databeheer wordt aangemerkt als essentiële voorwaarde voor betrouwbare systemen. Het document noemt vier principes, nauwkeurigheid, consistentie, volledigheid en actualiteit, en koppelt die aan cybersecuritymaatregelen tegen evasion, poisoning, privacy- en abuse-aanvallen.
Op menselijk vlak bevordert het een mensgericht model van AI, met een ethische gedragscode, investeringen in digitale geletterdheid en de waardering van gespecialiseerde profielen binnen de UTD's. Op technisch vlak is ook de gids over jailbreak en prompt injection nuttig.
Beperkingen om te kennen
De bron is het officiële bericht van AgID, niet de volledige tekst van de Richtlijnen, die we hier niet hebben geanalyseerd. We weten niet welke deadlines, sancties of financiële instrumenten de invoering begeleiden. Het is niet duidelijk hoe de eisen aan leveranciers in aanbestedingen zullen veranderen. De tekst kan worden bijgewerkt met het volgende driejarenplan.
Wat verandert er voor wie met digitale techniek werkt
Als je software of diensten levert aan overheidsinstanties, reken dan op vragen over risicoclassificatie, documentatie en datakwaliteit. Het is verstandig om processen voor menselijk toezicht en AI-specifieke beveiligingsmaatregelen klaar te hebben. Voor zelfstandige professionals geldt hetzelfde principe op kleinere schaal, en onze gids over AI voor het mkb helpt je zonder verspilling te beginnen. Wie maatwerkoplossingen ontwerpt, moet vanaf het begin nadenken over data en traceerbaarheid.
Ons standpunt
Het document gaat in de juiste richting omdat het data en vaardigheden voor de technologie plaatst. Het risico is dat het een lijst van verplichtingen blijft voor kleine instanties met weinig ambtenaren en weinig opgeleid personeel. De PDCA-cyclus werkt alleen als iemand echt tijd heeft om te controleren. Zonder middelen en opleiding kan naleving verworden tot een papieren oefening.
Veelgestelde vragen
Wie heeft de Richtlijnen goedgekeurd?
Het Italiaanse digitale agentschap AgID, met Besluit nr. 169 van 9 november 2026. De tekst was voorzien in het Driejarenplan voor Informatica in de openbare sector 2024-2026.
Voor wie zijn ze bedoeld?
Voor overheidsinstanties die AI-systemen gebruiken. Ze geven praktische aanwijzingen over naleving van de regelgeving en organisatorische gevolgen.
Wat moet de overheid doen met betrekking tot risico?
Ze moet AI-systemen classificeren volgens de AI Act. Voor systemen met hoog risico zijn transparantie, menselijk toezicht en verantwoordelijkheid vereist.
Wat is de PDCA-cyclus?
Het is een model van voortdurende verbetering in vier fasen – Plan-Do-Check-Act. De Richtlijnen koppelen het aan de norm ISO/IEC 42001 en aan zelfevaluatietools.
Welke beveiligingsdreigingen noemen ze?
Evasion, poisoning, privacy- en abuse-aanvallen. Het document behandelt ze met cybersecuritymaatregelen in combinatie met datakwaliteit.
Wat je in de gaten moet houden na de goedkeuring van de Richtlijnen
De tekst is goedgekeurd, maar de echte test is de toepassing binnen de instanties. Er zijn drie punten om de komende weken te volgen.
- Lees de volledige tekst die AgID heeft gepubliceerd en markeer de eisen die jouw werk raken.
- Controleer of de komende overheidsaanbestedingen naar de Richtlijnen of de norm ISO/IEC 42001 verwijzen.
- Let op hoe de UTD's reageren, want zij worden je gesprekspartners voor het technische deel.