Ing. Calogero Bono
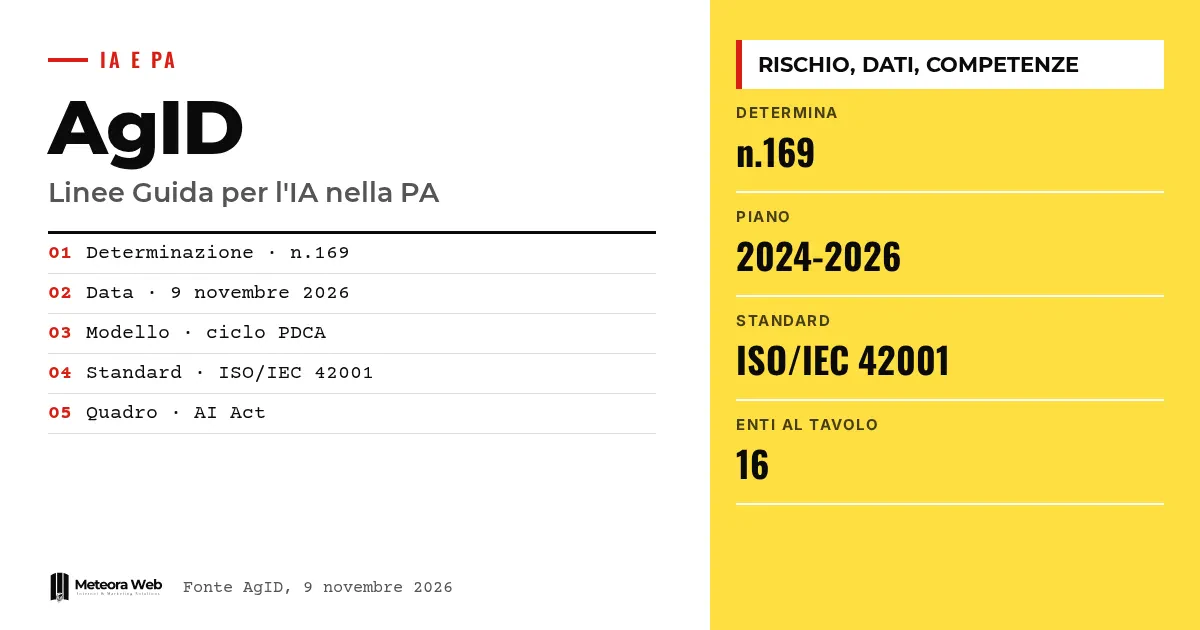
意大利数字化局(AgID)依据2026年11月9日第169号决定(Determinazione n.169)通过了《公共管理领域人工智能应用指南》。该文件是《2024-2026年公共管理信息化三年计划》规定的内容。它为各部门和机构提供操作指引,说明如何在遵守欧洲和国家法规的前提下引入人工智能系统。对于与公共部门合作的供应商和开发者来说,它同样重要。
进入正题前先了解几个术语。 AI Act是欧盟的人工智能法规,按风险等级对人工智能系统进行分类。PDCA即Plan-Do-Check-Act,是一个分四个阶段的持续改进循环。ISO/IEC 42001是人工智能管理体系的国际标准。UTD指各行政机构中的数字化转型办公室(Uffici per la Transizione al Digitale)。Poisoning和evasion是污染训练数据或欺骗模型的攻击方式。
意大利数字化局的人工智能指南是什么?
据AgID介绍,这是一份支持行政部门负责任、有效且合理地使用人工智能技术的文件。它遵循《数字化行政法典》(CAD)第71条规定的程序。
它吸收了欧洲和国家层面的法规框架,并就合规和组织影响给出指引。想了解背景的读者,可以阅读我们的欧盟AI Act指南。
谁参与了文件的编写?
文本是在三年计划的协商工作组中制定的。参与单位包括ACN、ANAC、ANCI、大区会议(Conferenza delle Regioni)、Consip、公共职能部、数字化转型部、INAIL、INPS、ISTAT、IPZS、MEF、MIMIT、PagoPA和UPI。
中央部门、各类机构、大区和市镇共同参与,这说明文件希望适用于差异很大的各个层级。这是我们的解读,原文并未这样明确表述。
公共管理部门如何进行风险分类?
行政部门需要依据AI Act的风险等级对人工智能系统进行分类。随后,它们应当落实透明度、人工监督和责任等要求,尤其是针对高风险方案。
采纳模式以PDCA循环和ISO/IEC 42001标准为基础,并配有组织和技术成熟度的自我评估工具。对于软件开发者,我们关于开发者在AI Act下的义务的文章也是很好的补充。
文件对数据、安全和人员能力有哪些规定?
数据管理被视为可靠系统的基本前提。文件提出了四项原则,即准确性、一致性、完整性和时效性,并配套了针对规避攻击、投毒攻击、隐私攻击和滥用攻击的网络安全措施。
在人的层面,文件倡导以人为本的人工智能模式,包括行为准则、数字素养投入,以及对数字化转型办公室中专业人才的培养和重视。在技术层面,越狱与提示词注入指南也很有参考价值。
需要了解的局限
我们依据的是AgID的官方公告,而不是指南全文,这里并未分析全文。我们不清楚这一采纳过程伴随哪些期限、处罚或经济工具。招标中对供应商的要求将如何变化也尚不明朗。该文件之后可能会随下一期三年计划而更新。
对数字领域从业者意味着什么变化
如果你向公共机构销售软件或服务,应当预料到会被问及风险分类、技术文档和数据质量。提前准备人工监督流程和针对人工智能的专门安全措施很有必要。对于自由职业者,同样的原则可以小规模应用,我们关于中小企业人工智能应用的指南可以帮你少走弯路地起步。为客户定制方案的人,则需要从一开始就考虑数据和可追溯性。
我们的看法
这份文件方向正确,因为它把数据和人员能力放在技术之前。风险在于它可能沦为一份给小型机构的清单,而那些机构办公人员少,受过培训的人员也不多。PDCA循环只有在真正有人有时间认真检查时才管用。缺乏资源和培训,合规就可能变成一场纸面工作。
常见问题
这份指南由谁通过?
由意大利数字化局通过,依据是第169号决定(2026年11月9日)。该文件是《2024-2026年公共管理信息化三年计划》规定的内容。
指南面向哪些对象?
面向采用人工智能系统的公共管理部门。它们提供关于法规合规和组织影响的操作指引。
公共管理部门在风险方面需要做什么?
需要依据AI Act对人工智能系统进行分类。对于高风险系统,需要落实透明度、人工监督和责任机制。
PDCA循环是什么?
这是一种分四个阶段的持续改进模型,即Plan-Do-Check-Act。指南将它与ISO/IEC 42001标准以及自我评估工具结合起来。
指南提到了哪些安全威胁?
规避攻击、投毒攻击、隐私攻击和滥用攻击。文件通过网络安全措施与数据质量相结合的方式加以应对。
采纳指南之后需要关注什么
文件已经通过,但真正的考验在于各机构如何落地执行。接下来几周有三点值得关注。
- 阅读意大利数字化局发布的完整文本,并标出与你工作相关的要求。
- 留意即将发布的公共招标是否引用了这份指南或ISO/IEC 42001标准。
- 观察各数字化转型办公室的反应,因为它们将是你在技术层面的主要对接人。