Ing. Calogero Bono
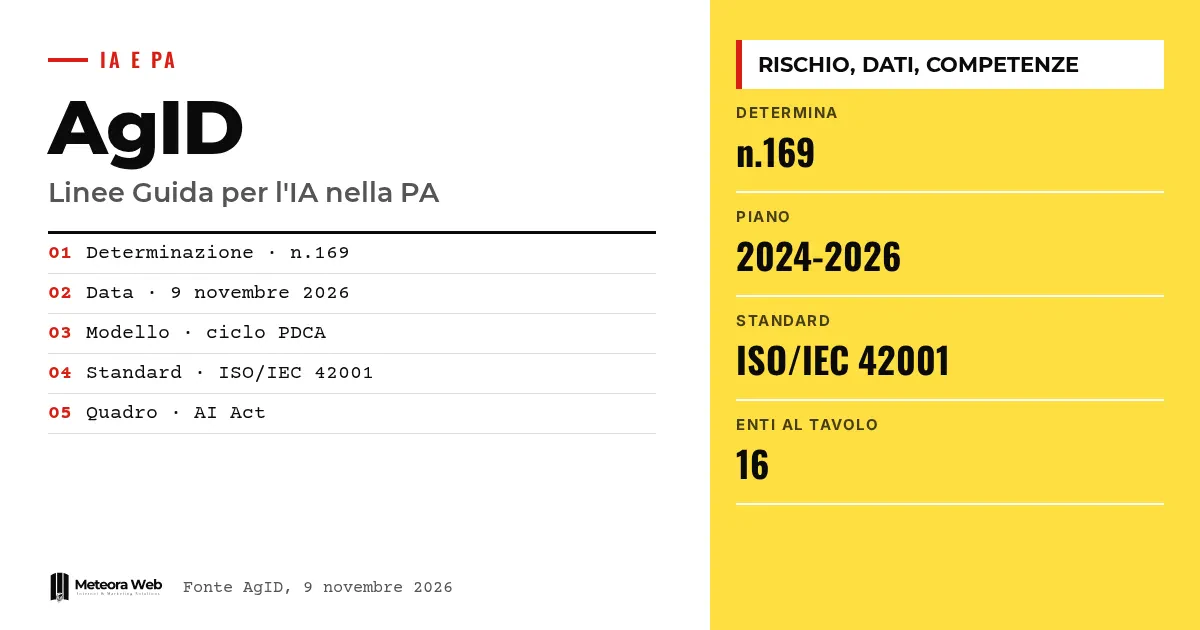
Agenzia per l'Italia Digitale (AgID) ने सार्वजनिक प्रशासन में AI अपनाने के लिए दिशानिर्देश अपनाए हैं, जिसे 9 नवंबर 2026 के निर्णय n.169 द्वारा मंज़ूरी मिली है। यह पाठ पब्लिक एडमिनिस्ट्रेशन में इंफॉर्मेटिक्स के लिए त्रि-वर्षीय योजना 2024-2026 में शामिल था। यह कार्यालयों और संस्थाओं को व्यावहारिक दिशा देता है कि यूरोपीय और राष्ट्रीय नियमों का पालन करते हुए AI प्रणालियाँ कैसे लाई जाएँ। यह PA के साथ काम करने वाले आपूर्तिकर्ताओं और डेवलपर्स के लिए भी मायने रखता है।
कुछ शब्द, तथ्यों में उतरने से पहले। AI Act यूरोपीय नियम है जो AI प्रणालियों को जोखिम स्तर के आधार पर वर्गीकृत करता है। PDCA का अर्थ है Plan-Do-Check-Act, चार चरणों वाला निरंतर सुधार चक्र। ISO/IEC 42001 AI प्रबंधन प्रणालियों का अंतरराष्ट्रीय मानक है। UTD प्रशासनों में मौजूद डिजिटल परिवर्तन कार्यालयों (Uffici per la Transizione al Digitale) को दर्शाता है। Poisoning और evasion ऐसे हमले हैं जो प्रशिक्षण डेटा को दूषित करते हैं या मॉडल को धोखा देते हैं।
AgID के AI दिशानिर्देश क्या हैं?
AgID के अनुसार, यह एक ऐसा दस्तावेज़ है जो प्रशासनों को AI पर आधारित तकनीकों के सचेत, प्रभावी और उत्तरदायी उपयोग में सहायता करता है। ये Codice dell'Amministrazione Digitale (CAD) के अनुच्छेद 71 में निर्धारित प्रक्रिया का पालन करते हैं।
ये यूरोपीय और राष्ट्रीय नियामक ढाँचे को समाहित करते हैं और अनुपालन तथा संगठनात्मक प्रभाव पर दिशा देते हैं। जो संदर्भ समझना चाहते हैं, वे हमारी EU AI Act गाइड पढ़ सकते हैं।
दस्तावेज़ पर किसने काम किया?
यह पाठ त्रि-वर्षीय योजना की परामर्श तालिका (Tavolo di concertazione) में तैयार हुआ। इसमें ACN, ANAC, ANCI, क्षेत्रों का सम्मेलन (Conferenza delle Regioni), Consip, लोक प्रशासन विभाग (Dipartimento della Funzione Pubblica), डिजिटल परिवर्तन विभाग (Dipartimento per la Trasformazione Digitale), INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA और UPI ने भाग लिया।
केंद्रीय संस्थाएँ, एजेंसियाँ, क्षेत्र और नगरपालिकाएँ एक साथ बैठी हैं, यह संकेत देता है कि दस्तावेज़ बहुत अलग स्तरों पर लागू होने के लिए बना है। यह हमारी व्याख्या है, स्रोत इसे नहीं कहता।
PA जोखिम का वर्गीकरण कैसे करे?
प्रशासनों से अपेक्षा है कि वे AI प्रणालियों को AI Act के जोखिम स्तरों के अनुसार वर्गीकृत करें। फिर उन्हें पारदर्शिता, मानवीय निगरानी और उत्तरदायित्व की आवश्यकताएँ लागू करनी होंगी, विशेषकर उच्च जोखिम वाले समाधानों के लिए।
अपनाने का मॉडल PDCA चक्र और ISO/IEC 42001 मानकों पर आधारित है, साथ ही संगठनात्मक और तकनीकी परिपक्वता के स्व-मूल्यांकन उपकरण भी हैं। सॉफ़्टवेयर डेवलपर्स के लिए, डेवलपर्स के लिए AI Act दायित्व पर हमारे लेख भी उपयोगी पूरक हैं।
डेटा, सुरक्षा और कौशल पर वे क्या कहते हैं?
डेटा प्रबंधन को विश्वसनीय प्रणालियों की अनिवार्य पूर्वशर्त बताया गया है। दस्तावेज़ चार सिद्धांतों का उल्लेख करता है, सटीकता, संगति, पूर्णता और अद्यतनता, और इन्हें evasion, poisoning, privacy और abuse attacks के विरुद्ध साइबर सुरक्षा उपायों के साथ जोड़ता है।
मानवीय पक्ष पर, यह मनुष्य-केंद्रित AI मॉडल को बढ़ावा देता है, जिसमें नैतिक आचार संहिता, डिजिटल साक्षरता में निवेश और UTD में विशेषज्ञ प्रोफ़ाइलों का सम्मान शामिल है। तकनीकी पक्ष पर jailbreak और prompt injection पर मार्गदर्शिका भी उपयोगी है।
ध्यान रखने योग्य सीमाएँ
स्रोत AgID की आधिकारिक घोषणा है, दिशानिर्देशों का पूरा पाठ नहीं, जिसका विश्लेषण हमने यहाँ नहीं किया है। हमें नहीं पता कि अपनाने के साथ कौन-सी समय-सीमाएँ, दंड या आर्थिक उपकरण आते हैं। यह स्पष्ट नहीं है कि निविदाओं में आपूर्तिकर्ताओं से माँगें कैसे बदलेंगी। अगली त्रि-वर्षीय योजना के साथ पाठ अद्यतन हो सकता है।
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
यदि आप सार्वजनिक संस्थाओं को सॉफ़्टवेयर या सेवाएँ बेचते हैं, तो जोखिम वर्गीकरण, दस्तावेज़ीकरण और डेटा की गुणवत्ता से जुड़ी माँगों की उम्मीद रखें। मानवीय निगरानी की प्रक्रियाएँ और AI-विशिष्ट सुरक्षा उपाय पहले से तैयार रखना बेहतर है। पेशेवरों के लिए भी यही सिद्धांत छोटे पैमाने पर लागू होता है, और हमारी SMEs के लिए AI गाइड बिना बर्बादी के शुरुआत में मदद करती है। जो लोग अनुकूलित समाधान बनाते हैं, उन्हें शुरू से ही डेटा और ट्रेसेबिलिटी पर विचार करना होगा।
हमारी राय
यह दस्तावेज़ सही दिशा में है क्योंकि यह तकनीक से पहले डेटा और कौशल को रखता है। जोखिम यह है कि यह छोटे प्रशासनों के लिए अनुपालन की सूची भर बनकर रह जाए, जहाँ कम कार्यालय और प्रशिक्षित कर्मचारी हों। PDCA चक्र तभी काम करता है जब कोई वास्तव में जाँच करने के लिए समय निकाले। संसाधनों और प्रशिक्षण के बिना, अनुपालन काग़ज़ी कार्रवाई बनकर रह सकता है।
अक्सर पूछे जाने वाले प्रश्न
दिशानिर्देश किसने अपनाए हैं?
Agenzia per l'Italia Digitale ने, निर्णय n.169 दिनांक 9 नवंबर 2026 के द्वारा। यह पाठ PA में इंफॉर्मेटिक्स के लिए त्रि-वर्षीय योजना 2024-2026 में शामिल था।
ये किनके लिए हैं?
उन सार्वजनिक प्रशासनों के लिए जो AI प्रणालियाँ अपनाते हैं। ये अनुपालन और संगठनात्मक प्रभाव पर व्यावहारिक दिशा देते हैं।
जोखिम के संबंध में PA को क्या करना है?
उसे AI प्रणालियों को AI Act के अनुसार वर्गीकृत करना होगा। उच्च जोखिम वाली प्रणालियों के लिए पारदर्शिता, मानवीय निगरानी और उत्तरदायित्व ज़रूरी हैं।
PDCA चक्र क्या है?
यह चार चरणों वाला निरंतर सुधार मॉडल है – Plan-Do-Check-Act। दिशानिर्देश इसे ISO/IEC 42001 मानक और स्व-मूल्यांकन उपकरणों के साथ जोड़ते हैं।
किन सुरक्षा खतरों का उल्लेख है?
Evasion, poisoning, privacy और abuse attacks। दस्तावेज़ इनसे डेटा की गुणवत्ता के साथ जुड़े साइबर सुरक्षा उपायों से निपटता है।
AgID दिशानिर्देशों को अपनाने के बाद क्या देखें
पाठ अपनाया जा चुका है, लेकिन असली परीक्षा संस्थाओं में इसके लागू होने की है। अगले कुछ हफ़्तों में तीन बिंदुओं पर नज़र रखें।
- AgID द्वारा प्रकाशित पूरा पाठ पढ़ें और उन आवश्यकताओं को चिह्नित करें जो आपके काम से जुड़ती हैं।
- देखें कि आगामी सार्वजनिक निविदाएँ दिशानिर्देशों या ISO/IEC 42001 मानक का उल्लेख करती हैं या नहीं।
- देखें कि UTD कार्यालय कैसे प्रतिक्रिया देते हैं, क्योंकि तकनीकी पक्ष पर वही आपके मुख्य संपर्क होंगे।