
 Ing. Calogero Bono
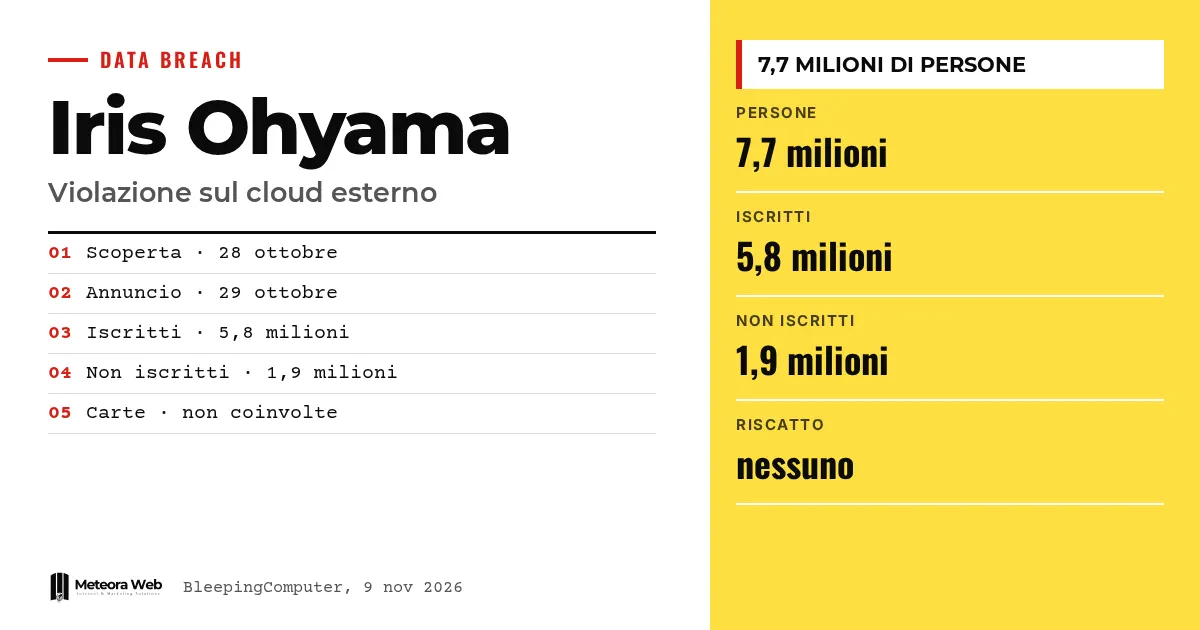
जापानी निर्माता Iris Ohyama ने पुष्टि की है कि उसकी ऑनलाइन दुकान Iris Plaza द्वारा इस्तेमाल की जाने वाली एक बाहरी क्लाउड सेवा तक अनधिकृत पहुंच हुई। कंपनी के अनुसार लगभग 77 लाख लोगों का डेटा उजागर हो सकता है। घटना 28 अक्टूबर को पता चली और 29 अक्टूबर को सार्वजनिक की गई, तब से साइट बंद है। यह मायने रखता है क्योंकि दिखाता है कि कोई तीसरा क्लाउड प्रदाता ई-कॉमर्स की सबसे कमज़ोर कड़ी कैसे बन सकता है।
कुछ शब्द, तथ्यों में जाने से पहले। बाहरी क्लाउड वह स्टोरेज सेवा है जिसे कंपनी नहीं, कोई तीसरा प्रदाता चलाता है। हैश और एन्क्रिप्शन ऐसे तरीके हैं जिनसे पासवर्ड सादे रूप में नहीं रखे जाते, लेकिन सुरक्षा इस बात पर निर्भर है कि कौन-सा तरीका चुना गया। क्रेडेंशियल स्टफिंग का मतलब है चोरी किए गए ईमेल और पासवर्ड को दूसरी सेवाओं पर आज़माना। फ़िशिंग ईमेल, फ़ोन या नकली साइटों के ज़रिए धोखा देकर डेटा हासिल करने की कोशिश है। रैनसमवेयर वह हमला है जो फिरौती मांगता है, यहां ऐसी कोई मांग सामने नहीं आई है।
Iris Ohyama के साथ क्या हुआ?
BleepingComputer के अनुसार, कंपनी ने Iris Plaza की एक बाहरी क्लाउड सेवा में एक संदिग्ध फ़ाइल पाई। उसने तुरंत स्टोर और जुड़े सिस्टम बंद कर दिए, फिर तीसरे पक्ष की पहुंच की पुष्टि की।
पहली सूचना 29 अक्टूबर को आई। एक हफ्ते बाद अधिक विस्तृत जानकारी आई, जैसा TechRadar ने बताया। कंपनी ने जापान के डेटा संरक्षण प्राधिकरण और पुलिस को सूचित किया।
किस तरह का डेटा क्लाउड में था?
लगभग 58 लाख सदस्यों और पूर्व सदस्यों तथा 19 लाख गैर-सदस्यों की बात हो रही है। सदस्यों के लिए डेटा में नाम, पता, फ़ोन, ईमेल, लिंग, जन्मतिथि और पासवर्ड शामिल हो सकते हैं। TechRadar के अनुसार गैर-सदस्यों के लिए केवल नाम, पता, फ़ोन और ईमेल हैं।
डेटा हर व्यक्ति के हिसाब से अलग है। उदाहरण के लिए, पूर्व सदस्यों के पासवर्ड संग्रहीत होने की कोई जानकारी नहीं है। कंपनी का कहना है कि क्रेडिट कार्ड का डेटा प्रभावित क्लाउड में नहीं था।
क्या एन्क्रिप्टेड पासवर्ड सुरक्षित हैं?
पूरी तरह नहीं। कुछ उपयोगकर्ताओं के पासवर्ड एन्क्रिप्ट किए गए थे, लेकिन Iris Ohyama ने यह नहीं बताया कि किस तरीके से। अगर सुरक्षा कमज़ोर थी, तो कोई उसे ऑफ़लाइन तोड़ने की कोशिश कर सकता है, जैसा TechRadar ने लिखा है।
असली जोखिम उन लोगों के लिए है जो वही पासवर्ड कहीं और भी इस्तेमाल करते हैं। कंपनी सलाह देती है कि इसे दूसरी सेवाओं पर भी बदला जाए। यह वैसा ही पैटर्न है जैसा Chainalysis में देखा गया था, जहां ध्यान पासवर्ड के हैश पर था।
क्या ऑनलाइन दुकान अभी काम कर रही है?
Iris Plaza की साइट बंद है, और The Register लिखता है कि कंपनी ने यह नहीं बताया कि वह कब वापस आएगी। डिलीवरी धीमी है, और जो ग्राहक ऑर्डर रद्द करना चाहते हैं उन्हें डिलीवरी के समय पार्सल लौटाना पड़ सकता है।
Iris Plaza के स्टोर Rakuten, Yahoo! Shopping और auPAY Market पर चालू हैं, और अभी तक वे प्रभावित नहीं दिखते। Iris Tech Service की साइटें भी बंद हैं।
सीमाएं जो जानना ज़रूरी है
अभी यह साफ़ नहीं है कि डेटा सच में कॉपी हुआ या नहीं। The Register के अनुसार कंपनी अब भी जांच कर रही है और उसने घुसपैठ का पूरा दायरा तय नहीं किया है। यह भी पता नहीं कि कौन-सा क्लाउड प्रदाता शामिल था, न ही यह कि हमलावर अंदर कैसे घुसे। किसी समूह ने हमले की जिम्मेदारी नहीं ली, फिरौती की कोई मांग सामने नहीं आई, और 5 नवंबर तक दुरुपयोग की कोई रिपोर्ट नहीं थी। आंकड़े बदल भी सकते हैं।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप ई-कॉमर्स चलाते हैं, तो किसी प्रदाता का क्लाउड भी आपकी सुरक्षा के दायरे का हिस्सा मानें। पूछें कि ग्राहकों का डेटा किसके पहुंच में है और उसे कितने समय तक रखा जाता है। इस मामले में पुराने सदस्यों और बिना खाते वाले खरीदारों का डेटा भी अब तक सहेजा हुआ पाया गया। अगर आप निजी डेटा संभालते हैं, तो छोटे व्यवसायों के लिए data breach और GDPR सूचना प्रक्रिया को पहले से तैयार रखें। कई दिनों तक दुकान बंद रहने से बिक्री के साथ साख को भी नुकसान होता है, इसलिए बिक्री का वैकल्पिक चैनल रखना भी समझदारी है।
हमारी राय
यह मामला एक आम गलती दिखाता है, यानी किसी प्रदाता के पास रखे स्टोरेज को अपने आप सुरक्षित मान लेना। ग्राहकों के प्रति जिम्मेदारी फिर भी कंपनी की ही रहती है। यह भी चिंताजनक है कि इस बात पर चुप्पी है कि पासवर्ड कैसे सुरक्षित थे, और यही जानकारी ग्राहकों को सबसे पहले चाहिए। साफ़ संवाद से जोखिम कम हो सकता था। इसी तरह, Smartbox पर हुए हमले के बाद भी ग्राहकों को अंदाज़े से तय करना पड़ा कि क्या करना है।
अक्सर पूछे जाने वाले सवाल
क्या क्रेडिट कार्ड का डेटा चोरी हुआ है?
कंपनी के अनुसार नहीं। Iris Ohyama का कहना है कि भुगतान की जानकारी प्रभावित क्लाउड में संग्रहीत नहीं थी। नाम, संपर्क और दूसरे निजी डेटा का जोखिम फिर भी बना हुआ है।
कितने लोग प्रभावित हैं?
कंपनी के अनुसार अधिकतम 77 लाख। इनमें लगभग 58 लाख सदस्य और पूर्व सदस्य हैं, और 19 लाख गैर-सदस्य। अंतिम गिनती अभी पूरी नहीं हुई है।
Iris Ohyama पर हमला किसने किया?
पता नहीं। कंपनी ने BleepingComputer को बताया कि उसे सीधे कोई संपर्क या फिरौती की मांग नहीं मिली। किसी समूह ने हमले की जिम्मेदारी नहीं ली है।
प्रभावित ग्राहक को क्या करना चाहिए?
पासवर्ड बदलें, खासकर अगर वही पासवर्ड कहीं और भी इस्तेमाल होता है। कंपनी ईमेल, फ़ोन कॉल और नकली साइटों को लेकर भी चेतावनी दे रही है। संदेश में मिले लिंक पर क्लिक करने से बचें।
क्लाउड प्रदाता जोखिम भरा क्यों है?
क्योंकि ग्राहकों का डेटा आपके अपने सिस्टम से बाहर रहता है। अगर प्रदाता या उसकी पहुंच समझौता हो जाए, तो असर उस कंपनी पर पड़ता है जिसने डेटा सौंपा। पहुंच पर सख्त नियंत्रण और कम डेटा रखना ज़रूरी है।
Iris Plaza की जांच में किन बातों पर नज़र रखें
आने वाले हफ्तों में पता चलेगा कि डेटा सच में बाहर गया या नहीं, और कड़ी का कौन-सा हिस्सा कमज़ोर पड़ा।
- देखें कि कंपनी क्लाउड प्रदाता और पासवर्ड सुरक्षा के तरीके का नाम बताती है या नहीं।
- Iris Plaza के दोबारा खुलने की तारीख और ग्राहकों को भेजी जाने वाली अलग सूचनाओं पर नज़र रखें।
- जांचें कि डेटा किसी अपराधी फोरम पर या फ़िशिंग अभियानों में दिखता है या नहीं।
स्रोत
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



