
 Ing. Calogero Bono
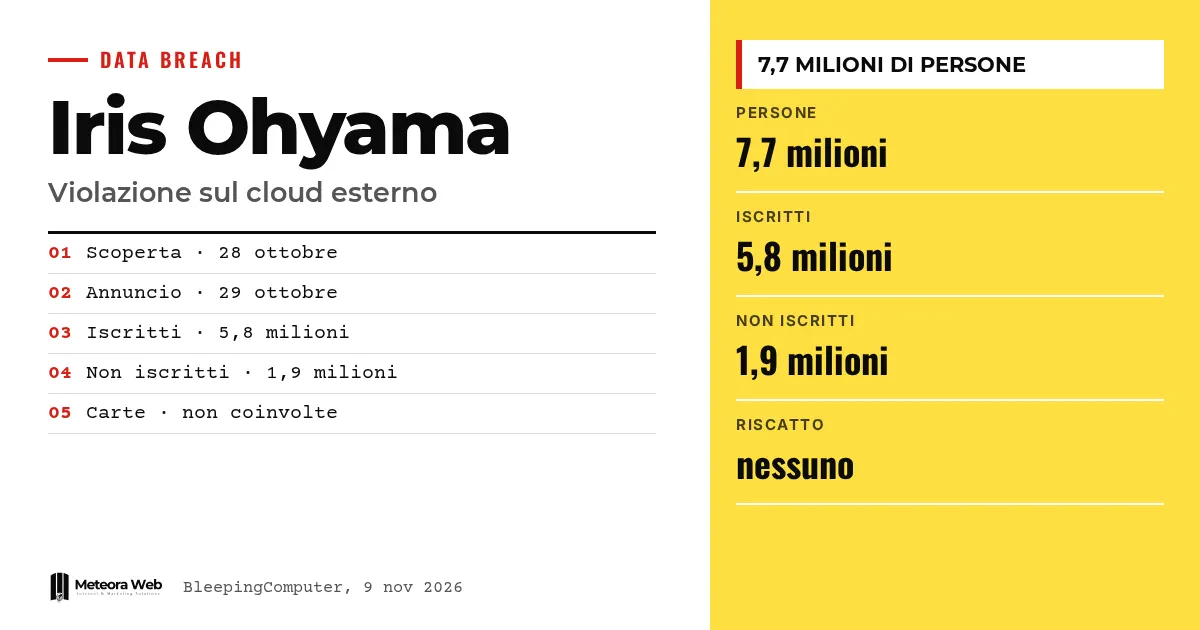
Le fabricant japonais Iris Ohyama a confirmé un accès non autorisé à un service cloud externe utilisé par sa boutique en ligne Iris Plaza. Selon la société, les données d'environ 7,7 millions de personnes pourraient avoir été exposées. L'incident a été découvert le 28 octobre et communiqué le 29, le site étant suspendu depuis. Ça compte, parce que cela montre à quel point un fournisseur cloud tiers peut devenir le point faible d'un e-commerce.
Quelques termes, avant d'entrer dans les faits. Cloud externe est un service de stockage géré par un fournisseur tiers, et non par l'entreprise. Hash et chiffrement sont des moyens de ne pas conserver les mots de passe en clair, mais la solidité dépend de la méthode choisie. Credential stuffing consiste à tester des e-mails et mots de passe volés sur d'autres services. Phishing est l'arnaque par e-mail, téléphone ou faux sites pour obtenir des données. Ransomware est l'attaque qui réclame une rançon, ici aucune demande n'a été signalée.
Que s'est-il passé chez Iris Ohyama ?
Selon BleepingComputer, l'entreprise a trouvé un fichier suspect dans un service cloud externe d'Iris Plaza. Elle a aussitôt suspendu la boutique et les systèmes liés, puis a confirmé l'accès de tiers.
Le premier avis est arrivé le 29 octobre. Une semaine plus tard est venu un compte rendu plus détaillé, comme le rapporte TechRadar. La société a informé l'autorité japonaise de protection des données et la police.
Quelles données se trouvaient dans le cloud piraté ?
On parle d'environ 5,8 millions d'inscrits et anciens inscrits, et de 1,9 million de non-inscrits. Pour les inscrits, les données peuvent comprendre nom, adresse, téléphone, e-mail, genre, date de naissance et mot de passe. Pour les non-inscrits, selon TechRadar, seuls le nom, l'adresse, le téléphone et l'e-mail.
Les données varient d'une personne à l'autre. Pour les anciens inscrits, par exemple, aucun mot de passe n'est signalé comme conservé. L'entreprise affirme que les données des cartes bancaires ne se trouvaient pas dans le cloud concerné.
Les mots de passe chiffrés sont-ils en sécurité ?
Pas tout à fait. Les mots de passe de certains utilisateurs étaient chiffrés, mais Iris Ohyama n'a pas expliqué avec quelle méthode. Si la protection était faible, quelqu'un pourrait tenter de la casser hors ligne, comme le relève TechRadar.
Le vrai risque concerne ceux qui utilisent le même mot de passe ailleurs. L'entreprise conseille de le changer aussi sur les autres services. C'est le même schéma que celui relevé par Chainalysis, où l'attention portait sur les hash des mots de passe.
La boutique en ligne fonctionne-t-elle encore ?
Le site d'Iris Plaza reste fermé et The Register écrit que l'entreprise n'indique pas quand il rouvrira. Les livraisons sont plus lentes et ceux qui annulent une commande pourraient devoir refuser le colis à la livraison.
Les boutiques Iris Plaza sur Rakuten, Yahoo! Shopping et auPAY Market restent actives, et pour l'instant ne semblent pas concernées. Les sites des services d'Iris Tech Service sont également suspendus.
Limites à connaître
Reste à savoir si les données ont vraiment été copiées. Selon The Register, l'entreprise enquête encore et n'a pas établi l'étendue complète de l'intrusion. On ignore quel fournisseur cloud était concerné, et comment les attaquants sont entrés. Aucun groupe n'a revendiqué l'attaque, aucune demande de rançon n'est connue, et au 5 novembre aucun signalement d'utilisation abusive n'existait. Les chiffres pourraient évoluer.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu gères un e-commerce, le cloud d'un fournisseur doit être traité comme une partie de ton périmètre de sécurité. Demande qui a accès aux données de tes clients et combien de temps tu les conserves. Ici, par exemple, les données d'anciens inscrits et d'acheteurs sans compte restent archivées. Si tu traites des données personnelles, prépare-toi à la procédure décrite dans violation de données et notification RGPD pour les PME. Une boutique arrêtée pendant des jours coûte des ventes en plus de l'image, donc un canal de vente de secours est utile.
Notre avis
Ce cas illustre une erreur répandue – considérer un espace de stockage comme sûr simplement parce qu'il est confié à un prestataire. La responsabilité envers les clients reste celle de l'entreprise. Il est aussi frappant qu'on ne dise rien sur la façon dont les mots de passe étaient protégés, un détail qui intéresse immédiatement les clients. Une communication plus précise réduirait le risque. Dans la même logique, après l'attaque contre Smartbox, les clients doivent deviner quoi faire.
Questions fréquentes
Les données des cartes bancaires ont-elles été volées ?
Non, selon l'entreprise. Iris Ohyama affirme que les informations de paiement n'étaient pas conservées dans le cloud concerné. Reste le risque lié au nom, aux coordonnées et aux autres données personnelles.
Combien de personnes sont concernées ?
Jusqu'à 7,7 millions, selon l'entreprise. Il s'agit d'environ 5,8 millions d'inscrits et anciens inscrits, et de 1,9 million de non-inscrits. Le décompte définitif n'est pas encore clos.
Qui a attaqué Iris Ohyama ?
On ne le sait pas. L'entreprise a indiqué à BleepingComputer n'avoir reçu aucune communication directe ni demande de rançon. Aucun groupe n'a revendiqué l'attaque.
Que doit faire un client concerné ?
Changer son mot de passe, surtout s'il l'utilise ailleurs. L'entreprise met aussi en garde contre les e-mails, appels et faux sites qui l'imitent. Mieux vaut ne pas cliquer sur les liens reçus par message.
Pourquoi un fournisseur cloud est-il un risque ?
Parce que les données des clients se trouvent en dehors de tes systèmes. Si le fournisseur ou un accès est compromis, l'impact retombe sur l'entreprise cliente. Il faut des contrôles d'accès et moins de données conservées.
Ce qu'il faut suivre dans l'enquête sur Iris Plaza
Les prochaines semaines diront si les données ont réellement fuité et quel maillon de la chaîne a cédé.
- Vérifie si l'entreprise précise le fournisseur cloud et la méthode de protection des mots de passe.
- Suis la date de réouverture d'Iris Plaza et les éventuelles notifications individuelles aux clients.
- Contrôle si les données apparaissent sur des forums criminels ou dans des campagnes de phishing.
Sources
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



