Ing. Calogero Bono
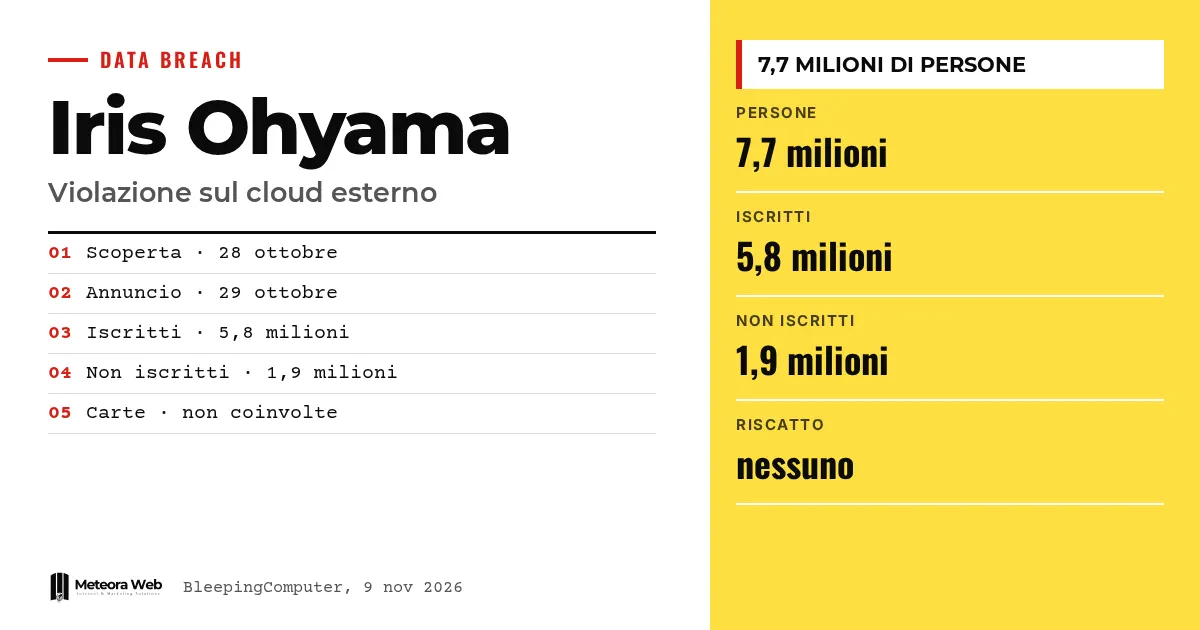
Il produttore giapponese Iris Ohyama ha confermato un accesso non autorizzato a un servizio cloud esterno usato dal suo negozio online Iris Plaza. Secondo la società, i dati di circa 7,7 milioni di persone potrebbero essere stati esposti. L'incidente è stato scoperto il 28 ottobre e comunicato il 29, con il sito sospeso. Conta perché mostra quanto un fornitore cloud terzo possa diventare il punto debole di un e-commerce.
Qualche termine, prima di entrare nei fatti. Cloud esterno è un servizio di archiviazione gestito da un fornitore terzo, non dall'azienda. Hash e cifratura sono modi per non conservare le password in chiaro, ma la forza dipende dal metodo scelto. Credential stuffing è il tentativo di usare email e password rubate su altri servizi. Phishing è l'inganno via email, telefono o siti falsi per farsi consegnare dati. Ransomware è l'attacco che chiede un riscatto, qui non risulta alcuna richiesta.
Che cosa è successo a Iris Ohyama?
Secondo BleepingComputer, l'azienda ha trovato un file sospetto in un servizio cloud esterno di Iris Plaza. Ha sospeso subito il negozio e i sistemi collegati, poi ha confermato l'accesso di terzi.
Il primo avviso è arrivato il 29 ottobre. Una settimana dopo è seguito un resoconto più dettagliato, come riporta TechRadar. La società ha avvisato l'autorità giapponese per la protezione dei dati e la polizia.
Quali dati sono finiti nel cloud violato?
Si parla di circa 5,8 milioni tra iscritti ed ex iscritti e di 1,9 milioni di non iscritti. Per gli iscritti i dati possono comprendere nome, indirizzo, telefono, email, genere, data di nascita e password. Per i non iscritti, secondo TechRadar, solo nome, indirizzo, telefono ed email.
I dati variano da persona a persona. Per gli ex iscritti, per esempio, non risultano password conservate. L'azienda dichiara che i dati delle carte di credito non erano nel cloud coinvolto.
Le password cifrate sono al sicuro?
Non del tutto. Le password di alcuni utenti erano cifrate, ma Iris Ohyama non ha spiegato con quale metodo. Se la protezione fosse debole, qualcuno potrebbe provare a romperla offline, come osserva TechRadar.
Il rischio vero riguarda chi usa la stessa password altrove. L'azienda consiglia di cambiarla anche sugli altri servizi. È lo stesso schema visto in Chainalysis, dove l'attenzione era sugli hash delle password.
Il negozio online funziona ancora?
Il sito di Iris Plaza resta fermo e The Register scrive che l'azienda non indica quando tornerà online. Le spedizioni sono più lente e chi annulla un ordine potrebbe dover rifiutare il pacco alla consegna.
Gli store di Iris Plaza su Rakuten, Yahoo! Shopping e auPAY Market restano attivi, e per ora non risultano coinvolti. Sono sospesi anche i siti dei servizi di Iris Tech Service.
Limiti da conoscere
Resta da chiarire se i dati siano stati davvero copiati. Secondo The Register l'azienda sta ancora indagando e non ha stabilito l'estensione completa dell'intrusione. Non si sa quale fornitore cloud fosse coinvolto, né come gli aggressori siano entrati. Nessun gruppo ha rivendicato l'attacco, non risultano richieste di riscatto, e al 5 novembre non c'erano segnalazioni di abusi. I numeri potrebbero cambiare.
Cosa cambia per chi lavora con il digitale
Se gestisci un e-commerce, il cloud di un fornitore va trattato come parte del tuo perimetro di sicurezza. Chiedi chi ha accesso ai dati dei clienti e per quanto tempo li conservi. Qui, per esempio, risultano ancora archiviati anche ex iscritti e acquirenti senza account. Se tratti dati personali, ti conviene avere pronta la procedura descritta in data breach e notifica GDPR per le PMI. Un negozio fermo per giorni costa vendite oltre al danno d'immagine, quindi conviene anche un canale di vendita alternativo.
Il nostro parere
Il caso mostra un errore diffuso, cioè considerare sicuro un archivio solo perché è in mano a un fornitore. La responsabilità verso i clienti resta dell'azienda. Colpisce anche che non si dica come fossero protette le password, un dettaglio che ai clienti servirebbe subito. Una comunicazione più precisa ridurrebbe il rischio. Sulla stessa linea, dopo l'attacco a Smartbox, i clienti si trovano a dover indovinare cosa fare.
Domande frequenti
Sono stati rubati i dati delle carte di credito?
No, secondo l'azienda. Iris Ohyama dichiara che le informazioni di pagamento non erano conservate nel cloud coinvolto. Resta il rischio legato a nome, contatti e altri dati personali.
Quante persone sono coinvolte?
Fino a 7,7 milioni, secondo l'azienda. Sono circa 5,8 milioni tra iscritti ed ex iscritti e 1,9 milioni di non iscritti. La conta definitiva non è ancora chiusa.
Chi ha attaccato Iris Ohyama?
Non si sa. L'azienda ha detto a BleepingComputer di non aver ricevuto comunicazioni dirette né richieste di riscatto. Nessun gruppo ha rivendicato l'attacco.
Cosa dovrebbe fare un cliente coinvolto?
Cambiare la password, soprattutto se la usa altrove. L'azienda avverte anche di email, telefonate e siti falsi che la imitano. Meglio non cliccare su link ricevuti per messaggio.
Perché un fornitore cloud è un rischio?
Perché i dati dei clienti stanno fuori dai tuoi sistemi. Se il fornitore o l'accesso viene compromesso, l'impatto ricade sull'azienda cliente. Servono controlli sugli accessi e meno dati conservati.
Cosa osservare nelle indagini su Iris Plaza
Le prossime settimane diranno se i dati sono usciti davvero e quale anello della catena ha ceduto.
- Controlla se l'azienda indica il fornitore cloud e il metodo di protezione delle password.
- Segui la data di riapertura di Iris Plaza e eventuali notifiche individuali ai clienti.
- Verifica se i dati compaiono su forum criminali o in campagne di phishing.