
 Ing. Calogero Bono
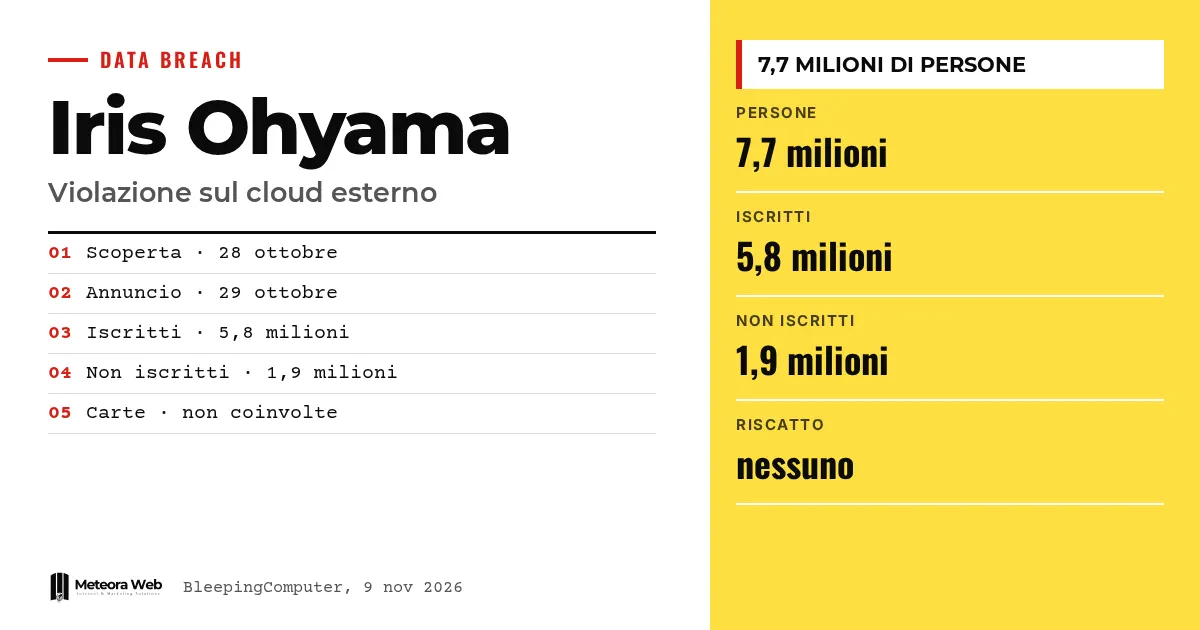
Japoński producent Iris Ohyama potwierdził nieautoryzowany dostęp do zewnętrznej usługi chmurowej, z której korzysta jego sklep internetowy Iris Plaza. Według firmy dane około 7,7 mln osób mogły zostać ujawnione. Incydent wykryto 28 października i zgłoszono 29-go, a sklep został wstrzymany. Ma to znaczenie, bo pokazuje, jak zewnętrzny dostawca chmury może stać się słabym punktem sklepu internetowego.
Kilka pojęć, zanim przejdziemy do faktów. Zewnętrzna chmura to usługa przechowywania prowadzona przez dostawcę zewnętrznego, a nie przez firmę. Hash i szyfrowanie to sposoby, by nie przechowywać haseł w postaci jawnej, ale siła zależy od wybranej metody. Credential stuffing to próba użycia skradzionych e-maili i haseł w innych serwisach. Phishing to oszustwo przez e-mail, telefon lub fałszywe strony, mające wyłudzić dane. Ransomware to atak żądający okupu, a tutaj nie ma informacji o żadnym takim żądaniu.
Co się stało z Iris Ohyama?
Według BleepingComputer firma znalazła podejrzany plik w zewnętrznej usłudze chmurowej Iris Plaza. Natychmiast wstrzymała sklep i połączone systemy, a potem potwierdziła dostęp osób trzecich.
Pierwsze ostrzeżenie pojawiło się 29 października. Tydzień później opublikowano bardziej szczegółowe sprawozdanie, jak podaje TechRadar. Firma powiadomiła japoński urząd ochrony danych osobowych oraz policję.
Jakie dane znalazły się w zaatakowanej chmurze?
Mowa o około 5,8 mln osób, czyli subskrybentach i byłych subskrybentach, oraz 1,9 mln osobach niezarejestrowanych. W przypadku subskrybentów dane mogą obejmować imię, adres, telefon, e-mail, płeć, datę urodzenia i hasło. W przypadku niezarejestrowanych, według TechRadar, tylko imię, adres, telefon i e-mail.
Zakres danych różni się w zależności od osoby. Dla byłych subskrybentów na przykład nie ma informacji o przechowywanych hasłach. Firma zapewnia, że dane kart kredytowych nie znajdowały się w zaangażowanej chmurze.
Czy zaszyfrowane hasła są bezpieczne?
Nie do końca. Hasła niektórych użytkowników były szyfrowane, ale Iris Ohyama nie wyjaśniła, jaką metodą. Jeśli zabezpieczenie byłoby słabe, ktoś mógłby spróbować je złamać offline, jak zauważa TechRadar.
Prawdziwe ryzyko dotyczy osób, które używają tego samego hasła w innych miejscach. Firma radzi zmienić je także w pozostałych serwisach. To ten sam schemat, jaki widzieliśmy w Chainalysis, gdzie uwaga skupiała się na skrótach haseł.
Czy sklep internetowy nadal działa?
Strona Iris Plaza pozostaje wyłączona, a The Register pisze, że firma nie podaje, kiedy wróci do działania. Wysyłki są wolniejsze, a osoby, które anulują zamówienie, mogą musieć odmówić odbioru przesyłki przy doręczeniu.
Sklepy Iris Plaza na Rakuten, Yahoo! Shopping i auPAY Market działają, a na razie nie wydają się zaangażowane. Wyłączone są też strony usług Iris Tech Service.
Ograniczenia, o których warto wiedzieć
Nadal nie wiadomo, czy dane faktycznie zostały skopiowane. Według The Register firma wciąż prowadzi dochodzenie i nie ustaliła pełnego zakresu włamania. Nie wiadomo, który dostawca chmury był zaangażowany ani jak napastnicy się dostali. Żadna grupa nie przyznała się do ataku, nie ma żądań okupu, a na 5 listopada nie zgłoszono nadużyć. Liczby mogą się zmienić.
Co się zmienia dla osób pracujących w cyfrowym świecie
Jeśli prowadzisz sklep internetowy, chmurę dostawcy trzeba traktować jako część swojego perymetru bezpieczeństwa. Zapytaj, kto ma dostęp do danych klientów i jak długo je przechowujesz. W tym przypadku wciąż przechowywani są także byli subskrybenci i kupujący bez konta. Jeśli przetwarzasz dane osobowe, dobrze mieć gotową procedurę opisaną w data breach i zgłaszanie naruszeń RODO w małych firmach. Sklep wyłączony na kilka dni oznacza utracona sprzedaż oraz szkodę wizerunkową, dlatego warto mieć też alternatywny kanał sprzedaży.
Nasza opinia
Sprawa pokazuje częsty błąd, czyli uważanie archiwum za bezpieczne tylko dlatego, że należy do dostawcy. Odpowiedzialność wobec klientów pozostaje po stronie firmy. Zastanawia też brak informacji, jak chronione były hasła, a to szczegół, który klientom przydałby się od razu. Bardziej precyzyjna komunikacja zmniejszyłaby ryzyko. Podobnie po ataku na Smartbox klienci muszą zgadywać, co zrobić.
Najczęstsze pytania
Czy skradziono dane kart kredytowych?
Nie, według firmy. Iris Ohyama deklaruje, że dane płatnicze nie były przechowywane w zaangażowanej chmurze. Pozostaje ryzyko związane z imieniem, nazwiskiem, kontaktami i innymi danymi osobowymi.
Ilu ludzi jest objętych?
Do 7,7 mln, według firmy. To około 5,8 mln osób, czyli subskrybenci i byli subskrybenci, oraz 1,9 mln osób niezarejestrowanych. Ostateczna liczba nie jest jeszcze zamknięta.
Kto zaatakował Iris Ohyama?
Nie wiadomo. Firma powiedziała BleepingComputer, że nie otrzymała bezpośrednich wiadomości ani żądań okupu. Żadna grupa nie przyznała się do ataku.
Co powinien zrobić klient, którego to dotyczy?
Zmienić hasło, zwłaszcza jeśli używa go w innych miejscach. Firma ostrzega też przed e-mailami, telefonami i fałszywymi stronami, które się pod nią podszywają. Lepiej nie klikać w linki otrzymane w wiadomościach.
Dlaczego dostawca chmury to ryzyko?
Bo dane klientów znajdują się poza twoimi systemami. Jeśli dostawca lub dostęp zostanie przejęty, skutki spadają na firmę klienta. Potrzebna jest kontrola dostępu i mniej przechowywanych danych.
Na co zwracać uwagę w śledztwie wokół Iris Plaza
Najbliższe tygodnie pokażą, czy dane faktycznie wyciekły i który element łańcucha zawiódł.
- Sprawdź, czy firma podaje nazwę dostawcy chmury i metodę ochrony haseł.
- Śledź datę ponownego otwarcia Iris Plaza oraz ewentualne indywidualne powiadomienia dla klientów.
- Sprawdź, czy dane pojawiają się na forach przestępczych lub w kampaniach phishingowych.
Źródła
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



