
 Ing. Calogero Bono
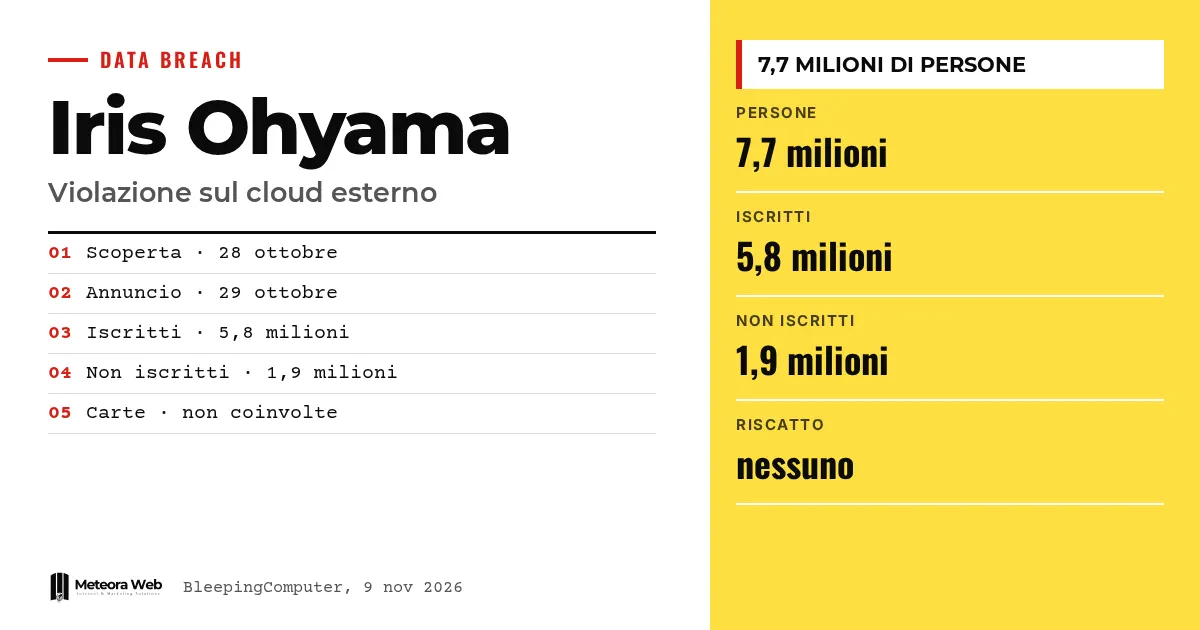
Produsen Jepang Iris Ohyama telah mengonfirmasi akses tidak sah ke layanan cloud eksternal yang dipakai toko daringnya, Iris Plaza. Menurut perusahaan, data sekitar 7,7 juta orang mungkin telah terekspos. Insiden ini ditemukan pada 28 Oktober dan diumumkan pada 29 Oktober, dan situsnya langsung dihentikan sementara. Ini penting karena memperlihatkan betapa penyedia cloud pihak ketiga bisa menjadi titik lemah sebuah toko daring.
Beberapa istilah sebelum masuk ke fakta. Cloud eksternal adalah layanan penyimpanan yang dikelola penyedia pihak ketiga, bukan oleh perusahaan itu sendiri. Hash dan enkripsi adalah cara agar kata sandi tidak disimpan dalam bentuk teks biasa, tetapi kekuatannya bergantung pada metode yang dipilih. Credential stuffing adalah upaya mencoba email dan kata sandi yang dicuri di layanan lain. Phishing adalah penipuan lewat email, telepon, atau situs palsu untuk mengambil data darimu. Ransomware adalah serangan yang meminta tebusan, dan dalam kasus ini tidak ada permintaan tebusan yang tercatat.
Apa yang terjadi pada Iris Ohyama?
Menurut BleepingComputer, perusahaan menemukan sebuah berkas mencurigakan di layanan cloud eksternal milik Iris Plaza. Mereka langsung menghentikan sementara toko dan sistem terkait, lalu mengonfirmasi adanya akses oleh pihak ketiga.
Pemberitahuan pertama datang pada 29 Oktober. Seminggu kemudian menyusul laporan yang lebih rinci, sebagaimana diberitakan TechRadar. Perusahaan juga memberi tahu otoritas perlindungan data Jepang dan kepolisian.
Data apa saja yang ada di cloud yang diretas?
Disebutkan sekitar 5,8 juta anggota dan mantan anggota, serta 1,9 juta non-anggota. Untuk anggota, data bisa mencakup nama, alamat, nomor telepon, email, jenis kelamin, tanggal lahir, dan kata sandi. Untuk non-anggota, menurut TechRadar, hanya nama, alamat, nomor telepon, dan email.
Data berbeda-beda untuk tiap orang. Untuk mantan anggota, misalnya, tidak tercatat adanya kata sandi yang tersimpan. Perusahaan menyatakan bahwa data kartu kredit tidak berada di cloud yang terlibat.
Apakah kata sandi terenkripsi sudah aman?
Belum sepenuhnya. Kata sandi sebagian pengguna memang terenkripsi, tetapi Iris Ohyama tidak menjelaskan metode yang digunakan. Jika perlindungannya lemah, seseorang bisa mencoba membobolnya secara offline, sebagaimana dicatat TechRadar.
Risiko terbesar ada pada mereka yang memakai kata sandi yang sama di tempat lain. Perusahaan menyarankan agar kata sandi juga diganti di layanan lain. Pola ini mirip dengan yang terlihat di Chainalysis, yang juga menyoroti hash kata sandi.
Apakah toko daring masih berfungsi?
Situs Iris Plaza masih berhenti beroperasi, dan The Register melaporkan bahwa perusahaan belum menyebutkan kapan situs akan kembali aktif. Pengiriman menjadi lebih lambat, dan pembeli yang membatalkan pesanan mungkin harus menolak paket saat pengiriman.
Toko Iris Plaza di Rakuten, Yahoo! Shopping, dan auPAY Market tetap aktif dan sejauh ini tidak terlibat. Situs layanan Iris Tech Service juga dihentikan sementara.
Batasan yang perlu kamu ketahui
Masih belum jelas apakah data benar-benar disalin. Menurut The Register, perusahaan masih menyelidiki dan belum memastikan seberapa luas penyusupan tersebut. Belum diketahui penyedia cloud mana yang terlibat, maupun bagaimana para penyerang masuk. Tidak ada kelompok yang mengklaim serangan ini, tidak ada permintaan tebusan, dan hingga 5 November tidak ada laporan penyalahgunaan. Angka-angka ini bisa berubah.
Apa yang berubah bagi pekerja di bidang digital
Jika kamu mengelola toko daring, cloud penyedia harus diperlakukan sebagai bagian dari perimeter keamananmu. Tanyakan siapa yang punya akses ke data pelanggan dan berapa lama data itu disimpan. Dalam kasus ini, data mantan anggota dan pembeli tanpa akun ternyata juga masih tersimpan. Jika kamu menangani data pribadi, sebaiknya siapkan prosedur yang dijelaskan di pelanggaran data dan notifikasi GDPR untuk UKM. Toko yang berhenti beroperasi berhari-hari merugikan penjualan sekaligus citra, jadi kanal penjualan alternatif juga perlu dipertimbangkan.
Pendapat kami
Kasus ini memperlihatkan kesalahan yang umum, yaitu menganggap arsip aman hanya karena dikelola penyedia lain. Tanggung jawab terhadap pelanggan tetap ada pada perusahaan. Yang juga mengkhawatirkan, tidak dijelaskan bagaimana kata sandi dilindungi, padahal detail ini penting bagi pelanggan. Komunikasi yang lebih jelas akan mengurangi risiko. Sejalan dengan itu, setelah serangan terhadap Smartbox, pelanggan juga harus menebak-nebak apa yang perlu dilakukan.
Pertanyaan yang sering diajukan
Apakah data kartu kredit ikut dicuri?
Tidak, menurut perusahaan. Iris Ohyama menyatakan bahwa informasi pembayaran tidak disimpan di cloud yang terlibat. Risiko tetap ada untuk nama, kontak, dan data pribadi lainnya.
Berapa banyak orang yang terdampak?
Hingga 7,7 juta, menurut perusahaan. Sekitar 5,8 juta berasal dari anggota dan mantan anggota, serta 1,9 juta dari non-anggota. Angka pastinya belum final.
Siapa yang menyerang Iris Ohyama?
Belum diketahui. Perusahaan memberi tahu BleepingComputer bahwa mereka tidak menerima komunikasi langsung maupun permintaan tebusan. Tidak ada kelompok yang mengklaim serangan ini.
Apa yang sebaiknya dilakukan pelanggan yang terdampak?
Ganti kata sandi, terutama jika kata sandi yang sama dipakai di tempat lain. Perusahaan juga memperingatkan tentang email, telepon, dan situs palsu yang meniru mereka. Sebaiknya jangan klik tautan yang diterima lewat pesan.
Mengapa penyedia cloud menjadi risiko?
Karena data pelanggan berada di luar sistemmu sendiri. Jika penyedia atau aksesnya dibobol, dampaknya tetap jatuh pada perusahaan klien. Diperlukan kontrol akses yang ketat dan penyimpanan data yang lebih sedikit.
Hal yang perlu dipantau dalam penyelidikan Iris Plaza
Beberapa minggu ke depan akan menunjukkan apakah data benar-benar bocor dan mata rantai mana yang gagal.
- Periksa apakah perusahaan menyebutkan penyedia cloud dan metode perlindungan kata sandi yang digunakan.
- Pantau tanggal pembukaan kembali Iris Plaza dan pemberitahuan individual kepada pelanggan.
- Cek apakah data muncul di forum kriminal atau dalam kampanye phishing.
Sumber
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



