
 Ing. Calogero Bono
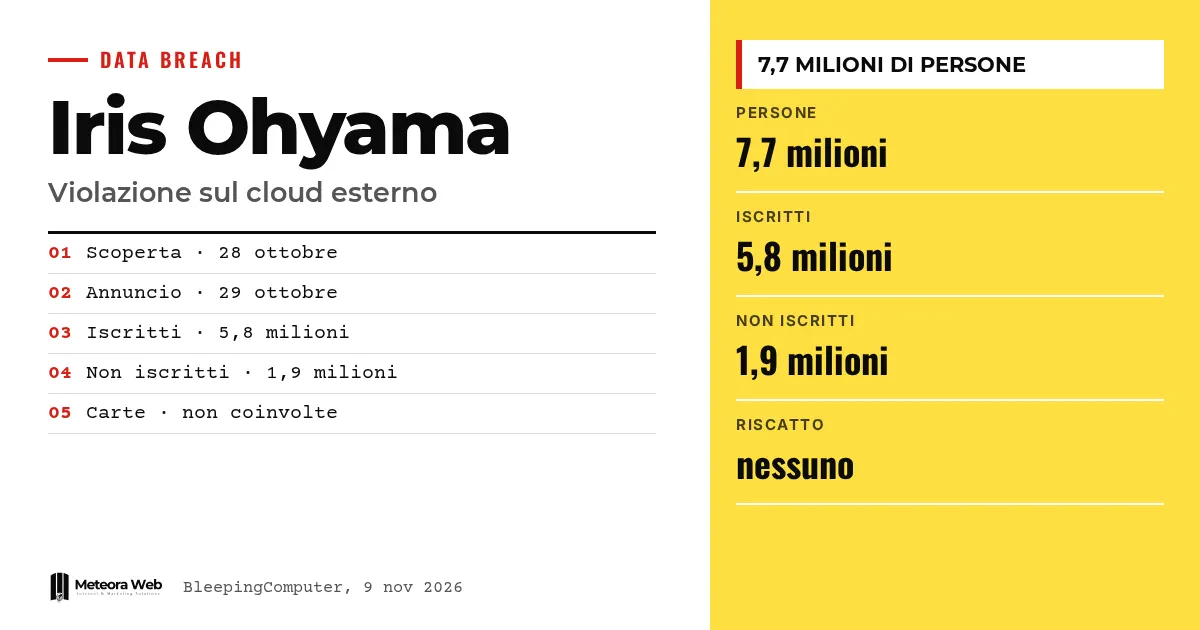
Der japanische Hersteller Iris Ohyama hat einen unbefugten Zugriff auf einen externen Cloud-Dienst bestätigt, den sein Online-Shop Iris Plaza nutzt. Laut dem Unternehmen könnten die Daten von rund 7,7 Millionen Menschen offengelegt worden sein. Der Vorfall wurde am 28. Oktober entdeckt und am 29. gemeldet, der Shop ist seitdem gesperrt. Er zeigt, wie schnell ein externer Cloud-Anbieter zur Schwachstelle eines Online-Shops werden kann.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Externe Cloud ist ein Speicherdienst, der von einem Drittanbieter betrieben wird, nicht vom Unternehmen selbst. Hash und Verschlüsselung sind Verfahren, um Passwörter nicht im Klartext zu speichern, doch ihre Stärke hängt von der gewählten Methode ab. Credential Stuffing bedeutet, gestohlene E-Mail-Adressen und Passwörter auf anderen Diensten auszuprobieren. Phishing ist der Betrug per E-Mail, Telefon oder gefälschter Website, um Daten zu erbeuten. Ransomware ist ein Angriff, der Lösegeld verlangt, hier gibt es dafür bislang keine Hinweise.
Was ist bei Iris Ohyama passiert?
Laut BleepingComputer fand das Unternehmen eine verdächtige Datei in einem externen Cloud-Dienst von Iris Plaza. Es sperrte umgehend den Shop und die angeschlossenen Systeme und bestätigte dann den Zugriff durch Dritte.
Die erste Mitteilung kam am 29. Oktober. Eine Woche später folgte eine ausführlichere Darstellung, wie TechRadar berichtet. Das Unternehmen informierte die japanische Datenschutzbehörde und die Polizei.
Welche Daten lagen in der angegriffenen Cloud?
Es ist von etwa 5,8 Millionen registrierten und ehemaligen Mitgliedern sowie 1,9 Millionen Nicht-Mitgliedern die Rede. Bei Mitgliedern können Name, Adresse, Telefonnummer, E-Mail, Geschlecht, Geburtsdatum und Passwort betroffen sein. Bei Nicht-Mitgliedern waren laut TechRadar nur Name, Adresse, Telefonnummer und E-Mail betroffen.
Die Daten unterscheiden sich von Person zu Person. Bei ehemaligen Mitgliedern etwa sind keine Passwörter gespeichert. Das Unternehmen erklärt, die Kreditkartendaten hätten sich nicht in der betroffenen Cloud befunden.
Sind verschlüsselte Passwörter sicher?
Nicht vollständig. Die Passwörter einiger Nutzer waren verschlüsselt, Iris Ohyama hat aber nicht erklärt, mit welchem Verfahren. Wäre der Schutz schwach, könnte jemand versuchen, ihn offline zu knacken, wie TechRadar anmerkt.
Das eigentliche Risiko betrifft Menschen, die dasselbe Passwort auch anderswo nutzen. Das Unternehmen rät, es auch bei anderen Diensten zu ändern. Das gleiche Muster zeigte sich bei Chainalysis, wo der Fokus auf den Passwort-Hashes lag.
Funktioniert der Online-Shop noch?
Der Shop von Iris Plaza bleibt geschlossen, und The Register schreibt, dass das Unternehmen keinen Termin für die Wiedereröffnung nennt. Die Lieferungen verzögern sich, und wer eine Bestellung storniert, muss das Paket unter Umständen bei der Zustellung ablehnen.
Die Shops von Iris Plaza bei Rakuten, Yahoo! Shopping und auPAY Market sind weiterhin aktiv und bisher nicht betroffen. Gesperrt sind auch die Websites der Dienste von Iris Tech Service.
Grenzen, die du kennen solltest
Noch offen ist, ob die Daten tatsächlich kopiert wurden. Laut The Register untersucht das Unternehmen den Vorfall weiterhin und hat das volle Ausmaß des Eindringens nicht festgestellt. Unbekannt ist, welcher Cloud-Anbieter betroffen war und wie die Angreifer eindringen konnten. Keine Gruppe hat sich zu der Tat bekannt, es gibt keine Lösegeldforderung, und bis zum 5. November lagen keine Meldungen über Missbrauch vor. Die Zahlen könnten sich noch ändern.
Was sich für alle ändert, die digital arbeiten
Wenn du einen Online-Shop betreibst, solltest du die Cloud eines Dienstleisters als Teil deiner Sicherheitsfläche behandeln. Frag nach, wer Zugriff auf die Kundendaten hat und wie lange sie gespeichert werden. Hier sind zum Beispiel auch ehemalige Mitglieder und Käufer ohne Konto weiterhin gespeichert. Wenn du personenbezogene Daten verarbeitest, solltest du das Verfahren aus Data Breach und DSGVO-Meldung für KMU bereithalten. Ein Shop, der tagelang stillsteht, verliert Umsatz und Vertrauen, deshalb lohnt sich auch ein alternativer Verkaufskanal.
Unsere Einschätzung
Der Fall zeigt einen verbreiteten Irrtum – Ein Speicher gilt als sicher, nur weil ihn ein Dienstleister betreibt. Die Verantwortung gegenüber den Kunden bleibt beim Unternehmen. Auffällig ist außerdem, dass nicht gesagt wird, wie die Passwörter geschützt waren, eine Information, die Kunden sofort bräuchten. Eine präzisere Kommunikation würde das Risiko verringern. Ähnlich ist es nach dem Angriff auf Smartbox, wo Kunden raten müssen, was zu tun ist.
Häufige Fragen
Wurden Kreditkartendaten gestohlen?
Nach Angaben des Unternehmens nein. Iris Ohyama erklärt, dass Zahlungsinformationen nicht in der betroffenen Cloud gespeichert waren. Das Risiko bleibt bei Name, Kontaktdaten und anderen persönlichen Angaben.
Wie viele Menschen sind betroffen?
Laut Unternehmen bis zu 7,7 Millionen. Davon sind etwa 5,8 Millionen registrierte und ehemalige Mitglieder und 1,9 Millionen Nicht-Mitglieder. Die endgültige Zahl steht noch nicht fest.
Wer hat Iris Ohyama angegriffen?
Das ist unbekannt. Das Unternehmen sagte BleepingComputer, dass es keine direkten Mitteilungen oder Lösegeldforderungen erhalten habe. Keine Gruppe hat sich zu dem Angriff bekannt.
Was sollte ein betroffener Kunde tun?
Das Passwort ändern, besonders wenn du es auch anderswo verwendest. Das Unternehmen warnt außerdem vor E-Mails, Anrufen und gefälschten Websites, die es nachahmen. Am besten klickst du auf keine Links aus unaufgeforderten Nachrichten.
Warum ist ein Cloud-Dienstleister ein Risiko?
Weil die Kundendaten außerhalb deiner eigenen Systeme liegen. Wird der Anbieter oder der Zugang kompromittiert, trifft die Folge das Kundenunternehmen. Nötig sind Zugriffskontrollen und weniger gespeicherte Daten.
Worauf du bei den Ermittlungen zu Iris Plaza achten solltest
In den nächsten Wochen wird sich zeigen, ob die Daten tatsächlich abgeflossen sind und welches Glied der Kette versagt hat.
- Prüfe, ob das Unternehmen den Cloud-Anbieter und die Methode zum Schutz der Passwörter nennt.
- Verfolge das Datum der Wiedereröffnung von Iris Plaza und mögliche persönliche Benachrichtigungen an Kunden.
- Kontrolliere, ob die Daten in kriminellen Foren oder in Phishing-Kampagnen auftauchen.
Quellen
- techradar.com, Another huge data breach hits a major Japanese company — Iris Ohyama attack exposes info of 7.7 million customers
- theregister.com, Japanese homeware giant pulls online store after cloud breach puts 7.7M records at risk
- bleepingcomputer.com, Iris Ohyama data cloud breach exposes info of 7.7 million customers



